


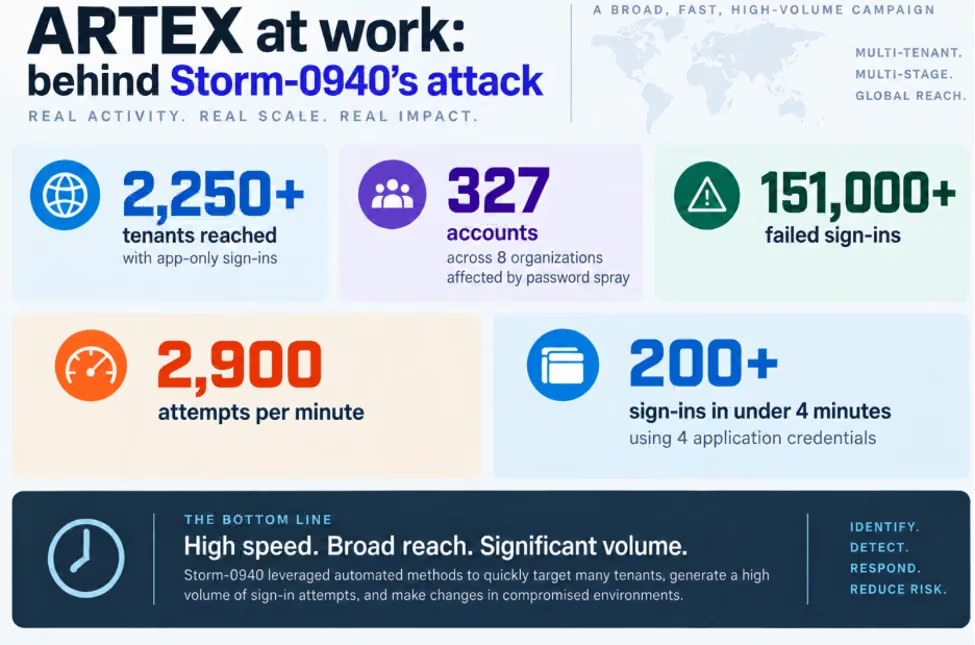
Ein „Password Spray“ ist eine bekannte Angriffsmethode: Man probiert einige gängige Passwörter bei vielen Konten aus und hofft, dass eines davon funktioniert. Im Oktober 2026 beobachtete Wiz Research einen solchen Angriff, bei dem der Medianabstand zwischen den Versuchen genau eine Sekunde betrug. Die Sitzungen dauerten 24 bis 30 Stunden, und blockierte Adressen wurden innerhalb von Minuten ersetzt. Kein Mensch tippt so. Das Muster stammt von einem KI-Agenten und deutet auf ein Tool namens ARTEX hin.
Was ARTEX ist und wer es nutzt
ARTEX ist ein Open-Source-Framework, das selbstständig Penetrationstests durchführt. Ein Operator legt ein Ziel und ein Zielszenario fest, woraufhin die Agenten die einzelnen Schritte planen und ausführen. Seit Ende August haben die Threat Intelligence Group von Google und Mandiant beobachtet, dass es sowohl bei der Reaktion auf Sicherheitsvorfälle als auch von Erpressergruppen und mutmaßlichen Spionageakteuren eingesetzt wird. Microsoft verfolgt eine dieser Kampagnen unter der Bezeichnung „Storm-0940“. Der Entwickler hat im Oktober die öffentliche Bereitstellung des Codes eingestellt, doch bis dahin war dieser bereits mehr als 12.000 Mal kopiert worden.
Die Techniken sind alt, und die Zeit dazwischen ist vorbei
Nichts von dem, was der Agent getan hat, ist neu: Passwort-Spraying, Missbrauch von Seiten zur Passwortzurücksetzung, gestohlene „ cloud “-Schlüssel, das Wechseln von einem System zum nächsten. Google drückt es so aus: „LLM-gestützte Angriffstools ändern die von Angreifern verwendeten Techniken nicht grundlegend. Sie verkürzen lediglich die Zeit, die benötigt wird, um diese zu kombinieren.“
Der Zeitfaktor macht den Unterschied. Google berichtet, dass ein Angreifer in der Regel innerhalb von etwa vier Stunden vom ersten kompromittierten Konto zu tiefgreifendem Zugriff gelangte – in einem Fall sogar innerhalb von 15 Minuten. Die einzelnen Schritte erfolgten in Sekundenschnelle: 27 Ereignisse in 23 Sekunden, während der Angreifer testete, was mit einem gestohlenen „ cloud “-Schlüssel möglich war.
Drei Lücken, in Sekundenschnelle überwunden
An dieser Stelle zeigen sich die drei Erkennungslücken aus meinem Whitepaper in realen Vorfällen. In mehreren Fällen übergaben die Angreifer ARTEX-Zugangsdaten, die sie zuvor gestohlen hatten. Der Agent meldete sich daraufhin mit diesen Daten an, sodass die Authentifizierung erfolgreich war und die Protokollierung der Benutzeraktivitäten normale Anmeldungen anzeigte (Lücke 2). Zudem wurden bereits vorhandene Funktionen wiederverwendet, wie beispielsweise das eigene Benachrichtigungssystem einer Unternehmensanwendung, um E-Mails an mehr als 1.300 Mitarbeiter zu versenden, sodass nichts verdächtig erscheint (Lücke 1). Und der Angreifer bewegte sich über Verzeichnisse hinweg zu „ cloud “-Speichern und Identitätsdiensten, die normalerweise von verschiedenen Teams und Tools überwacht werden, sodass seine Aktivitäten nicht sichtbar waren (Lücke 3).
Ein menschlicher Mitarbeiter, der diese Grenzen überschreitet, hinterlässt langsame, über einen längeren Zeitraum verteilte Spuren. Ein Agent hinterlässt dieselben Spuren, jedoch komprimiert auf wenige Minuten – in einem Zeitfenster , in dem drei separate Tickets möglicherweise niemals miteinander in Verbindung gebracht werden.
Das Tempo ist der Anhaltspunkt, aber selbst wenn man es erkennt, ist das Ziel damit noch nicht erreicht
Die Geschwindigkeit ist zudem das am besten lesbare Signal. Ein Ein-Sekunden-Rhythmus, ein Erlaubnis-Test etwa jede Sekunde und eine Abfolge von 27 Ereignissen in 23 Sekunden fallen auf, sobald man Zeitablauf und Abfolge gemeinsam betrachtet, anstatt jedes Ereignis einzeln zu betrachten.
Google bringt es jedoch noch deutlicher auf den Punkt: Erkennung und Reaktion sind zwei verschiedene Aufgaben, und „die rechtzeitige Erkennung des Angriffs allein trägt kaum dazu bei, die Erreichung des Ziels zu verhindern“. Wenn ein Agent innerhalb von 15 Minuten tief in das System eindringen kann, trifft eine Warnmeldung, die erst am nächsten Morgen als Ticket erfasst wird, erst ein, nachdem das Ziel bereits erreicht wurde. Die Geschwindigkeit der Reaktion muss mit der Geschwindigkeit des Angreifers Schritt halten.
Die Version mit Störgeräuschen ist die frühere Version.
Google beschreibt die derzeitige Nutzung als „frühes Stadium“: Open-Source-Tools werden unbedacht eingesetzt und führen zu breit angelegten, auffälligen, aber dennoch erfolgreichen Kampagnen. Nach eigener Einschätzung werden innerhalb von drei bis sechs Monaten unauffälligere, vollständig autonome Angriffe folgen. Das ist eine Prognose, keine Beobachtung. Sollte sich diese Prognose bestätigen, sind die oben genannten Hinweise die „einfache Variante“, und das Zeitfenster für die Entwicklung einer zeitbasierten Erkennung und einer schnelleren Reaktion ist bereits jetzt offen.
Wo Vectra AI
Bei Vectra AI ist dies das Problem, um das sich unsere Erkennungsarbeit dreht: eine Anmeldung, die im Audit-Protokoll als erfolgreich erfasst wird, gefolgt von einem Verhalten, das nicht zu der Identität passt, mit der sich der Nutzer angemeldet hat. Die Empfehlungen von Google zur Abwehr enden an derselben Stelle: Die Erkennung von Verhaltensänderungen hängt davon ab, dass Identität, cloud und Netzwerkaktivität als eine Abfolge betrachtet werden. Ein Angreifer, der in diesem Tempo vorgeht , durchläuft alle drei Phasen, bevor separate Tools ihre Warnmeldungen ausgeben können.
Das Whitepaper„Mind Your Gaps in the Age of AI-Powered Attacks“ behandelt die drei Erkennungslücken von Anfang bis Ende. Die Abschnitte zu Lücke 1 (es sieht alles normal aus), Lücke 2 (die Authentifizierung gelingt) und Lücke 3 (Aktivitäten sind nicht sichtbar) behandeln das hier beschriebene Muster.