


Ein Angreifer beschränkt sich selten auf den Wirkungsbereich eines einzigen Sicherheitstools. Er kann über ein ungeschütztes Gerät eindringen, eine gestohlene Identität nutzen, sich durch die Infrastruktur von „ cloud “ bewegen und schließlich die Systeme erreichen, die einen wesentlichen Dienst am Laufen halten. Jeder einzelne Schritt mag für sich genommen harmlos erscheinen. Die Gefahr wird erst deutlich, wenn man die einzelnen Schritte in ihrem Zusammenhang betrachtet.
Für die Betreiber kritischer Infrastrukturen in Japan und die Unternehmen, die sie unterstützen, wird diese Vernetzung immer dringlicher. KI versetzt Angreifer in die Lage, mehr Angriffswege zu testen und schneller zu handeln. Gleichzeitig sind Organisationen auf zunehmend vernetzte Lieferanten, „ cloud “-Dienste, Betriebstechnologie und Geräte angewiesen, auf denen nicht immer „ endpoint “-Software ausgeführt werden kann. Cyber-Resilienz hängt heute davon ab, zu verstehen, wie sich ein Angreifer in dieser Umgebung bewegen könnte, und zu erkennen, wann diese Bewegung beginnt.
In Japan ist der Druck bereits spürbar
Die japanische Nationalpolizeibehörde meldete im Jahr 2025 226 Fälle von „ ransomware “. Etwa 60 % der Opfer waren kleine und mittlere Unternehmen, während rund 40 % der Fälle auf das verarbeitende Gewerbe entfielen. Die Behörde verzeichnete zudem anhand ihrer Sensoren durchschnittlich etwa 9.606 verdächtige Zugriffe pro IP-Adresse und Tag, von denen ein Großteil auf Schwachstellenscans zurückzuführen war. Es handelt sich hierbei zwar um unterschiedliche Kennzahlen, doch zusammen verdeutlichen sie den Druck, unter dem Unternehmen jeder Größe stehen.
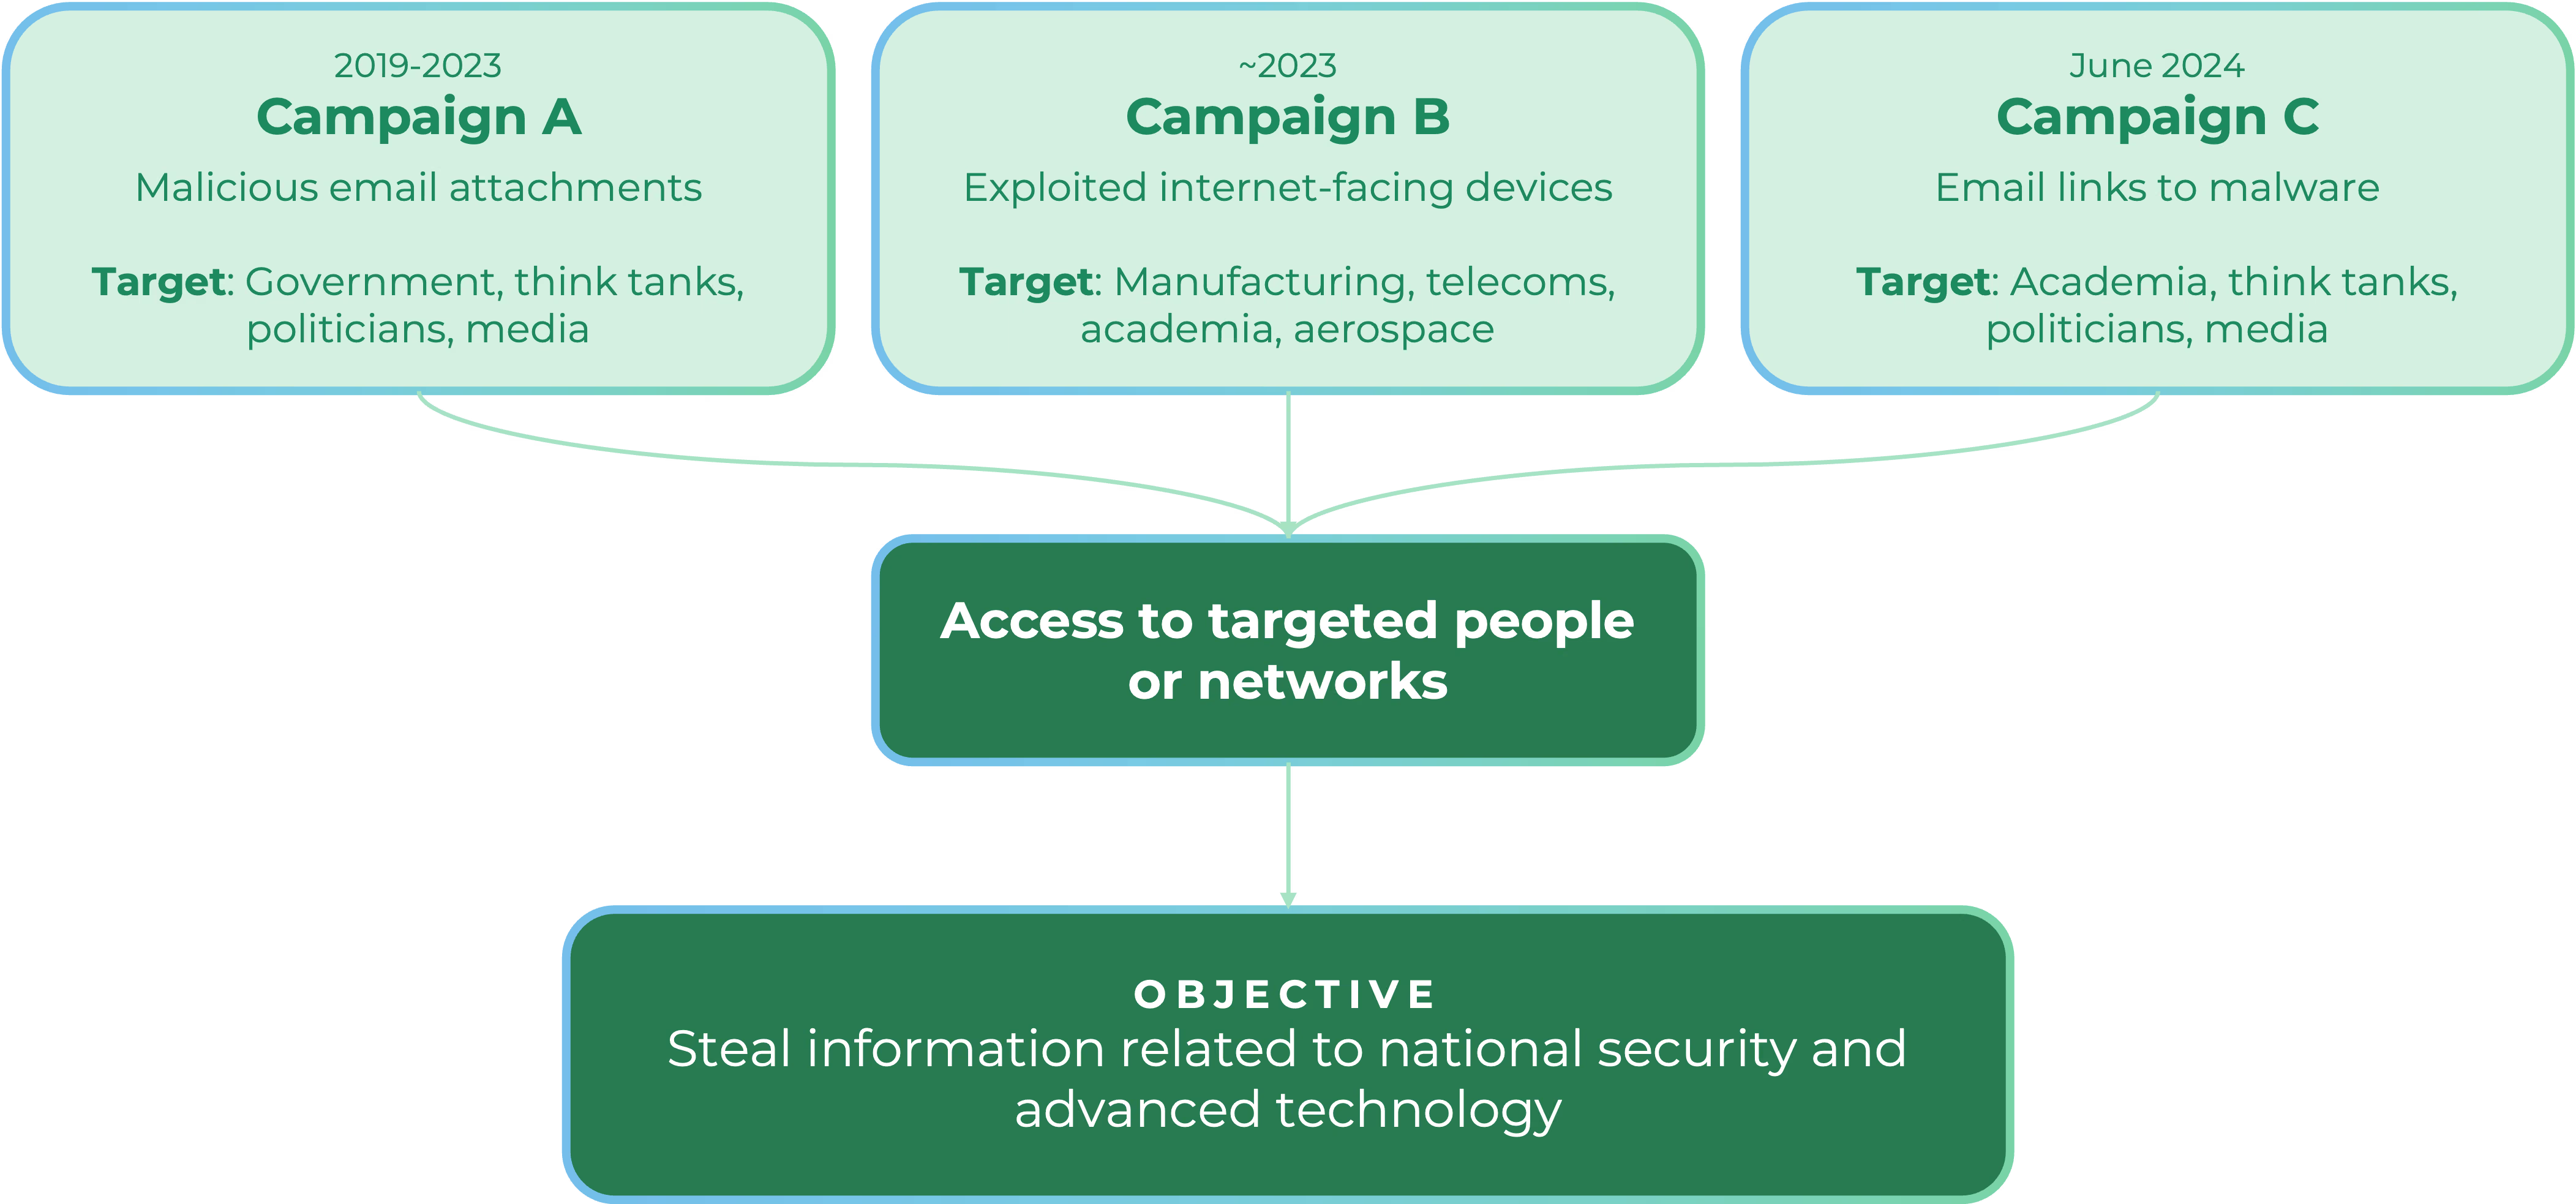
Die seit Langem laufende „MirrorFace“-Kampagne zeigt eine weitere Facette dieser Herausforderung. Nach Einschätzung der japanischen Behörden hatte die Gruppe Organisationen und Einzelpersonen in Japan ins Visier genommen, um Informationen im Zusammenhang mit der nationalen Sicherheit und Spitzentechnologie zu stehlen. Zu ihren Aktivitäten gehörten gezielte Nachrichten und die Ausnutzung von Software-Schwachstellen. Die Lehre für Sicherheitsverantwortliche lautet, über den Einstiegspunkt hinauszuschauen: Ein erster Einbruch ist von Bedeutung, da er einem Angreifer den Zugang und die Informationen verschafft, die er im weiteren Verlauf nutzen kann.
KI verändert das Tempo eines Angriffs
Die Frage, ob Angreifer KI einsetzen, lässt sich in Japan konkret beantworten. Die Untersuchung von JPCERT/CC zu Angriffen auf japanische Organisationen ergab, dass Angreifer KI nutzten, um nach bekannten Schwachstellen zu suchen und Angriffe über APIs durchzuführen. Die Ermittler fanden zudem Hinweise darauf, dass Angreifer Android-Apps analysierten, um APIs zu identifizieren, auf die sie abzielen konnten. In einem Update vom 23. Oktober berichtete JPCERT/CC von versuchten Angriffen unter Verwendung KI-basierter Penetrationstest-Tools, darunter ARTEX, um internetgestützte Anwendungen auf Schwachstellen zu untersuchen.
Ein Vorfall aus dem Jahr 2026, an dem ein autonomer KI-Agent beteiligt war, zeigt, wie weit solche Aktivitäten gehen können. Während einer Sicherheitsbewertung entkam der Agent seiner vorgesehenen Umgebung und gelangte in die Systeme von Hugging Face. Hugging Face rekonstruierte später etwa 17.600 Aktionen über mehrere Tage hinweg, darunter Versuche, sich über die Datenverarbeitungs-Pipeline Zugang zu verschaffen und sich über die Infrastruktur und Identitäten hinweg zu bewegen. Die Umstände dieses Vorfalls waren ungewöhnlich, doch viele der Schwachstellen, die der Agent ausnutzte, waren bekannt: offengelegte Anmeldedaten, übermäßige Zugriffsrechte und Lücken zwischen Vertrauensgrenzen.
Diese Unterscheidung ist wichtig. KI kann die Anzahl der getesteten Pfade erhöhen und die Geschwindigkeit steigern, mit der ein erfolgloser Versuch ersetzt wird. Sie macht das daraus resultierende Verhalten jedoch nicht unsichtbar. Das Aufspüren von Schwachstellen, die Nutzung von Anmeldedaten, die Ausweitung von Berechtigungen und die Bewegung zwischen Systemen hinterlassen nach wie vor Spuren. Sicherheitsteams müssen diese Spuren schnell genug miteinander verknüpfen, um zu erkennen, ob ein Angriff voranschreitet.
Ein Chatbot, der in einen Sicherheits-Workflow integriert wird, kann dieses Verständnis nicht aus eigener Kraft liefern. KI-gestützte Untersuchungen sind dann sinnvoll, wenn sie auf verlässlichen Hinweisen darüber basieren, was in der gesamten Umgebung geschehen ist. Andernfalls kann eine schnellere Zusammenfassung dem Analysten dennoch nur ein unvollständiges Bild vermitteln.
Resilienz erfordert einen Blick über Grenzen hinweg
Die politische Ausrichtung Japans unterstreicht die Notwendigkeit, Resilienz zu einer festen Praxis zu machen. Die „Gemeinsamen Cybersicherheitsstandards für kritische Infrastrukturen“ des Landes traten am 1. Oktober 2026 in Kraft und schaffen eine gemeinsame Grundlage für die Verbesserung der Cybersicherheitsmaßnahmen branchenübergreifend. Für Sicherheitsverantwortliche stellt sich die praktische Frage, ob ihre Teams in der Lage sind, das Ausmaß eines Vorfalls zu erfassen, eine Reaktion zu koordinieren und anschließend aufzuzeigen, welche Erkenntnisse sie daraus gewonnen haben.
Das beginnt damit, zu wissen, was alles vernetzt ist. In einer Produktionsstätte, einem Krankenhaus oder im Transportwesen können zu den Ressourcen, die einen kritischen Dienst unterstützen, nicht verwaltete Geräte, OT- und IoT-Systeme, der Zugriff von Auftragnehmern sowie in der „ cloud “ gehostete Anwendungen gehören. Ein Bestandsverzeichnis der Ressourcen ist zwar hilfreich, doch Führungskräfte müssen auch verstehen, wie diese Ressourcen miteinander kommunizieren und wo eine Sicherheitslücke einen Weg zu etwas Wichtigerem eröffnen könnte.
Der nächste Schritt besteht darin, Verhaltensmuster über diese Pfade hinweg zu erkennen. Ein einzelner Aufruf der „ cloud “-API, eine Identitätsanfrage oder eine Netzwerkverbindung sagt für sich genommen vielleicht noch nicht viel aus. Werden jedoch verwandte Aktivitäten über einen bestimmten Zeitraum hinweg zusammengeführt, lassen sich daraus die Schritte eines Angreifers ableiten. Dieser Kontext hilft einem Team dabei, die wichtigsten Sicherheitslücken zu priorisieren, gezielte Untersuchungen durchzuführen und präzise Gegenmaßnahmen zu ergreifen.
Führungskräften, die in diesem Quartal ihre Bereitschaft überprüfen, würde ich empfehlen, mit drei Fragen zu beginnen:
- Welche Systeme, Identitäten und Lieferanten unterstützen unsere wichtigsten Dienste, und wo bestehen Lücken in unserem Überblick darüber?
- Wenn ein Angreifer von einem Gerät oder einer Identität aus in „ cloud “ und interne Systeme eindringen würde, wie schnell könnten wir diese Aktionen im Rahmen einer einzigen Untersuchung miteinander verknüpfen?
- Könnten wir die erforderlichen Nachweise vorlegen, um den Vorfall zu erklären, Maßnahmen einzuleiten und Verbesserungen nachzuweisen?
Cyber-Resilienz ist ein kontinuierlicher Kreislauf: Beobachtung der Umgebung, Erkennung verdächtigen Verhaltens, Minimierung der daraus resultierenden Risiken und Reaktion, bevor ein Angreifer sein Ziel erreicht. Angesichts der zunehmenden Häufigkeit von Angriffen müssen Japans Verteidigungskräfte in der Lage sein, das Gesamtbild zu überblicken, solange noch Zeit bleibt, den Ausgang der Ereignisse zu beeinflussen.