Unternehmen brauchen einen besseren Überblick über Bedrohungen und die Geräte und Konten, die für Angriffe auf sie verwendet werden. Die Sicherheitsteams sind mit Warnmeldungen überlastet, was das Risiko der Warnmüdigkeit erhöht und es Angreifern ermöglicht, innerhalb des Unternehmensnetzwerks aktiv zu sein.
Da das Ausmaß und die Raffinesse von Netzwerkbedrohungen weiter zunehmen, benötigen Unternehmen einen besseren Einblick in die Bedrohungen und die Geräte und Konten, die bei Angriffen gegen sie verwendet werden. Ein moderner Sicherheitsansatz muss auf automatisierten und umsetzbaren Erkenntnissen beruhen, um die Arbeitslast des Security Operations Center (SOC) zu reduzieren und die Zeit zu verkürzen, in der ein Angreifer im Netzwerk eines Unternehmens aktiv sein kann.
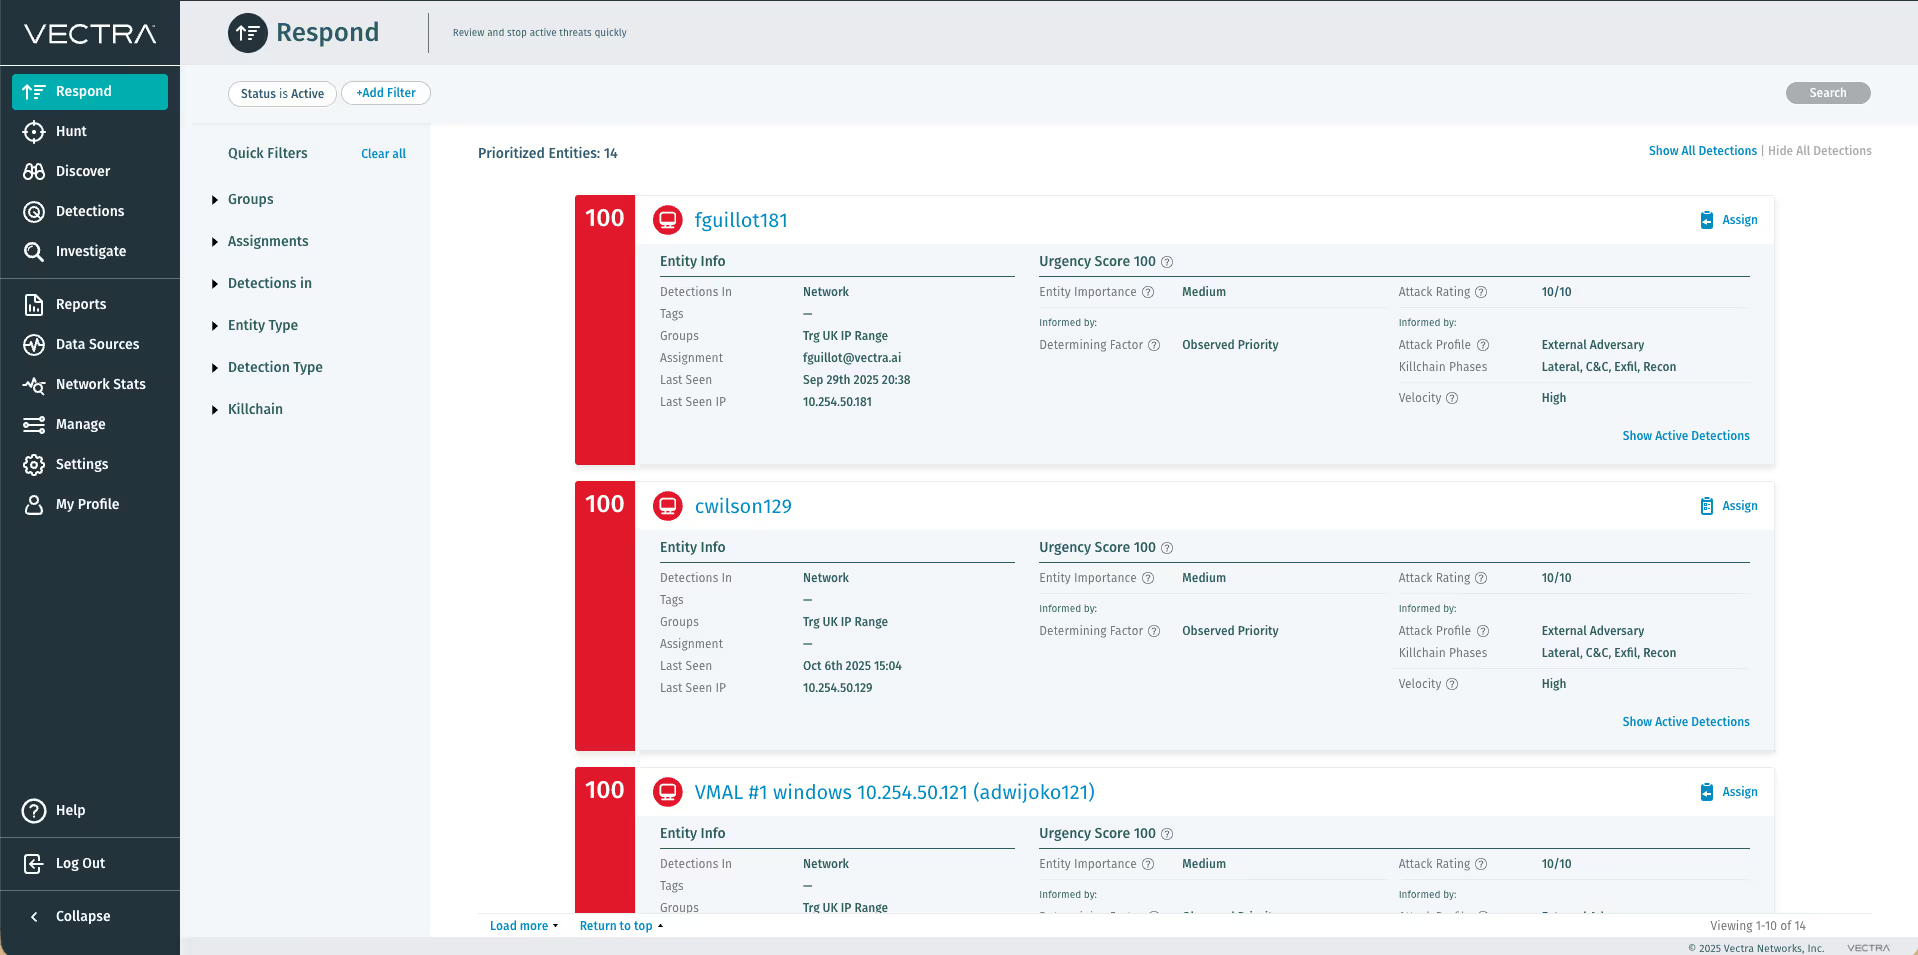
Vectra AI Es ordnet Bedrohungen zu, priorisiert Hosts anhand des Risikos und liefert umfassende Kontextinformationen, um die Reaktion zu optimieren. „ Vectra AI “ ordnet alle böswilligen Aktivitäten automatisch dem physischen Netzwerk-Host zu, selbst wenn sich die IP-Adresse ändert, und bewertet den Host hinsichtlich seines Gesamtrisikos.
Sobald die Plattform „ Vectra AI “ ein infiziertes Gerät identifiziert, werden dessen IP-Adresse und die Gewissheit hinsichtlich der Bedrohung über eine API-First-Architektur in Swimlane übernommen, wodurch Informationen aus der Plattform „ Vectra AI “ und anderen Systemen zentralisiert werden.
Swimlane löst daraufhin automatisierte Reaktionsabläufe in anderen Sicherheitstools aus, um Benutzer zu benachrichtigen, das infizierte Gerät dynamisch zu segmentieren oder unter Quarantäne zu stellen, die Kommunikation mit einem C&C-Server zu unterbinden oder den Datendiebstahl über alle Gerätetypen und Netzwerkebenen hinweg zu verhindern. Die Integration zwischen „ Vectra AI “ und Swimlane reduziert letztendlich die Arbeitsbelastung der Sicherheitsanalysten und das Risiko einer Alarmmüdigkeit.
Mit dieser gemeinsamen Lösung haben „ Vectra AI “ und „Swimlane“ eine neue Klasse von Abwehrmaßnahmen geschaffen, bei der manuelle Prozesse zur Reaktion auf Vorfälle durch Erkennung und Entscheidungsfindung in Maschinen-Geschwindigkeit ersetzt werden.
Durch die Kombination von Data Science und maschinellem Lernen bietet „ Vectra AI “ eine Erkennung von Bedrohungen innerhalb des Netzwerks als weitere Verteidigungsebene in der heutigen Sicherheitsinfrastruktur.
Mit ausgefeilten Automatisierungs- und Reaktionstools, die nahtlos in das Sicherheits-Ökosystem integriert sind, ermöglicht Swimlane eine sofortige automatisierte Reaktion, um ein infiziertes Gerät unter Quarantäne zu stellen und die Kommunikation mit einem C&C-Server zu stoppen, und bietet so eine Grundlage, die vor einem breiten Spektrum von Bedrohungen schützt.
Die „ Vectra AI “-Plattform ist der schnellste und effizienteste Weg, Cyberangriffe zu erkennen und darauf zu reagieren, und reduziert den Arbeitsaufwand im Sicherheitsbetrieb um das 34-Fache. Sicherheitsanalysten nutzen die „ Vectra AI “-Plattform, um in Echtzeit nach Angriffen zu suchen. Dazu analysieren sie umfangreiche Metadaten aus dem Netzwerkverkehr, relevanten Protokollen und Ereignissen von „ cloud “, um das Verhalten von Angreifern in allen Workloads von „ cloud “ und Rechenzentren sowie auf Benutzer- und IoT-Geräten zu erkennen.
Vectra AI Es stellt Zusammenhänge zwischen Bedrohungen her, priorisiert Hosts anhand des Risikos und liefert umfassende Kontextinformationen, um die Reaktion zu optimieren. „ Vectra AI “ lässt sich in die Erkennungs- und Reaktionsfunktionen von „ endpoint “, die Netzwerkzugangskontrolle (NAC) und Firewalls integrieren, um die Eindämmung zu automatisieren, und bietet einen klaren Ausgangspunkt für Suchvorgänge in SIEM- und Forensik-Tools.
Swimlane ist ein Vorreiter auf dem wachsenden Markt der SOAR-Lösungen (Security Automation, Orchestration and Response). Swimlane liefert skalierbare und flexible Sicherheitslösungen für Unternehmen, die mit Alarmmüdigkeit, einer Vielzahl von Anbietern und chronischem Personalmangel zu kämpfen haben.
Die Lösung von Swimlane unterstützt Unternehmen dabei, alle Anforderungen im Bereich des Sicherheitsbetriebs zu erfüllen, darunter die Priorisierung von Warnmeldungen, die Koordination von Tools und die Automatisierung der Behebung von Bedrohungen, den Schutz vor Cyberangriffen sowie die Reduzierung von Geschäftsrisiken. Gemeinsam liefern „ Vectra AI “ und Swimlane automatisierte und umsetzbare Erkenntnisse, die die Arbeitsbelastung des SOC verringern und die Zeit verkürzen, in der Angreifer im Netzwerk aktiv sind.

mit KI-gestützter Erkennung für die cloud
Führend imGartner® MagicQuadrant™ für NDR 2026
39
AI-Patente
150+
AI-Modelle
12
MITRE-Referenzen

AWS-Services schützen Konfigurationen, kontrollieren den Zugriff und überwachen Aktivitäten. Fortgeschrittene Angreifer wissen jedoch, wie sie blinde Flecken nach der Authentifizierung ausnutzen können. Und sie nutzen sie, um IAM-Rollen zu kompromittieren, sich seitlich zwischen Konten zu bewegen und Daten zu exfiltrieren.
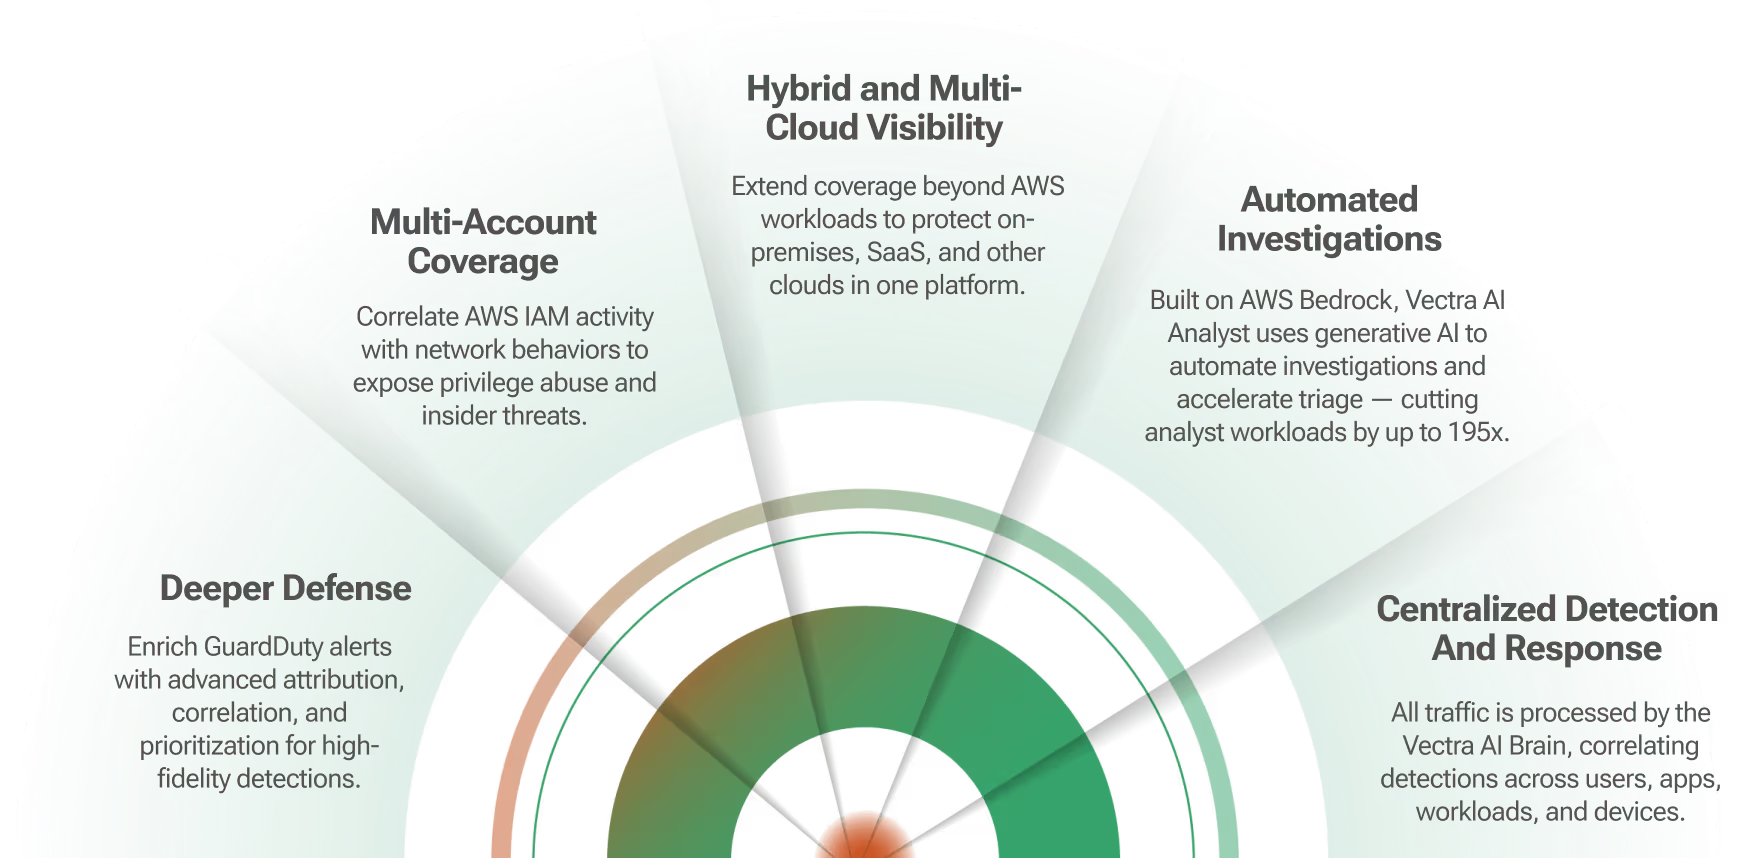
VectraVectra AI stattet Sie mit der einzigen KI-gesteuerten cloud und Reaktionslösung der Branche aus, die speziell für AWS entwickelt wurde. Sie läuft nativ auf AWS und lässt sich nahtlos mit Services wie Amazon GuardDuty, AWS CloudTrail, AWS Security Lake und AWS Bedrock integrieren. So können Sie fortschrittliche Hybrid- und cloud stoppen, bevor sie eskalieren.

Gemeinsam schließen Vectra AI und AWS die Lücke in der Post-Authentifizierung.
Erkennen Sie IAM-Missbrauch, laterale Bewegungen und Datenexfiltration nach der Authentifizierung
Erkennen Sie heimliche Angreifer, die sich in die normale AWS-Aktivität einfügen
Korrelieren Sie Erkennungen über VPCs, Regionen und Identitäten hinweg
Vereinheitlichung der AWS-nativen Ergebnisse mit Netzwerk- und Identitätssignalen für eine einzige Ansicht
Beschleunigen Sie Untersuchungen um 50 % mit umfangreichen Metadaten, Entity-Attribution und KI-gesteuerter Triage
52 % mehr potenzielle Bedrohungen zu erkennen
Die Vectra AI erkennt und korreliert Verhaltensweisen in der cloud, im Netzwerk und in der Identität, um Bedrohungen zu stoppen, bevor sie sich ausbreiten.
Überwacht täglich 13,3 Millionen IPs
Verarbeitet 10 Milliarden Sitzungen pro Stunde
Verarbeitet 9,4 Billionen Bits pro Sekunde


Deckt > 90% der MITRE ATT&CK ab
Macht Vectra AI zum meistreferenzierten MITRE D3FEND
Mit KI-gesteuerten Erkennungsfunktionen für cloud, Netzwerk und Identität erhalten Sie volle Transparenz und schnellere Untersuchungen - ohne zusätzliche Komplexität.


Vectra AI erkennt Verhaltensweisen von Angreifern, die nach der Authentifizierung auftreten, und reichert die AWS-Ergebnisse mit Kontext aus Netzwerk- und Identitätsaktivitäten an.
Nein. Vectra AI ergänzt die AWS-Services durch die Erkennung von aktivem Angreiferverhalten, das native Tools allein möglicherweise nicht erkennen.
Nein. Vectra AI lässt sich nahtlos in Services wie Amazon GuardDuty, AWS CloudTrail, AWS Security Lake und AWS Bedrock integrieren, um Abdeckung, Klarheit und Kontrolle gegen fortschrittliche cloud zu bieten - und das alles ohne zusätzlichen betrieblichen Aufwand.
Vectra AI erweitert die Erkennung auf AWS-Workloads, IAM, SaaS, On-Premises und cloud für eine einheitliche Sichtbarkeit. Erfahren Sie mehr über unsere AWS-Integrationen unter: https://support.vectra.ai/vectra/knowledge

Stoppen Sie Angriffe über verschlüsselte Kanäle, privaten Zugang und hybride Umgebungen
Führend imGartner® MagicQuadrant™ für NDR 2026
39
AI-Patente
150+
AI-Modelle
12
MITRE-Referenzen

Zscaler Internet Access (ZIA) und Zscaler Private Access (ZPA) bieten die grundlegende SASE-Architektur, die Sie für sicheres Remote- und Hybrid-Arbeiten benötigen. Aber Angreifer finden immer noch blinde Flecken. Und sie nutzen sie, um an den Präventionskontrollen vorbeizukommen und für SASE allein unsichtbar zu bleiben.
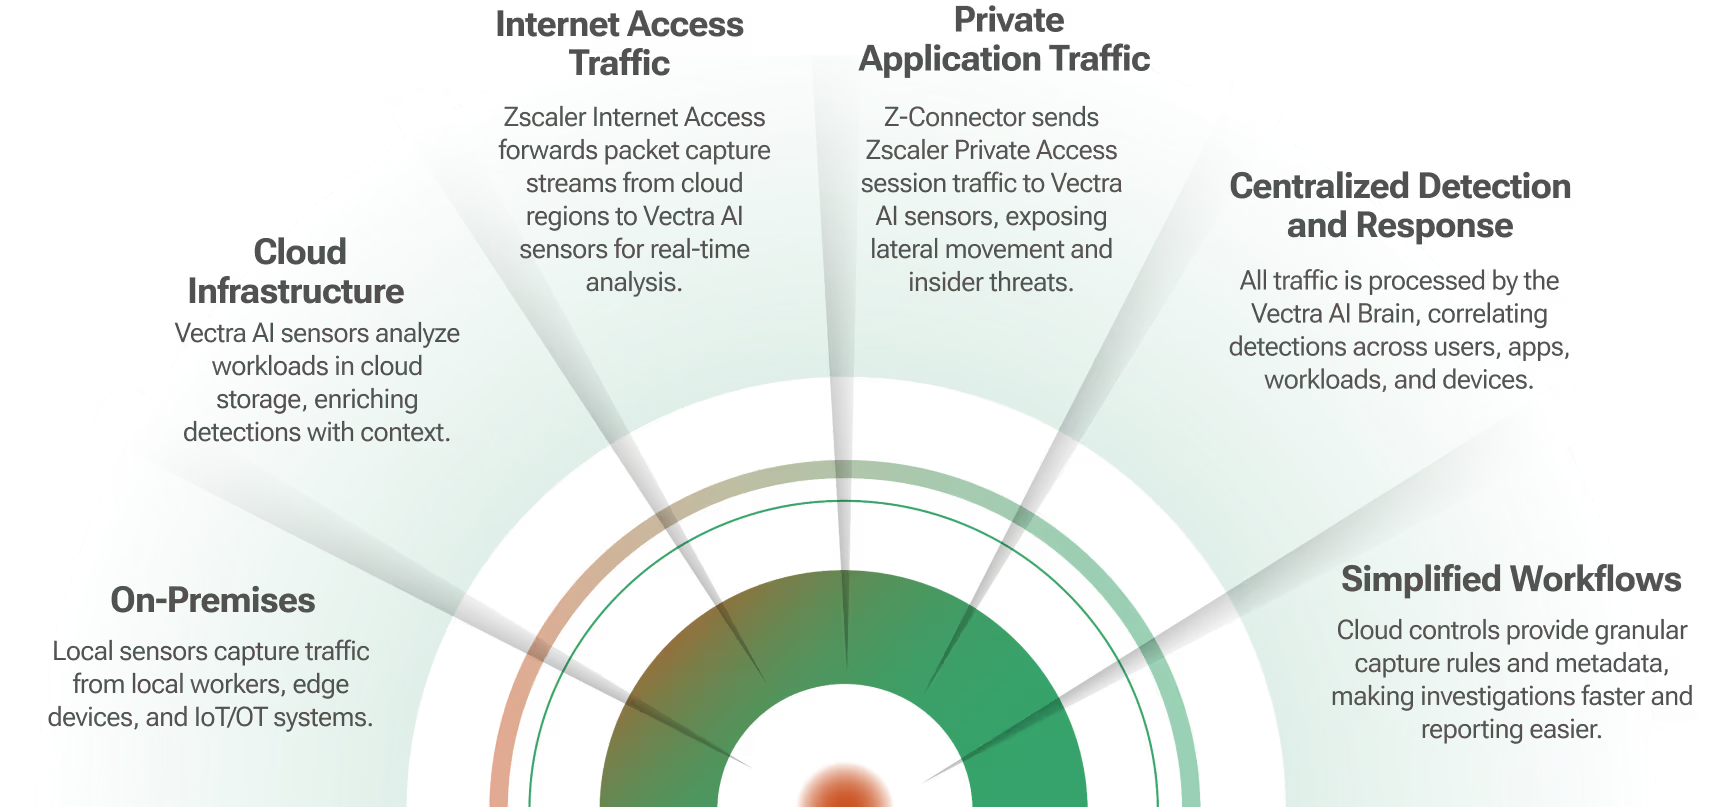
Die Vectra AI nimmt den Datenverkehr von Zscaler auf, um versteckte Angreiferverhaltensweisen im Internet, im privaten Zugang, in cloud und im IoT/OT zu erkennen. Das Ergebnis ist vollständige Transparenz und schnellere Untersuchungen - ohne zusätzliche Komplexität.

Gemeinsam schließen Vectra AI und Zscaler die Lücke zwischen Erkennung und Schutz für eine vollständige Abdeckung von SASE-Umgebungen.
Erkennen Sie ausweichende C2- und Exfiltrationsversuche, die den Präventionskontrollen entgehen.
37 % weniger Zeit für die Identifizierung neuer Angriffsfälle aufwenden
52 % mehr potenzielle Bedrohungen zu erkennen
Korrelieren Sie Erkennungen in cloud, vor Ort, aus der Ferne und im IoT/OT-Verkehr für vollständige Transparenz.
Vereinheitlichung der Sichtbarkeit über hybride Umgebungen hinweg in einer einzigen zentralen Lösung
Steigerung der Effizienz des Sicherheitsteams um 40%
Erweitern Sie die Zscaler-Telemetrie mit KI-gesteuertem Kontext und optimieren Sie so die SOC-Sichtung und die threat hunting.
Verkürzung der Triagezeit um 60 % mit KI-gesteuertem Kontext
Reduzierung der manuellen Untersuchungsaufgaben um 50
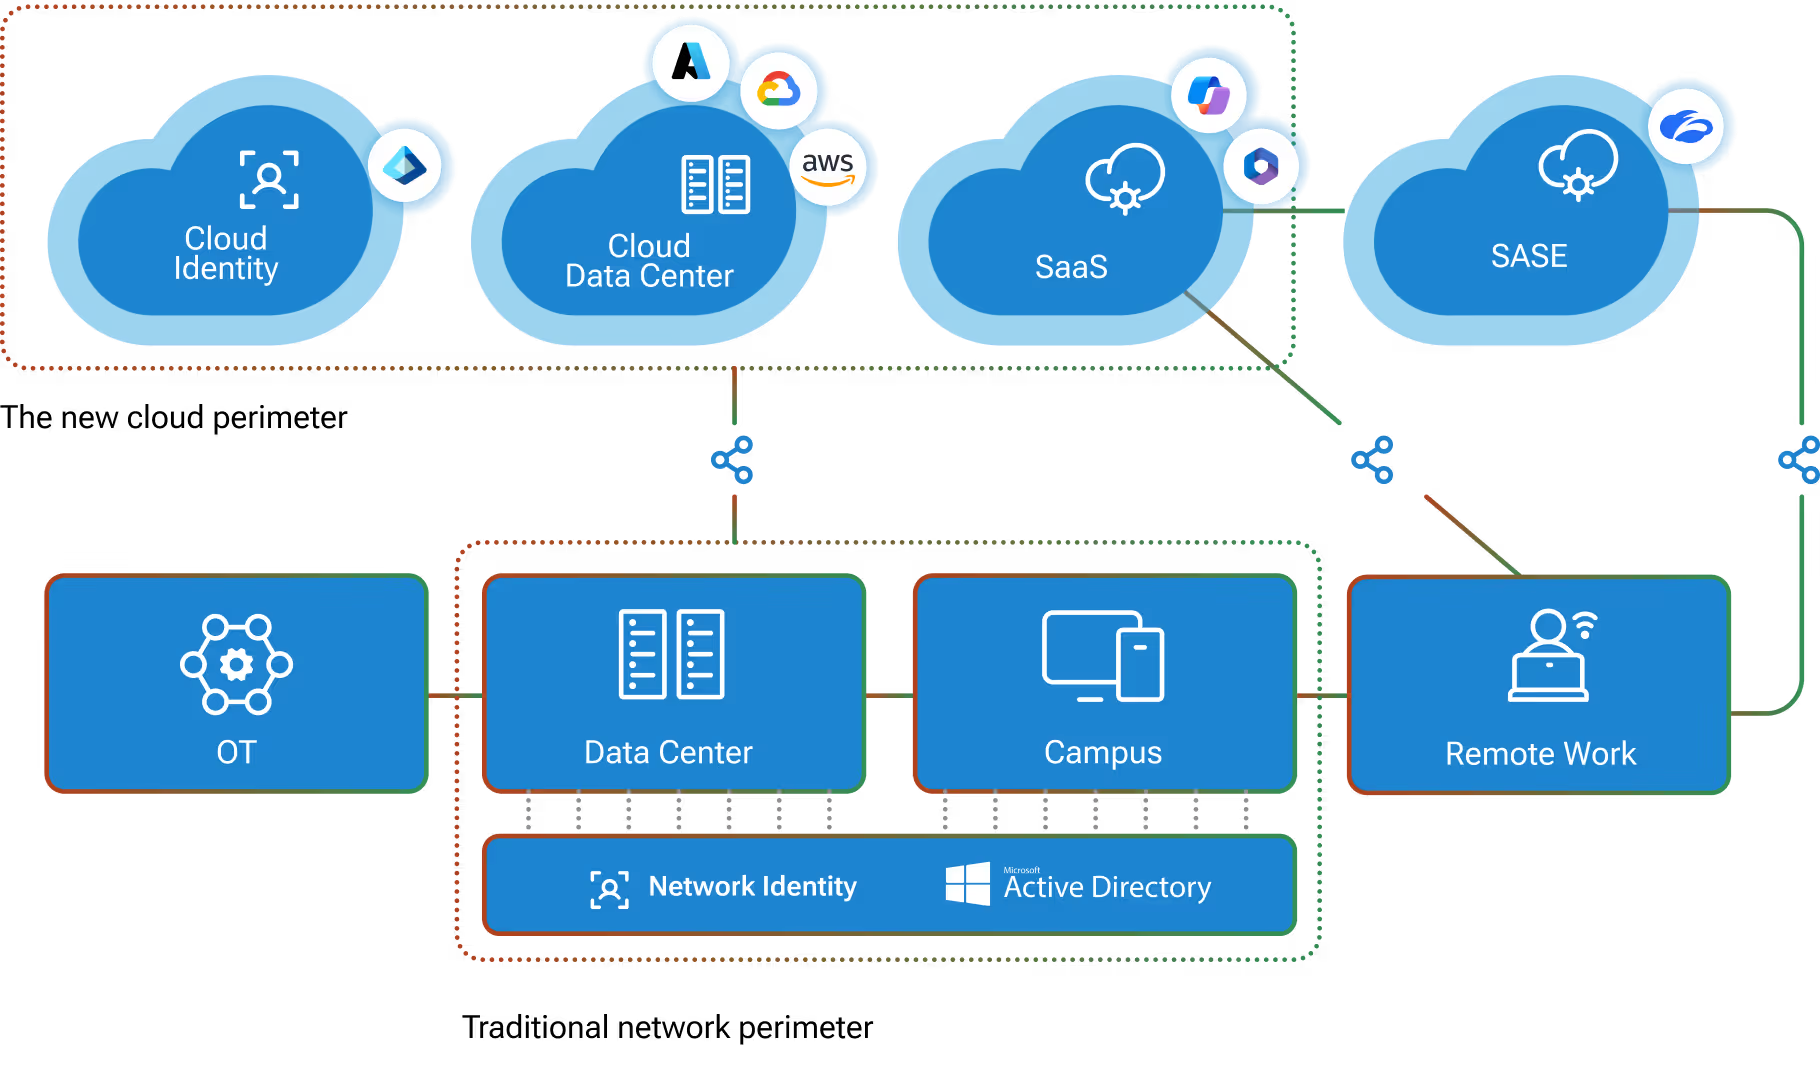
Herkömmliche Lösungen verhindern und kontrollieren den Zugang, aber fortgeschrittene Angreifer finden immer noch Wege hinein. Die Vectra AI erkennt und stoppt versteckte Angriffe auf dem Weg vom Netzwerk zur Identität und zur cloud.
Überwacht täglich 13,3 Millionen IPs
Verarbeitet 10 Milliarden Sitzungen pro Stunde
Verarbeitet 9,4 Billionen Bits pro Sekunde


Deckt > 90% der MITRE ATT&CK ab
Macht Vectra AI zum meistreferenzierten MITRE D3FEND
Korrelieren Sie Signale über SASE, cloud, Identität und IoT hinweg, um hybride Angriffe mit mehreren Vektoren aufzudecken, bevor sie sich ausbreiten.


Durch die Aufnahme des Datenverkehrs von Zscaler Internet Access (ZIA) und Zscaler Private Access (ZPA) ermöglicht Vectra AI AI die Erkennung von verstecktem Angreiferverhalten über alle Benutzer, Workloads und Geräte hinweg. So erhalten SOC-Teams die Transparenz, die sie benötigen, um zero trust zuverlässig durchzusetzen.
Durch die Integration der Vectra AI Platform mit ZIA und ZPA kann Ihr Sicherheitsteam ausweichende Befehls- und Kontrollversuche, seitliche Bewegungen, Aufklärungsversuche und Versuche der Datenexfiltration erkennen, die von herkömmlichen Lösungen und NGFW-Kontrollen häufig übersehen werden.
Die Integration nutzt bestehende ZIA- und ZPA-Verkehrsströme und reichert Telemetrie mit KI-gesteuerter Erkennung an, um SOC-Workflows zu vereinfachen und nicht zu belasten.
Die Integration deckt cloud, On-Premises-, Remote-Arbeits- und IoT/OT-Umgebungen ab und gewährleistet eine durchgängige Sichtbarkeit der Angriffsfläche im Unternehmen.