Microsoft 365 & Cloud

Erkennen Sie, wenn Ihr Microsoft 365 angegriffen wird

Vectra Cloud Detection and Response (CDR) für M365 ist die branchenweit fortschrittlichste, KI-gesteuerte Lösung zur Abwehr von Angriffen, um Bedrohungen und Angriffe in Ihrer M365-Umgebung zu erkennen und zu stoppen.

Erkennen Sie Bedrohungen in Ihrer Microsoft 365-Infrastruktur

Finden Sie Angreifer in Ihrer Microsoft 365-Umgebung

Mit 12 Referenzen im „MITRE D3FEND “-Framework – mehr als jeder andere Anbieter – bietet nur Vectra AI Lösungen für die Erkennung und Reaktion auf Cloud (CDR), die leistungsfähig genug sind, um die frühesten Anzeichen einer Kompromittierung durch hybride cloud aufzudecken.

#1
Meist referenziert in MITRE D3FEND
39
Patente zur Erkennung von KI-Bedrohungen
>90%
MITRE ATT&CK Abdeckung
Unsere Kunden

Vectra AI -CDR innerhalb eines Tages integrieren und in Betrieb nehmen

Vor Vectra AI dauerte die Entwicklung einer einzigen Erkennung bei Blackstone bis zu sechs Monate. Jetzt ist es an einem Tag erledigt.

"Durch eine einfache Integration, die in nur einem Tag abgeschlossen wurde, konnten wir über 50 neue Bedrohungserkennungen für unsere Microsoft 365-Umgebung hinzufügen."
Kevin Kennedy
Senior-Vizepräsident, Cybersicherheit, Blackstone
CDR-Unterscheidungsmerkmale

Vectra AI CDR für M365 bietet Ihnen:

Sehen Sie, wie Angreifer den M365-Zugang, Tools, Dienste und Anwendungen wie SharePoint, OneDrive, Teams, Exchange, Power Automate, eDiscovery und mehr manipulieren.
Mehr als 90 % der relevanten MITRE ATT&CK Techniken werden mit Attack Signal Intelligence aufgedeckt, um das Verhalten der Angreifer nach der Kompromittierung zu ermitteln.
Entdecken Sie unsere KI
Nutzen Sie eine zentrale Plattform zur Abfrage von Azure AD, M365 und AWS Control Plane-Protokollen für eine schnellere threat hunting und Reaktion.
Schließen Sie sich mit erfahrenen Analysten zusammen, die Ihre M365-Umgebung mitverteidigen.
Entdecken Sie unsere KI
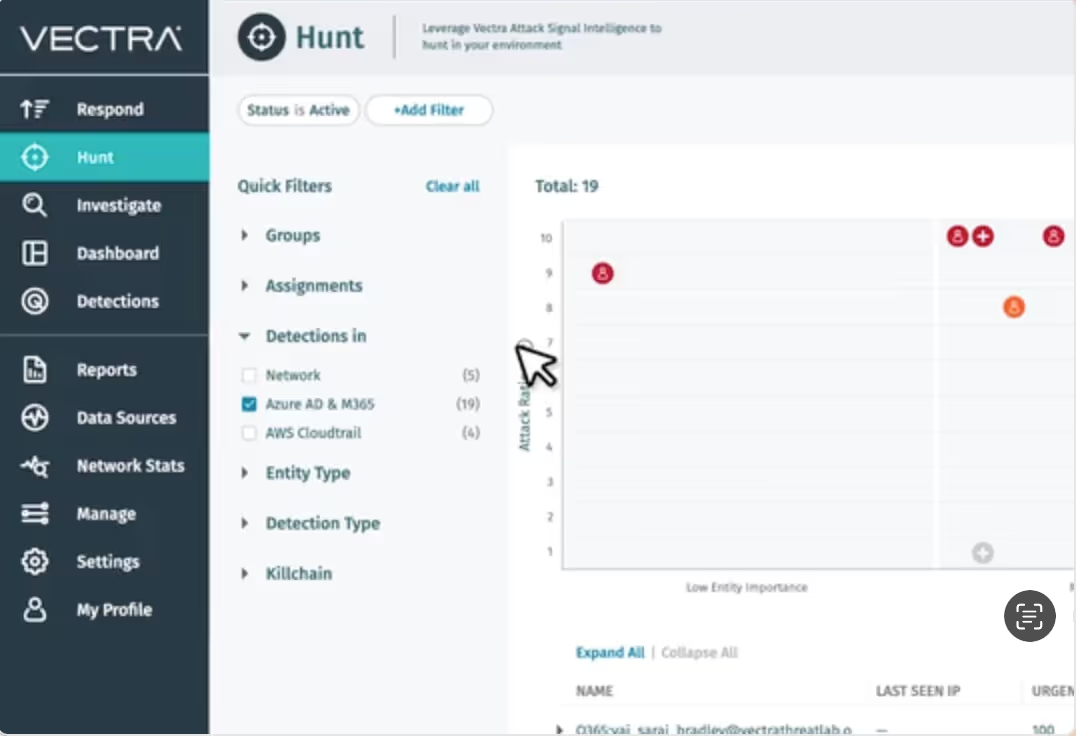
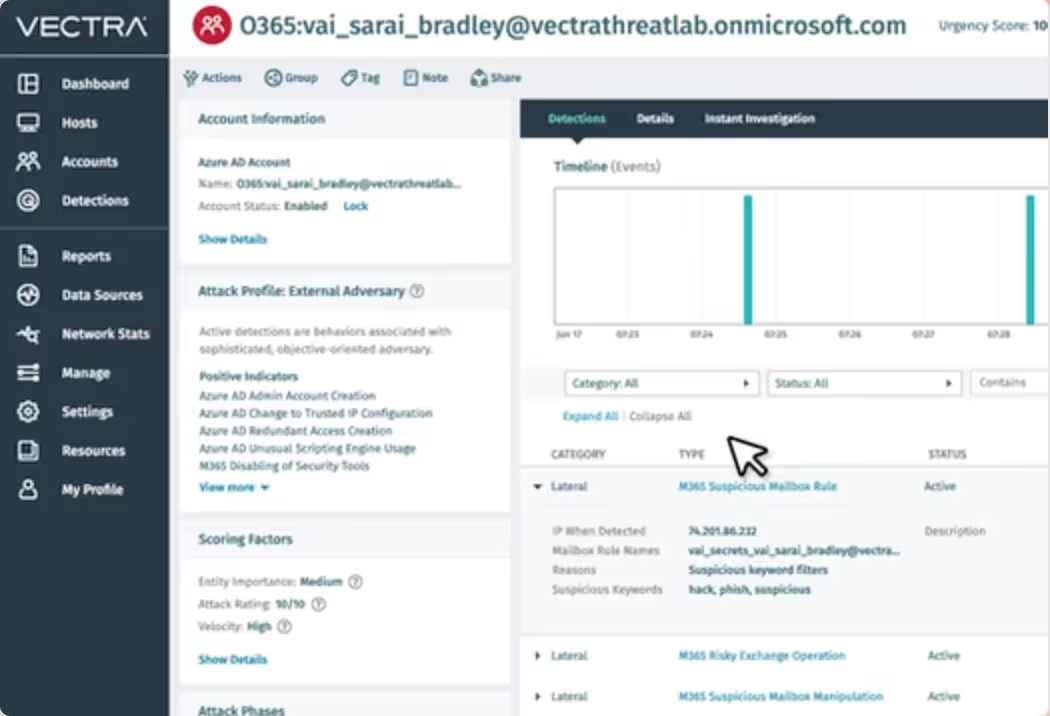
Vollständige Sichtbarkeit mit Kontext
Sehen Sie, wie Angreifer den M365-Zugang, Tools, Dienste und Anwendungen wie SharePoint, OneDrive, Teams, Exchange, Power Automate, eDiscovery und mehr manipulieren.
KI-gesteuerte Erkennung und Prioritätensetzung
Mehr als 90 % der relevanten MITRE ATT&CK Techniken werden mit Attack Signal Intelligence aufgedeckt, um das Verhalten der Angreifer nach der Kompromittierung zu ermitteln.
Entdecken Sie unsere KI
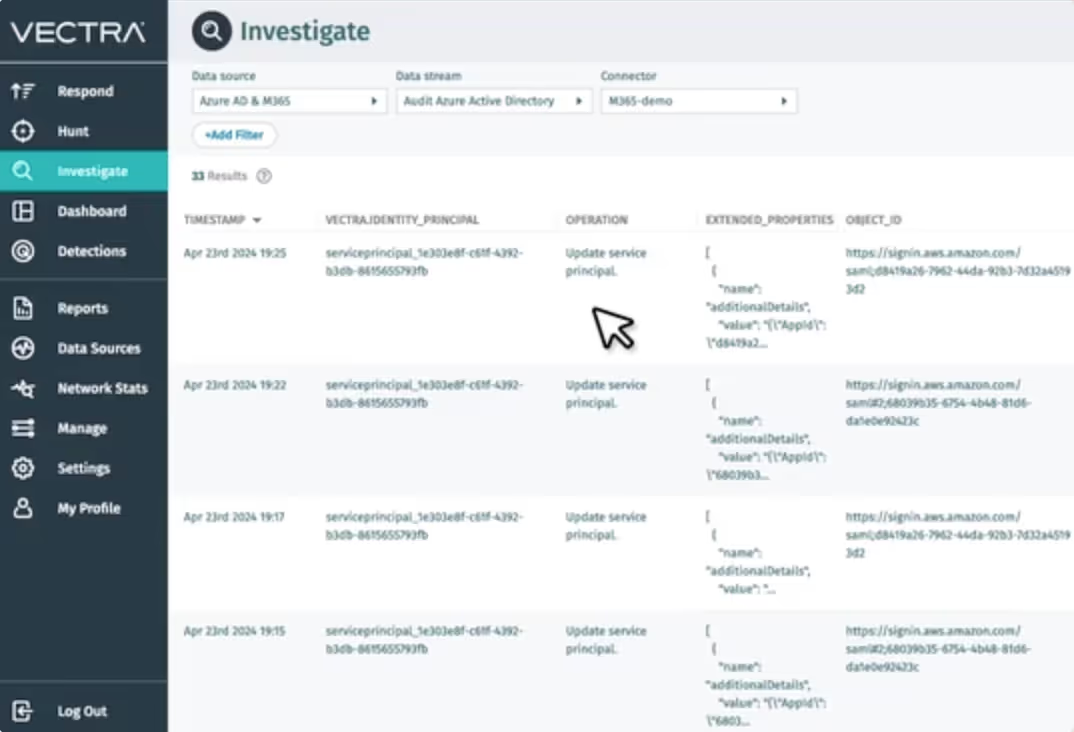
Integrierte Untersuchungen
Nutzen Sie eine zentrale Plattform zur Abfrage von Azure AD, M365 und AWS Control Plane-Protokollen für eine schnellere threat hunting und Reaktion.
Gemeinsame Verantwortung für die 24x7x365-Abdeckung
Schließen Sie sich mit erfahrenen Analysten zusammen, die Ihre M365-Umgebung mitverteidigen.
Erkunden Sie Vectra MDR
CDR-Fähigkeiten

Mit „ Vectra AI “ CDR für M365 können Sie Angriffe innerhalb weniger Minuten erkennen und abwehren – ganz gleich, wo sie auftreten.

KI-gesteuerte Erkennung

Entlarven Sie den kompletten Ablauf eines Angriffs und decken Sie über 90 % der MITRE ATT&CK Techniken ab.

KI-gestützte Triage

Reduzieren Sie das Alarmaufkommen um mehr als 85 % – dank maschinellem Lernen, das Ihre Umgebung versteht.

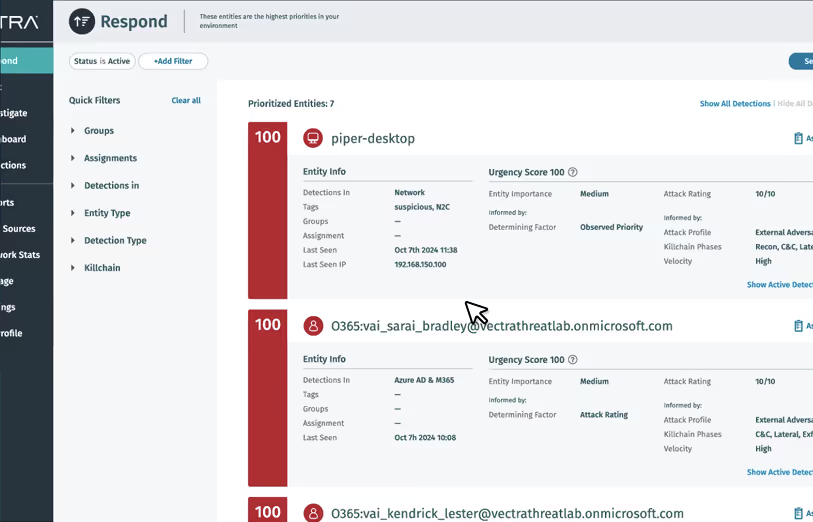
KI-gestützte Priorisierung

Nutzen Sie Sicherheits-KI, um die Priorisierung zu automatisieren und die Bedrohungen zu eskalieren, die für Ihr Unternehmen am wichtigsten sind.

Erweiterte Ermittlungen

Optimieren Sie die Untersuchung von Azure AD-, M365- und AWS Control Plane-Protokollen, um die Angriffe, mit denen Sie konfrontiert sind, in wenigen Minuten zu verstehen.

Ökosystem-Integrationen

Integration vorhandener Technologien für Korrelation und Kontext sowie zur Automatisierung von Analysten-Workflows und Reaktionskontrollen.

Copilot für M365 Erkennung und Reaktion

Stoppen Sie Angreifer vom Missbrauch von Copilot für Microsoft 365

Sichern Sie Ihre GenAI-Angriffsfläche und hindern Sie Angreifer daran, sich Zugang zu sensiblen Anwendungen und Daten zu verschaffen.

Mehr erfahren
Integrationen

Schützen Sie Ihre M365-Umgebung mit „ Vectra AI “ CDR

Unternehmen auf der ganzen Welt vertrauen Vectra AI's Cloud Detection and Response-Lösung zum Schutz ihrer Microsoft-Umgebung.

  • Stoppen Sie Angreifer in Microsoft 365 und Azure AD
  • Verwenden Sie native Integrationen für Microsoft Sentinel und Defender für Endpoint
  • Einhaltung von Vorschriften durch Aufnahme von Protokollen, die nur bei Bedarf eingesehen werden können
Selbstgeführte Touren

Erleben Sie die Leistungsfähigkeit der Plattform Vectra AI

Klicken Sie sich in Ihrem eigenen Tempo durch und sehen Sie, was Analysten auf einer Plattform erreichen können, die auf dem weltweit genauesten Angriffssignal basiert.

Kundengeschichten

Erfahren Sie, warum sich 4 von 5 Unternehmen für das CDR von „ Vectra AI “ statt für das der Konkurrenz entscheiden

Finden Sie Bedrohungen, die selbst Microsoft-Lösungen nicht erkennen
„Vectra AI -CDR für Microsoft 365 ist ein echter Glücksfall angesichts der Art und Weise, wie Angreifer Konten kompromittieren und übernehmen. Wir konzentrieren uns auf Untersuchungen und proaktives threat hunting , anstatt Logs hinterherzujagen.“
John Shaffer
CIO, Greenhill
Mehr lesen
Bedrohungen finden andere Lösungen vermissen
„Bevor wir ‚ Vectra AI ‘ eingeführt haben, hatten wir nur begrenzte Einblicke in böswillige Aktivitäten. Jetzt sind wir wesentlich zuversichtlicher, dass wir den Missbrauch von Anmeldedaten, der in Microsoft 365 mittlerweile weit verbreitet ist, erkennen und unterbinden können.“
Kevin Orritt
ICT-Sicherheitsmanager, GMMH
Mehr lesen
Bedrohungen finden andere Lösungen vermissen
„Vectra AI vereinfacht die Fehlerbehebung bei Problemen mit Konten in unserem Microsoft 365-Mandanten erheblich – von einem fünfstufigen Prozess … zu einem deutlich kürzeren Ablauf.“
Eric Weakland
Direktor für Informationssicherheit, Amerikanische Universität
Mehr lesen
Bedrohungen finden andere Lösungen vermissen
„‚Vectra AI ‘ für Microsoft 365 ist von unschätzbarem Wert. Jede kritische Warnmeldung, die im Dashboard erscheint, ist es wert, näher untersucht zu werden, und unter Vectra AI erfahren Sie genau, wie Sie dabei vorgehen müssen. Man muss kein Experte für Cybersicherheit sein, um das Tool zu nutzen.“
Head of Sicherheitsabteilung
Globales Finanzdienstleistungsunternehmen
Mehr lesen
FAQS

Vectra AI CDR für M365: Häufig gestellte Fragen

Was ist der Unterschied zwischen Hype und echtem Wert bei der Erkennung von cloud ?

Wie vermeide ich Ermüdungserscheinungen und behalte gleichzeitig einen guten Empfang?

Welche Umgebungen und Bedrohungen sollte die "cloud " abdecken, einschließlich Hybrid- und API-Missbrauch?

Wie unterscheidet sich die cloud von SIEM, EDR oder NDR?

Was macht die automatische Erkennung von cloud skalierbarer und effizienter?

Wie kann die Erkennung von cloud bei der Einhaltung von Vorschriften wie HIPAA, FedRAMP oder SOX helfen?

Kann die cloud für kleine Teams mit begrenzter Bandbreite funktionieren?