



Am 14. Oktober veröffentlichte Unit 42 einen detaillierten Untersuchungsbericht zu PEERSTITCH, einer neuartigen Art von Implantat, das gegen einen Managed-Service-Provider im Telekommunikationsbereich (einen MSP, also ein Unternehmen, das Netzwerkinfrastruktur im Auftrag seiner Kunden betreibt) eingesetzt wurde. Der Angriff begann mit einem einzigen Management-Gerät. Von dort aus extrahierten die Angreifer Passwörter, Verschlüsselungsschlüssel und vollständige Konfigurationsdateien von mehr als 500 Firewalls, die sowohl dem Anbieter als auch dessen Kunden gehörten.
Bei jedem Schritt kamen ein ordnungsgemäßer Vorgang, gültige Anmeldedaten oder ein vertrauenswürdiges Verwaltungsprotokoll zum Einsatz. Nichts, was sie taten, wirkte jemals verdächtig.
Ein einziges Gerät, 500 Firewalls
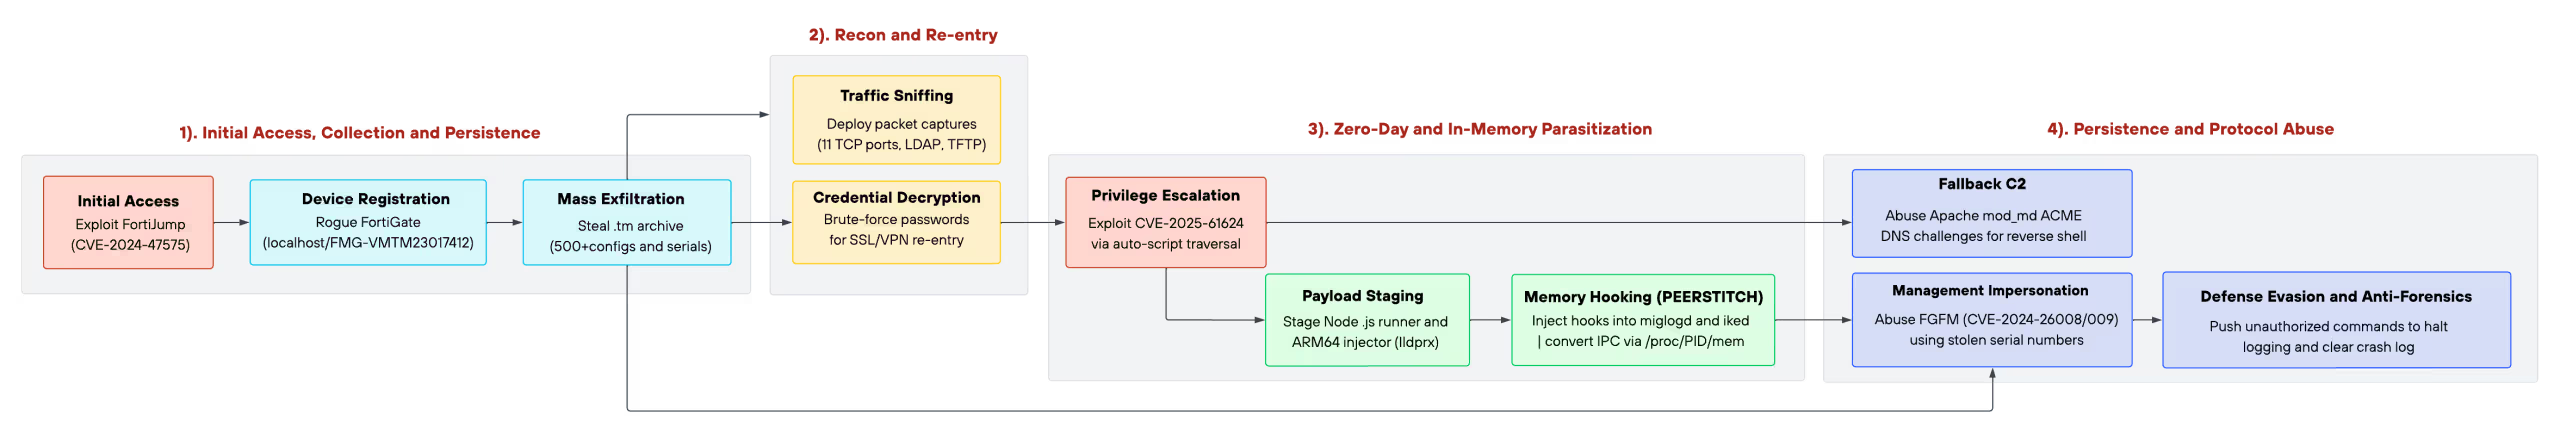
Auf dem Zielsystem lief Fortinets FortiManager, die zentrale Konsole, die Einstellungen an alle ihr unterstellten Firewalls weiterleitet. Die Angreifer nutzten eine Sicherheitslücke (CVE-2024-47575, bekannt als „FortiJump“) aus, die es ihnen ermöglichte, mit einer einzigen nicht authentifizierten Anfrage ein gefälschtes Gerät auf dieser Konsole zu registrieren. Von dort aus erzeugten und luden sie ein Archiv herunter, das die vollständige Konfiguration jeder verwalteten Firewall enthielt: Passwörter in einem wiederherstellbaren Format, private Verschlüsselungsschlüssel, Netzwerkpläne sowie ein Inventar, das jedes Gerät mit seiner öffentlichen Adresse verknüpfte.
Unit 42 bestätigte, dass sie die Passwörter aus diesen Konfigurationsdateien knacken konnten. Mit den echten Anmeldedaten loggten sich die Angreifer über das eigene VPN der Firewalls ein. Das Audit-Protokoll verzeichnete erfolgreiche Anmeldungen.
Ein Fehler mit „mittlerem Schweregrad“, der Root-Zugriff ermöglichte
Ein Firewall-Administrator, selbst derjenige mit den weitreichendsten Berechtigungen, arbeitet innerhalb einer eingeschränkten Befehlszeile. Das eigentliche Betriebssystem läuft darunter und verfügt über die volle Kontrolle. Die Angreifer überbrückten diese Lücke mit einer zweiten Sicherheitslücke (CVE-2025-61624), einem Path-Traversal-Fehler im Auto-Script-System der Firewall, der es ihnen ermöglichte, eine Datei an beliebiger Stelle im System abzulegen und auszuführen.
Diese Schwachstelle wird nicht als kritisch eingestuft. Für ihre Ausnutzung ist eine authentifizierte Sitzung erforderlich. Für sich genommen scheint es sich um einen Patch mittlerer Priorität zu handeln. Bei diesem Angriff war dies jedoch der Schritt, durch den gestohlene Anmeldedaten zur vollständigen Kontrolle über Firewalls führten, die Hunderte von Netzwerken schützten. Das ist für jeden von Bedeutung, der Patches allein nach ihrem Schweregrad einstuft.
Ein Implantat, das sich in der Firewall selbst verbirgt
Was die Angreifer als Nächstes installiert haben, macht diesen Angriff so besonders.
PEERSTITCH wird einmal ausgeführt, bettet sich in zwei Programme ein, die von der Firewall bereits ausgeführt werden (deren Protokollierungsdienst und deren VPN-Dienst), und löscht sich anschließend von der Festplatte. Beschreibung von Unit 42:„PEERSTITCH hinterlässt keine dauerhafte Binärdatei auf der Festplatte, öffnet keine Listening-Ports und initiiert keine ausgehenden Netzwerkverbindungen. Stattdessen kommuniziert es über Datenverkehr, der von legitimen Prozessen auf dem infizierten Host generiert wird, wodurch der „ malware “ resistent gegen herkömmliche „ endpoint “- und Netzwerk-Erkennung ist.“
Einfach ausgedrückt: Es gibt keine verdächtige Datei zu entdecken, kein unerwartetes Programm, das läuft, und keine neue Netzwerkverbindung, die man erkennen könnte. Das Implantat befindet sich in Prozessen, die eigentlich von der Firewall ausgeführt werden sollten. Es kommuniziert, indem es direkt in den Speicher dieser Prozesse schreibt, nicht über das Netzwerk. Wenn der VPN-Dienst eine Sitzung verarbeitet und ein Signal entdeckt, das das Implantat im Speicher hinterlassen hat, umgeht es unbemerkt die normalen Sicherheitsprüfungen der Firewall.
Die Angreifer nutzten zudem das in die Firewall integrierte System zur Zertifikatsverlängerung als Befehlskanal. Jedes Mal, wenn die Firewall versuchte, ein Zertifikat zu verlängern, stellte sie eine Verbindung zu einem von den Angreifern kontrollierten Server her und führte deren Anweisungen aus. Ein routinemäßiger Wartungszyklus wurde so zu einer dauerhaften Hintertür.
Sie haben hinter sich aufgeräumt
Bevor sie ihre Tools ausführten, deaktivierten die Angreifer den Protokollierungsdienst, um zu verhindern, dass dieser ihre Aktivitäten aufzeichnete. Anschließend löschten sie die Absturzprotokolle, entfernten die von ihnen erstellten Konten, überschrieben ihre Konfigurationsänderungen mit harmlosem Platzhaltertext und entfernten die Implantat-Binärdatei von der Festplatte. Unit 42 beobachtete zudem zeitweise Unterbrechungen der Verwaltungsverbindung während der böswilligen Aktivitäten, was wahrscheinlich ein bewusster Versuch war, Echtzeit-Warnmeldungen zu unterdrücken.
Lücke 1: Es sieht alles normal aus
Dieser Angriff passt genau in das, was ich in dem Whitepaper „Mind Your Gaps in the Age of AI-Powered Attacks“ als „Gap 1“ bezeichne: das Szenario, in dem legitime Tools und gültige Sitzungen den Angriff ermöglichen und es keine Signatur im „ malware “ gibt, die den Angriff erkennen könnte.
Jede Komponente war entweder ein vertrauenswürdiger Prozess oder eine gültige Berechtigung. Für den ersten Zugriff wurde ein Verwaltungsprotokoll genutzt, das die Konsole von Haus aus bereitstellt. Die VPN-Sitzungen verwendeten echte Passwörter und echte Zertifikate, die aus den Dateien der Konsole selbst gewonnen wurden. Das Implantat lief innerhalb der eigenen Dienste der Firewall. Der Befehlskanal verlief über ein integriertes Zertifikatsmodul, das durch einen standardmäßigen Erneuerungszyklus ausgelöst wurde.
Eine Firewall, auf der PEERSTITCH installiert ist, sieht bei jeder herkömmlichen Überprüfung so aus wie eine Firewall, die ihre Aufgabe erfüllt. Keine unerwarteten Prozesse. Keine unerwarteten Ports. Keine unerwarteten Verbindungen. Der einzige Unterschied liegt im Verhalten des Datenverkehrs, der durch sie hindurchfließt.
Die MSP-Dimension
Hier gibt es eine zweite Lücke, die ich üblicherweise als „Lücke 3“ bezeichne: Bewegungen, die Organisationsgrenzen überschreiten und von keinem einzelnen Blickwinkel aus sichtbar sind. Das Ziel war ein MSP. Seine Verwaltungskonsole enthielt die Zugangsdaten zu den Firewalls seiner Kunden. Durch die Kompromittierung der Konsole einer Organisation erhielten die Angreifer einen Zugang mit Berechtigungsdaten zu Netzwerken, die vollständig anderen Organisationen gehörten.
Unit 42 wies darauf hin, dass die Kundennetzwerke nicht untersucht wurden, sodass es sich bei der beschriebenen Sicherheitslücke um gestohlene Anmeldedaten und Schlüssel handelt und nicht um einen bestätigten Einbruch in nachgelagerte Systeme. Diese Schlüssel verfallen jedoch nicht, wenn die Verwaltungskonsole gepatcht wird. In dem Bericht heißt es dazu:„Das kryptografische Vertrauensmaterial, das die Beziehung der Plattform zu jedem verwalteten Gerät regelt, verbleibt im Besitz des Angreifers und bleibt gültig, bis es ausgetauscht wird.“
Durch das Patchen der Konsole wird die Tür geschlossen, die geöffnet wurde. Die Schlüssel, die bereits herausgetreten sind, werden dadurch jedoch nicht widerrufen.
Die Erkennung muss sich am Verhalten orientieren, nicht an der Signatur.
Die Erkennung funktioniert nicht schlecht. Sie ist lediglich unvollständig. Dateibasierte Tools finden PEERSTITCH nicht, da es keine Datei gibt. Netzwerkmonitore, die nach unerwarteten Verbindungen suchen, finden den Kommunikationskanal nicht, da die Kommunikation innerhalb des eigenen Speichers des Hosts stattfindet. Sitzungsmonitore melden die VPN-Anmeldungen nicht, da die Anmeldedaten echt waren.
Dies lässt sich durch Verhaltenserkennung aufdecken: indem festgestellt wird, dass sich die Datenverkehrsmuster einer Firewall auf eine Weise verändert haben, die sich nicht durch ihre Konfiguration erklären lässt, oder dass die durch sie geleiteten Sitzungen anders behandelt werden, als es eigentlich der Fall sein sollte. Dazu muss beobachtet werden, was im Netzwerk geschieht, und nicht nur, was die Endpunkte melden. Der Bericht von Unit 42 enthält Indikatoren für eine Kompromittierung sowie eine Erkennungsregel für Teams, die bereit sind, nach solchen Vorfällen zu suchen. Das FBI und der Secret Service veröffentlichten am 6. Oktober zudem eine gemeinsame Warnmeldung, die sich mit der anhaltenden Ausnutzung von FortiGate-Geräten befasst.
Vectra AIDer Ansatz des Unternehmens zur Netzwerkerkennung und -reaktion basiert genau auf dieser Art von Lücke: dem Erkennen von Angreiferverhalten im Netzwerkverkehr, wenn die Endpunkte, die Anmeldedaten und die Verwaltungstools alle anzeigen, dass alles in Ordnung ist. Das Whitepaper „Mind Your Gaps in the Age of AI-Powered Attacks“ behandelt in Kapitel 2 Lücke 1 ausführlich.