


Ich habe eine Frage an alle, die in „ Zero Trust “ investieren: Was passiert, nachdem man den Zugriff gewährt hat?
Nicht, wer sich authentifiziert hat. Nicht, ob das Gerät eine Überprüfung bestanden hat. Nicht, ob die Richtlinie die Verbindung zugelassen hat. Das sind wichtige Fragen, und wir sollten sie auf jeden Fall weiterhin stellen. Ich stelle jedoch eine andere Frage: Sobald sich ein vertrauenswürdiger Benutzer, ein Gerät oder ein KI-Agent in einer genehmigten Sitzung befindet – woher weiß man dann, dass dieses Vertrauen weiterhin gerechtfertigt ist?
Denn genau dort lauern viele moderne Angriffe. Nicht vor der Haustür, wo sie versuchen, sich gewaltsam Zugang zu verschaffen, sondern innerhalb legitimer Zugriffspfade, unter Nutzung von Zugangsdaten, Anwendungen und Diensten, denen das Unternehmen bereits vertraut.
Zugang ist eine Entscheidung. Vertrauen ist ein bewegliches Ziel.
Die kontinuierliche Bewertung ist bereits ein Grundsatz des „ Zero Trust “. Die Herausforderung besteht darin, dies in die Praxis umzusetzen, indem Zugriffsentscheidungen mit Nachweisen über das Verhalten von Angreifern während der gesamten Sitzung verknüpft werden. Netskope leistet hier einen entscheidenden Beitrag. Es unterstützt Unternehmen dabei, kontextbezogene Zugriffsentscheidungen für Web-, SaaS- cloud- und private Anwendungen zu treffen und durchzusetzen. Diese Kontrolle ist entscheidend.
Eine korrekte Zugriffsentscheidung um 9:00 Uhr garantiert jedoch kein rechtmäßiges Verhalten um 9:05 Uhr.
Eine Sitzung kann autorisiert sein und dennoch missbraucht werden. Eine Identität kann erfolgreich authentifiziert werden und dennoch kompromittiert sein. Eine zugelassene Anwendung kann Command-and-Control-Aktivitäten ausführen. Eine Verbindung kann verschlüsselt sein und dennoch Teil eines Angriffs sein.
Das bedeutet keineswegs, dass „ Zero Trust “ versagt hat. Es bedeutet vielmehr, dass wir Zugriffskontrollen manchmal auffordern, eine Frage zu beantworten, für deren Beantwortung sie nicht konzipiert wurden. Die Zugriffsrichtlinie gibt Auskunft darüber, ob eine Verbindung zugelassen werden soll. Sie sagt uns jedoch nicht von sich aus, ob alles, was über diese Verbindung geschieht, auch weiterhin sinnvoll ist.
Diese zweite Frage betrifft das Verhalten. Und Verhalten ändert sich.
Der Angreifer sieht eine Umgebung. Warum sieht das SOC das nicht?
Stellen Sie sich einen Remote-Mitarbeiter vor, der über legitimen Zugriff auf eine SaaS-Anwendung und einen internen Dienst verfügt. Ein Angreifer missbraucht die Identität des Mitarbeiters. Er meldet sich über einen zugelassenen Zugangsweg an, erkundet die verfügbaren Systeme, nutzt einen ihm unbekannten Dienst und macht sich auf den Weg zu wertvolleren Ressourcen.
Jeder einzelne Schritt mag für sich genommen ganz gewöhnlich erscheinen. Eine erfolgreiche Anmeldung. Eine HTTPS-Verbindung. Eine API-Anfrage an cloud . Ein neues Ziel.
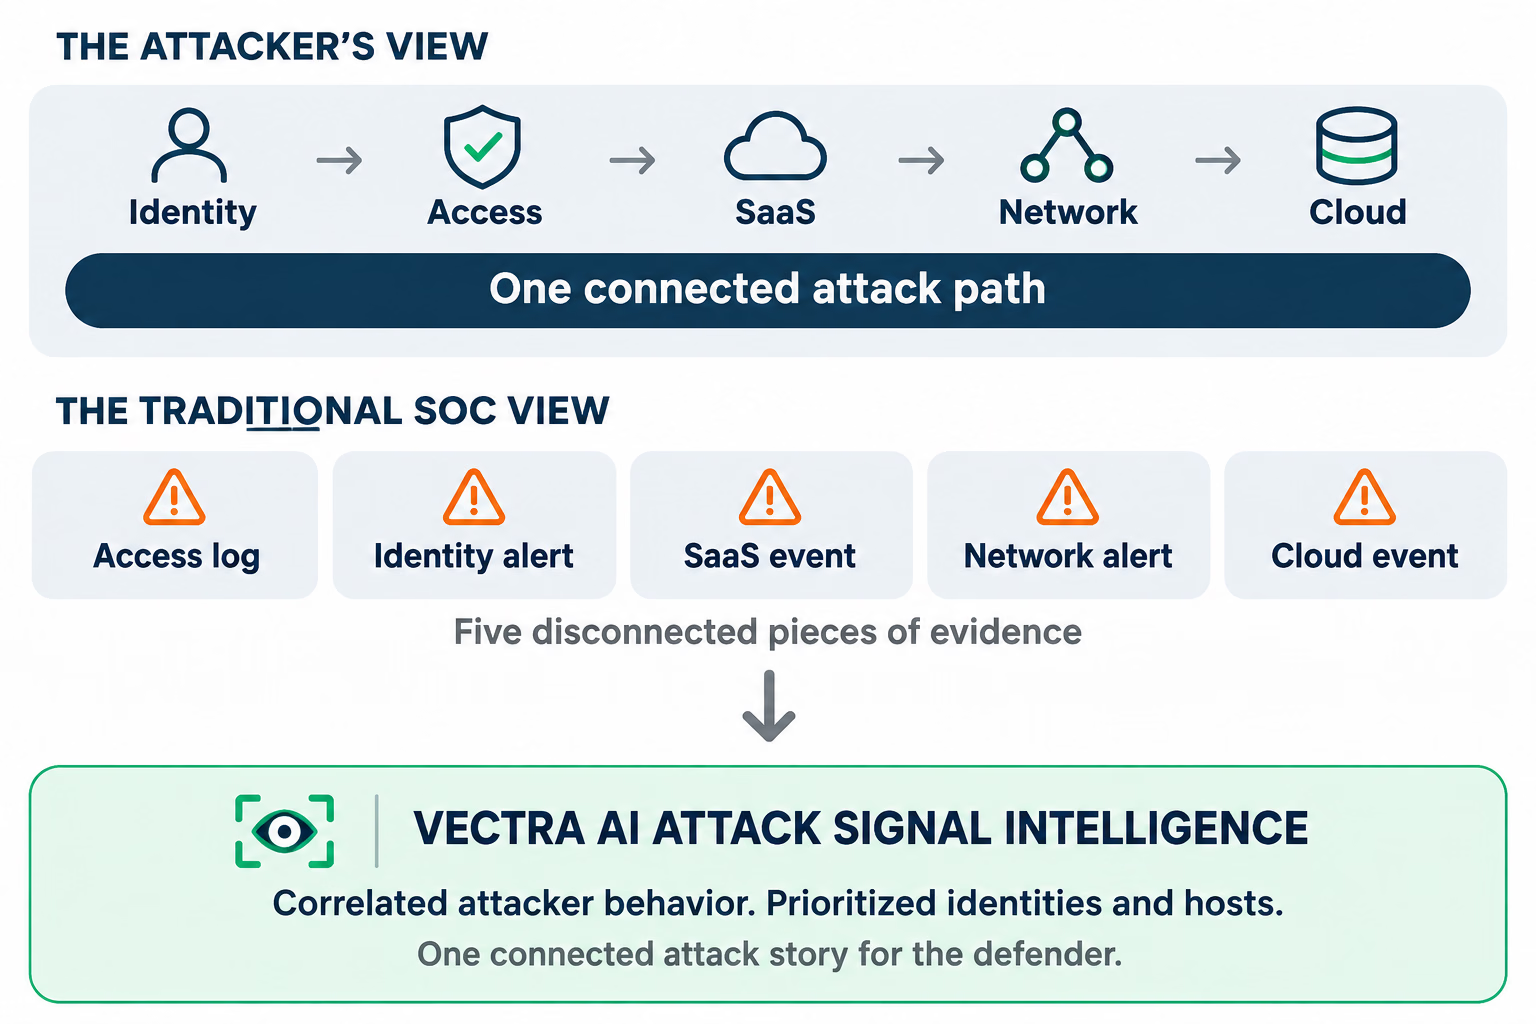
Denken Sie nun einmal an den Analysten. Der sichere Zugriff ist nur ein Teil des Ganzen. Die Identitätsprüfung ist ein weiterer. Die Netzwerkerkennung ist ein weiterer. SaaS- und „ cloud “-Tools decken den Rest ab. Der Analyst wird zur Integrationsschicht und rekonstruiert manuell, was passiert ist, während der Angreifer weiter vorrückt.
Ich nenne das „Soundbites der Angreifer“, dabei brauchen wir doch eigentlich die Geschichte hinter dem Angriff. Mich interessieren die Anzahl der Warnmeldungen weniger als die Frage, wie schnell die Verteidiger drei Fragen beantworten können: Ist das echt? Ist das von Bedeutung? Was machen wir als Nächstes?
Was Netskope und „ Vectra AI “ gemeinsam verändern
Deshalb ist mir die Integration von Netskope und „ Vectra AI “ so wichtig. Es geht nicht darum, zwei Logos nebeneinander zu platzieren oder dem SOC-Dashboard einen weiteren Feed hinzuzufügen. Es geht darum, die Zugriffsentscheidung mit dem zu verknüpfen, was Angreifer tatsächlich tun, nachdem ihnen Zugriff gewährt wurde.
Netskope sorgt für einen sicheren Zugriffskontext und entsprechende Kontrollmöglichkeiten. „ Vectra AI “ bietet KI-gestützte Verhaltenserkennung und Attack Signal Intelligence verdächtige Aktivitäten zu identifizieren, zusammenhängende Verhaltensweisen zu verknüpfen und die Identitäten und Hosts zu priorisieren, die einer Untersuchung bedürfen.
Mit dem Netskope „ Cloud “-TAP kann der gemäß den Richtlinien ausgewählte Webdatenverkehr, der die Netskope-Infrastruktur durchläuft, in den vom Kunden verwalteten Objektspeicher „ cloud “ kopiert werden. Netskope Stitcher ruft diesen Datenverkehr ab und leitet ihn an einen dedizierten virtuellen Vectra-Sensor weiter. Der Sensor verarbeitet ihn und sendet angereicherte Metadaten zur Analyse an die Vectra-Plattform. Die Integration kann zudem beobachtete Aktivitäten von Remote-Benutzern der entsprechenden Netskope-Benutzeridentität zuordnen.
Warum ist das wichtig? Weil die Verhaltensanalyse von „ Vectra AI “ in diesem Datenverkehr nach Anzeichen für Angreifer suchen kann, ohne dass eine Entschlüsselung der Nutzdaten erforderlich ist. Dazu gehören auch verdächtige Muster, die Angreifer in ansonsten routinemäßiger, verschlüsselter Kommunikation zu verbergen versuchen. Diese Beobachtung kann dann zusammen mit Verhaltensdaten aus anderen verbundenen Netzwerk-, Identitäts-, „ cloud “- und SaaS-Quellen ausgewertet werden.
Es gibt auch einen Rückweg.
Über die Integration von „ Cloud “ in den Netskope Threat Exchange können ausgewählte Indikatoren für Kompromittierungen (IoCs), wie beispielsweise IP-Adressen und Domänen, die aus Erkennungen von „ Vectra AI “ stammen, an Netskope weitergegeben werden, wo sie von konfigurierten Richtlinien zur Durchsetzung genutzt werden können.
Beobachten. Verstehen. Prioritäten setzen. Handeln. Das ist der Arbeitsablauf. Die Technologie sollte dies vereinfachen und nicht dazu führen, dass Analysten sich in ein weiteres Wirrwarr von Konsolen einarbeiten müssen.
Was die kontinuierliche Bedrohungserkennung für den Verteidiger bedeutet
Beginnen wir mit dem kompromittierten Remote-Benutzer. Die Frage ist nicht einfach, ob Netskope die Sitzung zugelassen hat. Das hätte es tun müssen, basierend auf den zu diesem Zeitpunkt verfügbaren Informationen. Die Frage ist vielmehr, ob das nachfolgende Verhalten Anzeichen von Erkundung, Command-and-Control, Missbrauch von Anmeldedaten, lateraler Bewegung oder anderen Anzeichen für das Fortschreiten eines Angriffs aufweist.
Und betrachten wir einmal den Arbeitsalltag des SOC-Teams. Wenn Analysten Zugriffsprotokolle, Netzwerkdaten, Identitätsereignisse und Warnmeldungen von „ cloud “ manuell zusammenführen müssen, verbringen sie ihre knappe Zeit damit, Zusammenhänge herzustellen, anstatt Entscheidungen zu treffen. Korrelierte und nach Priorität geordnete Informationen zum Angreiferverhalten bieten ihnen einen Ansatzpunkt und einen klareren Grund zum Handeln.
Damit soll nicht behauptet werden, dass eine einzige Integration auf magische Weise jedes Paket erkennt oder jeden Angriff abwehrt. Cloud Die TAP-Abdeckung hängt vom von Netskope erfassten Datenverkehr und den von den Kunden getroffenen Bereitstellungsentscheidungen ab. Auch ist die verhaltensbasierte Erkennung kein Ersatz für sicheren Zugriff, endpoint Schutz oder die Durchsetzung von Richtlinien. Diese Kontrollmechanismen erfüllen unterschiedliche Aufgaben. Es geht darum, dass sich diese Aufgaben gegenseitig ergänzen.
Zero Trust s kontinuierlich gestalten
Mein Fazit lautet: Eine „ Zero Trust “-Architektur muss eine kontinuierliche Bewertung auch lange nach der Genehmigung einer Sitzung unterstützen.
Menschen, Geräte, Workloads, Dienstkonten und KI-Agenten kommunizieren alle über vertrauenswürdige Verbindungen. Einige davon werden kompromittiert oder missbraucht werden. Angreifer werden weiterhin dafür sorgen, dass böswillige Aktivitäten wie ganz normale Geschäftsabläufe aussehen.
Wir können das Problem nicht lösen, indem wir jede Verbindung ablehnen. Wir können es aber auch nicht lösen, indem wir jeder Verbindung für immer vertrauen.
Wir müssen den Zugriff sichern und mithilfe einer kontinuierlichen Überwachung das anschließende Verhalten bewerten. Netskope hilft dabei, festzulegen, wer oder was Zugriff auf welche Anwendungen und Daten erhält. „ Vectra AI “ unterstützt Sicherheitsverantwortliche dabei, zu erkennen, wann Aktivitäten nach dem Zugriff auf einen Angriff hindeuten, und anschließend zu entscheiden, was ihre Aufmerksamkeit verdient.
Das ist die Chance, die ich in der Kombination aus Netskope und „ Vectra AI “ sehe: weniger blindes Vertrauen, weniger zusammenhanglose Schlagworte, schnellere Klarheit für diejenigen, die das Unternehmen schützen.
Denn nur weil jemand die Tür passiert hat, sollte man einem Angreifer nicht für den Rest des Tages den Vorteil des Zweifels einräumen.
Sicherer Zugriff. Kontinuierlicher Schutz vor Angriffen. So wird „ Zero Trust “ zu mehr als nur einer Entscheidung über den Zugriff.