




Die Europäische Zentralbank (EZB) hat einen Termin festgelegt, und Sicherheitsverantwortliche auch außerhalb des Bankensektors sollten dies aufmerksam verfolgen.
Im Juli veröffentlichte die EZB unter dem Titel„Addressing AI-enabled cybersecurity threats“ihren ersten offenen Brief an die Banken seit mehr als vier Jahren. Die Botschaft spiegelt die Tragweite dieses Wandels wider: KI beschleunigt die Aufdeckung und Ausnutzung von Schwachstellen und erhöht damit die Geschwindigkeit und das Ausmaß, mit denen Cyberrisiken zum Tragen kommen können. Bis zum 31. Oktober 2026 sollen bedeutende Institute einen Aktionsplan vorlegen, in dem sie darlegen, wie sie ihre Abwehrmaßnahmen verstärken werden, da KI die Entdeckung und Ausnutzung von Schwachstellen beschleunigt. Die EZB fordert Maßnahmen in den Bereichen Schutz der Angriffsfläche, Schwachstellen- und Patch-Management, Überwachung und Erkennung, KI-gestützte Abwehr, Risiken durch Dritte, mehrschichtige Verteidigung und operative Widerstandsfähigkeit.
Für Sicherheitsverantwortliche ist dieser Druck nachvollziehbar. Die meisten Unternehmen betreiben komplexe Umgebungen, die Altinfrastruktur, cloud, Identitäten, SaaS, Drittanbieter und kritische Systeme umfassen. Da sich Teile der Angriffskette mit maschineller Geschwindigkeit abspielen, bleibt den Verteidigern weniger Zeit, das Verhalten zu verstehen und zu handeln, bevor es zu geschäftlichen Auswirkungen kommt.
KI verändert die Geschwindigkeit der Angriffe, nicht deren Verlauf.
KI kann die Erkennung von Schwachstellen, die Entwicklung von Exploits, die Erkundung und die Entscheidungsfindung beschleunigen. Sobald Angreifer Zugriff erlangt haben, müssen sie noch Systeme aufspüren, Zugangsdaten missbrauchen, Berechtigungen ausweiten, sich lateral bewegen, die Kontrolle erlangen und wertvolle Ressourcen erreichen. Diese Verhaltensweisen bieten weiterhin Möglichkeiten, einen Angriff zu erkennen und zu stoppen.
Die Leitlinien der EZB decken sich weitgehend mit vier Anwendungsfällen im Bereich der Sicherheit, die Unternehmen bereits jetzt einem Stresstest unterziehen sollten.
1. Die Sicherheitslücke schließen, bevor Angreifer sie ausnutzen können
Die EZB legt derzeit den Schwerpunkt auf den Schutz gefährdeter Vermögenswerte sowie auf die Beschleunigung des Schwachstellen- und Patch-Managements. KI erhöht den Druck, da Schwachstellen schneller aufgedeckt und ausgenutzt werden können, während die Kapazitäten der Sicherheitsteams zur Behebung dieser Schwachstellen nach wie vor begrenzt sind.
Im Vordergrund steht die Erkenntnis, welche Sicherheitslücken einen aussagekräftigen Weg zu kritischen Systemen und Daten eröffnen. „ Vectra AI “ identifiziert kontinuierlich Ressourcen, Identitäten und festgestellte Sicherheitslücken in der gesamten Umgebung und ergänzt diese um Verhaltens- und Berechtigungskontext, sodass sich die Teams auf riskante Zugriffs- und Angriffspfade konzentrieren können, die vorrangig Beachtung erfordern.
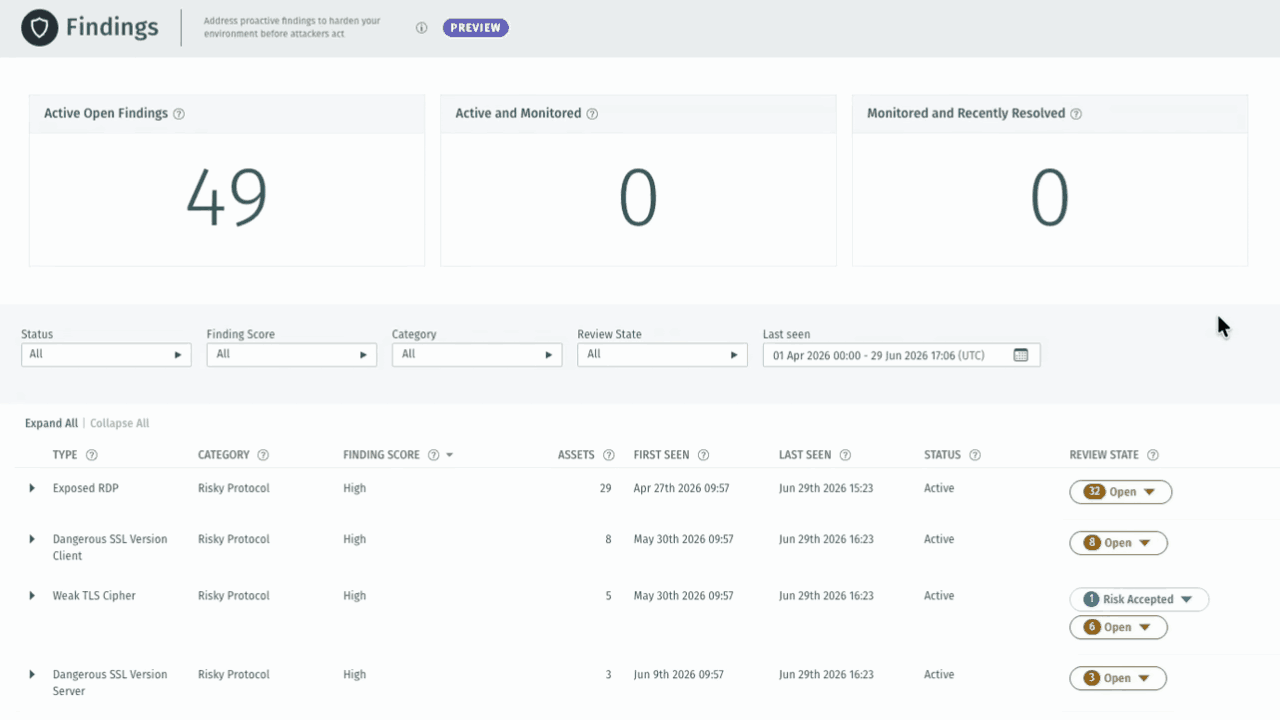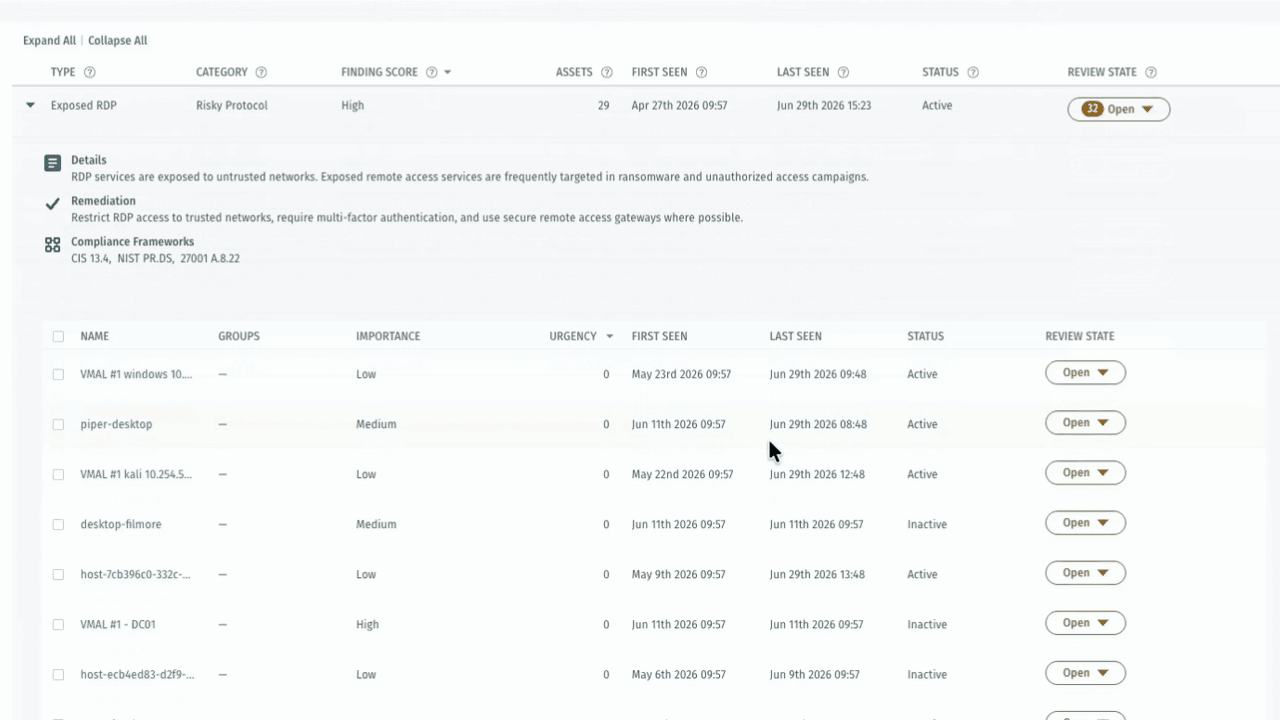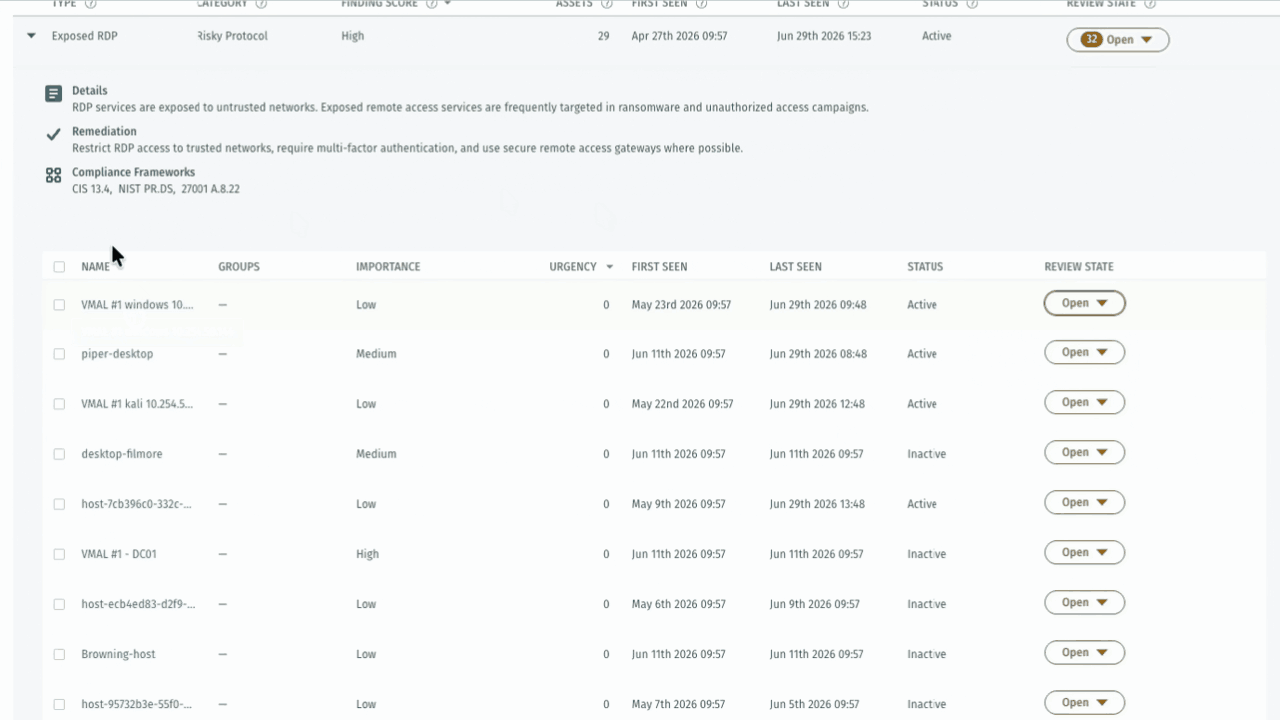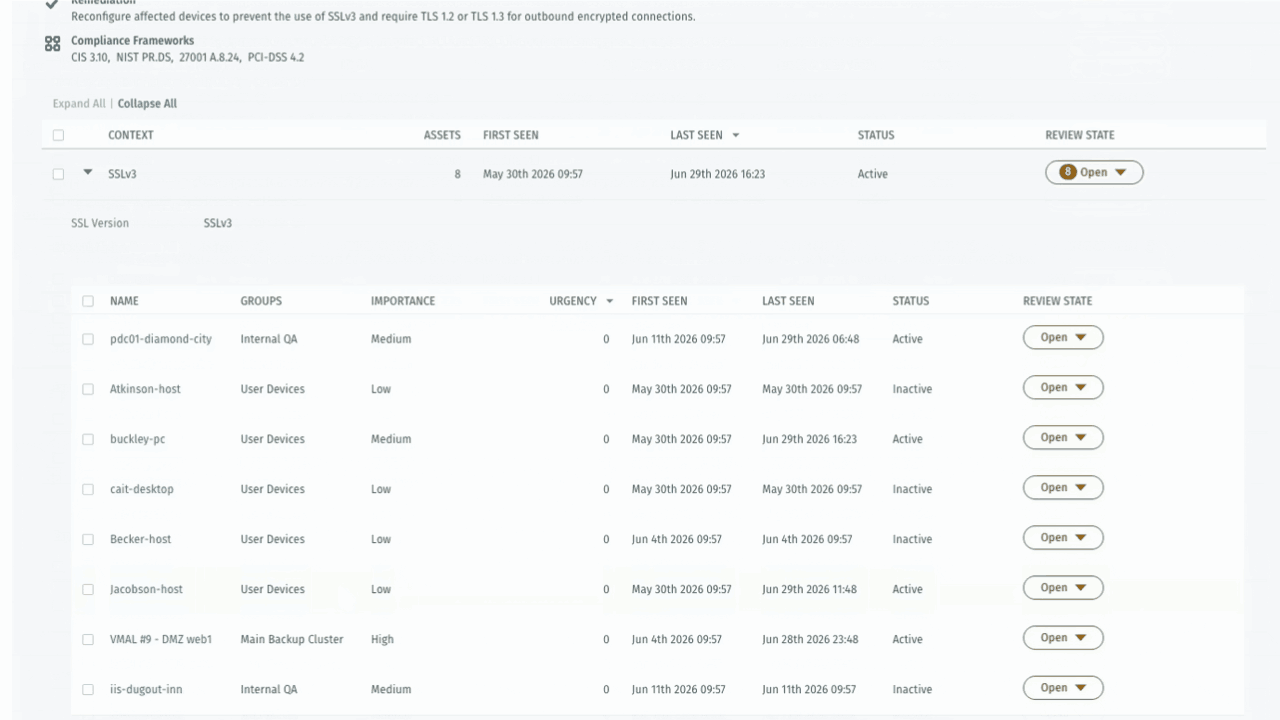
Für Sicherheitsverantwortliche lautet die praktische Frage ganz einfach: Wenn KI Schwachstellen schneller aufspürt, kann Ihr Team dann erkennen, welche davon einem Angreifer einen lohnenden nächsten Schritt ermöglichen?
2. Schutz der Identitäten von KI-Agenten und des Zugriffs durch nicht-menschliche Akteure
Die EZB fordert zudem eine strengere „Zero-Trust“-Überprüfung für alle Nutzer, Geräte, Anwendungen, APIs und Dienstkonten. Dies gewinnt zunehmend an Bedeutung, da KI-Agenten und andere nicht-menschliche Identitäten Zugang zu Unternehmenssystemen erhalten und dort kontinuierlich agieren.
Ein KI-Agent kann sich zwar erfolgreich authentifizieren, dennoch aber durch Kompromittierung, übermäßige Berechtigungen oder unerwartetes Verhalten ein Risiko darstellen. Sicherheitsteams benötigen Transparenz auch nach der Zugriffsgewährung, insbesondere wenn der Akteur mit Maschinen-Geschwindigkeit agieren kann.
Vectra AI analysiert das Verhalten von menschlichen und nicht-menschlichen Identitäten, um den Missbrauch von Privilegien, verdächtige administrative Aktivitäten, laterale Bewegungen und andere Anzeichen für den Missbrauch vertrauenswürdiger Zugriffsrechte zu erkennen. Der Fokus liegt darauf, was die Identität gerade tut, und nicht nur darauf, ob die Authentifizierung erfolgreich war.
Fragen Sie sich einmal: Können Sie riskantes Verhalten eines KI-Agenten oder eines Dienstkontos erkennen, wenn jede damit verbundene Anmeldung legitim erscheint?
3. Lücken in der Transparenz bei nicht verwalteten Geräten schließen
Die EZB fordert die Institute auf, die Überwachung des Netzwerkverkehrs, kritischer interner Systeme und anderer Anzeichen für Sicherheitsverletzungen zu verstärken und gleichzeitig genaue Bestandsaufnahmen ihrer Vermögenswerte zu führen. Dies ist schwierig, wenn wichtige Geräte außerhalb der Reichweite von „ endpoint “ liegen.
Nicht verwaltete Geräte, Altsysteme, IoT und OT, Netzwerkinfrastruktur sowie spezielle Workloads können zu blinden Flecken werden, wenn keine Agenten von „ endpoint “ bereitgestellt werden können. Angreifer können diese Systeme weiterhin nutzen, um sich zu bewegen, zu kommunizieren und kritische Ressourcen zu erreichen.
Vectra AI bietet agentenlose Netzwerktransparenz für verwaltete und nicht verwaltete Geräte und überwacht kontinuierlich das Kommunikationsverhalten sowie verdächtige Aktivitäten, ohne dass eine „ endpoint “-Software erforderlich ist. Dadurch erhalten Sicherheitsteams eine Abdeckung in Bereichen, die EDR nicht abdecken kann, sowie eine weitere Beweisquelle, wenn ein Angriff diese Systeme durchdringt.
Die Frage nach der Anfälligkeit: Wie viel Prozent Ihrer Infrastruktur können an einem Angriff beteiligt sein, ohne in Ihrer Sicherheitsübersicht von „ endpoint “ aufzufallen?
4. Das SOC für Angriffe in KI-Geschwindigkeit einsatzbereit machen
Die EZB spricht sich ausdrücklich für eine verstärkte Überwachung, Erkennung und KI-gestützte Abwehr aus, verbunden mit Governance, Validierung und menschlicher Aufsicht. Genau hier kommt es auf die Reaktionsgeschwindigkeit der Verteidiger an.
Der jüngste Vorfall bei Hugging Face zeigt, warum dies von Bedeutung ist. Ein autonomer Agent führte rund 17.600 Aktionen in Kubernetes, AWS, VPN, Datenbanken und der Versionsverwaltung durch. Das Tempo war neu, doch die Verhaltensweisen waren bekannt: Erkundung, Erlangung von Anmeldedaten, Ausweitung von Berechtigungen und Bewegung zwischen Umgebungen.
Die meisten Unternehmen erfassen bereits große Mengen an Sicherheitstelemetriedaten. Die Herausforderung besteht darin, dass diese Signale in verschiedenen Tools gespeichert sind, während sich der Angreifer zwischen Identitätsdaten, „ cloud “ und dem Netzwerk bewegt. Jede Minute, die Analysten damit verbringen, Hinweise miteinander zu verknüpfen oder Fehlalarme nachzugehen, verschafft dem Angreifer mehr Zeit, sich weiter zu bewegen.
Vectra AI nutzt „ Attack Signal Intelligence “, um das Verhalten von Angreifern domänenübergreifend zu erkennen, einzustufen, zu korrelieren und zu priorisieren. Die agentenbasierte Untersuchung analysiert priorisierte Bedrohungen, rekonstruiert den Verlauf des Angriffs, fasst die Geschehnisse zusammen und empfiehlt nächste Schritte. Die KI-gestützte Suche ermöglicht es Analysten, mithilfe von Fragen in natürlicher Sprache weitere Untersuchungen zu Netzwerk-, Identitäts- und „ cloud “-Aktivitäten durchzuführen.
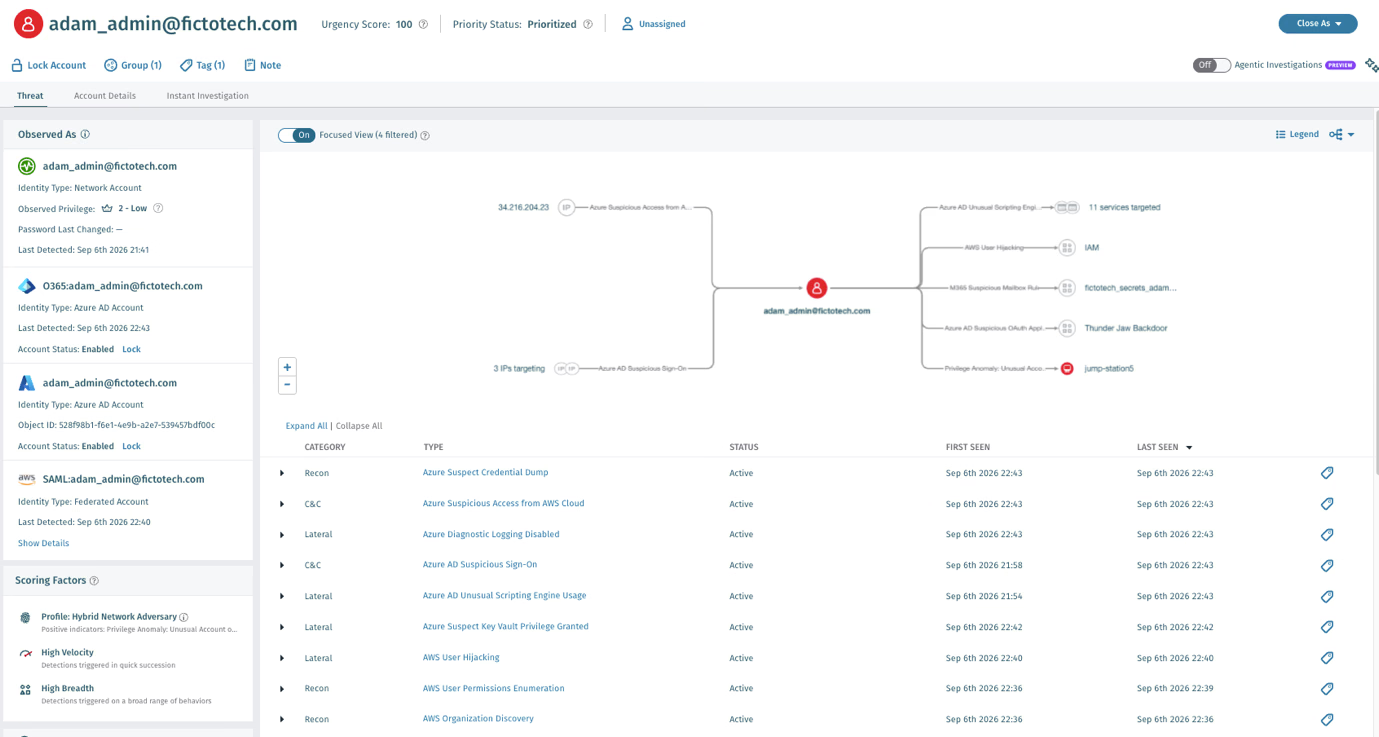
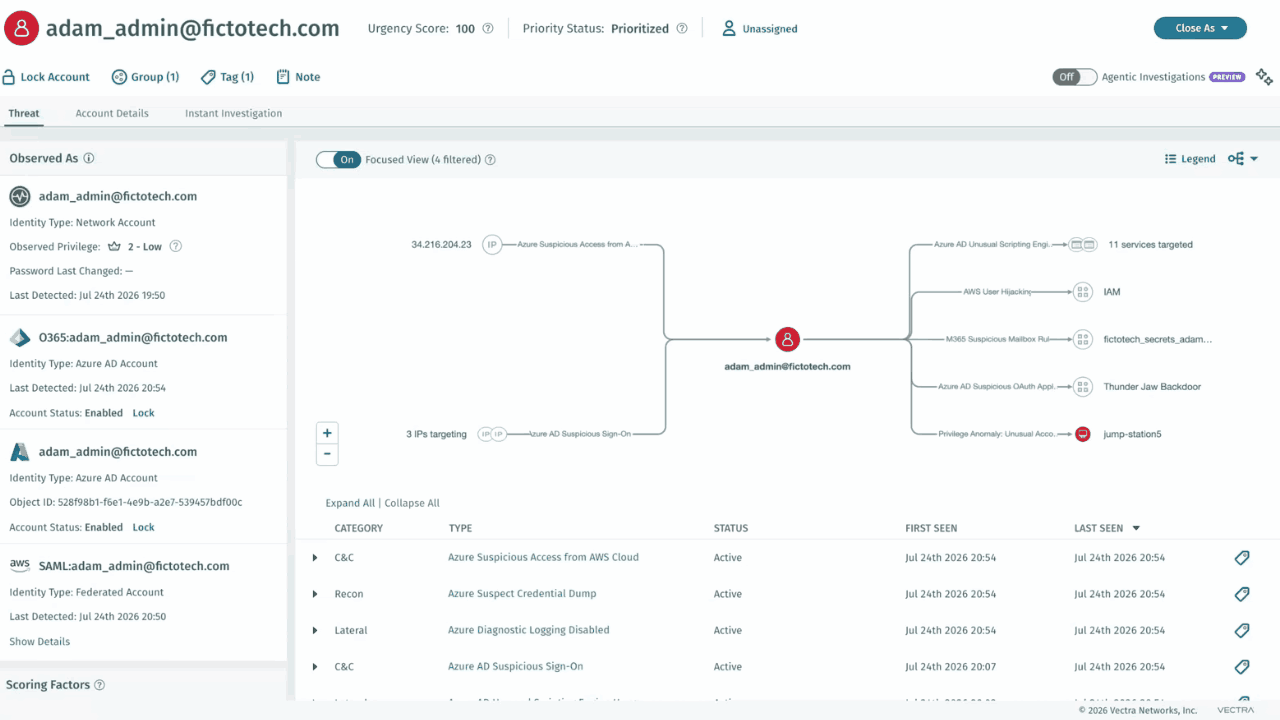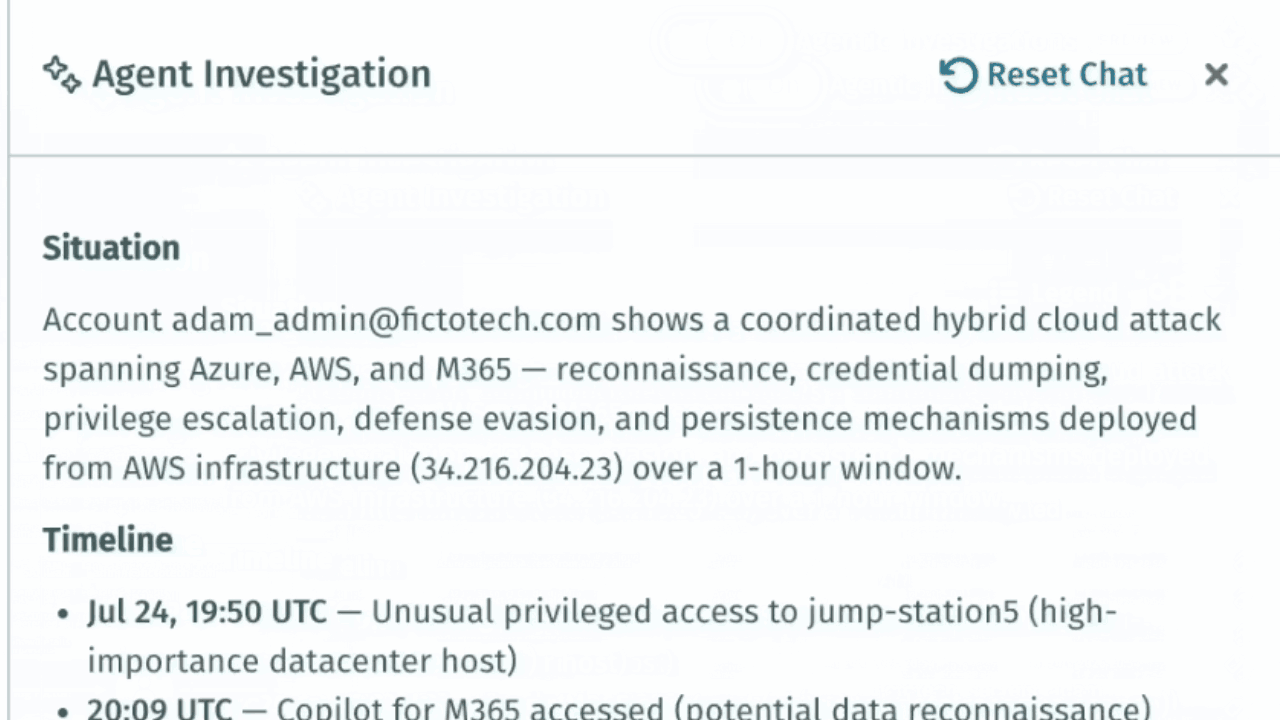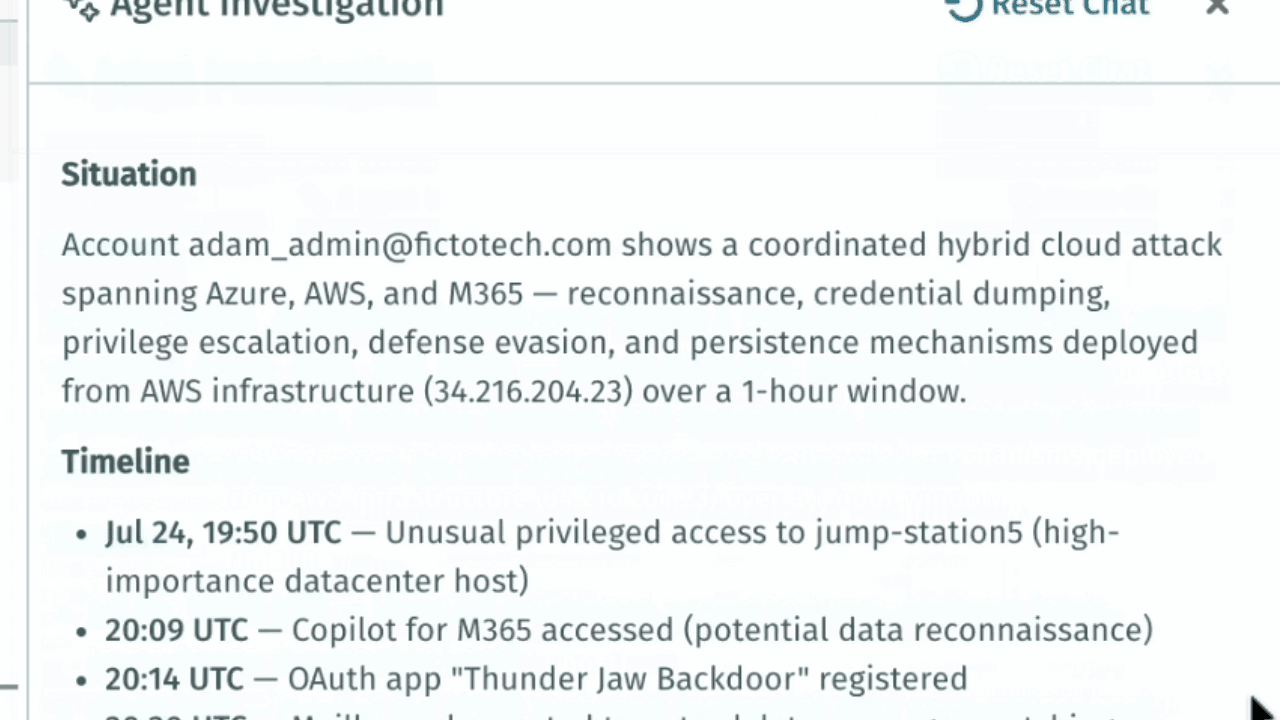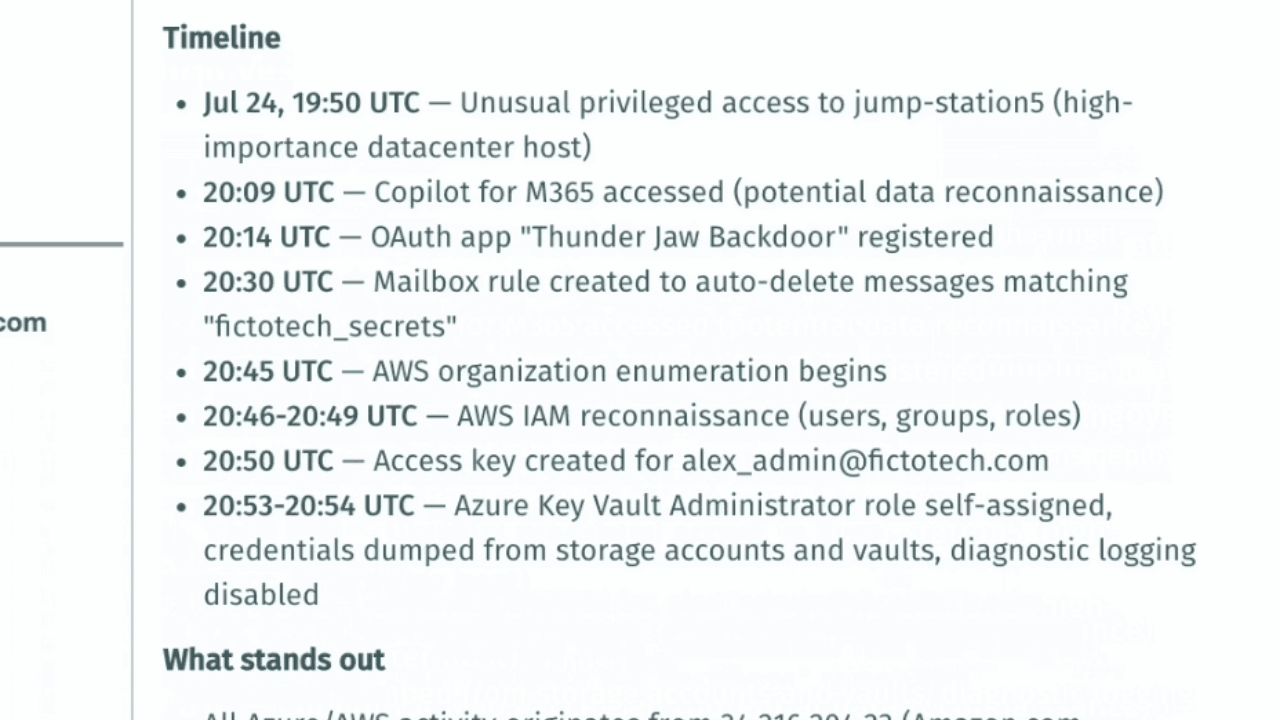
Dies ist unternehmensweit von Bedeutung, insbesondere in kritischen 24/7-Umgebungen, in denen automatisierte Maßnahmen den wesentlichen Betrieb stören können. Geschwindigkeit muss nach wie vor durch Nachvollziehbarkeit, Belege und eine angemessene menschliche Aufsicht untermauert werden.
Fragen Sie sich, wie lange Ihr SOC heute braucht, um zu erkennen, dass Ereignisse in den Bereichen Identitätsmanagement, „ cloud “ und Netzwerk tatsächlich Teil eines einzigen Angriffs sind.
Nutzen Sie die Frist im Oktober, um Ihre Widerstandsfähigkeit auf die Probe zu stellen
Die EZB fordert die Banken zudem dazu auf, Angriffe mit hoher Geschwindigkeit und großem Umfang durchzuführen, darunter Angriffe auf die Datenintegrität ( zero-day ), auf die Datenverfügbarkeit ( ransomware ) sowie auf die Datenintegrität und -verfügbarkeit ( cloud ) bzw. Störungen der Lieferkette. Nutzen Sie dies als Praxistest für die gesamte Verteidigungskette.
Gehen Sie von einem angenommenen Sicherheitsverstoß aus und fragen Sie:
- Können wir die Angriffswege identifizieren, die das größte Risiko darstellen?
- Können wir einen Kompromiss erkennen, wenn gültige Zugangsdaten oder nicht-menschliche Identitäten verwendet werden?
- Können wir nicht verwaltete Geräte und Aktivitäten außerhalb des Empfangsbereichs von „ endpoint “ sehen?
- Können wir den Werdegang eines Angreifers über Identitätsdaten, Netzwerkdaten und cloud hinweg nachverfolgen?
- Können Analysten schnell genug von der Erkennung zum Verständnis gelangen?
- Können wir nachweisen, dass unsere Kontrollmechanismen in einem Szenario mit KI-Geschwindigkeit funktionieren?
Vectra AI hilft Unternehmen dabei, Risiken zu minimieren, Identitäten von Menschen und Nicht-Menschen zu schützen, die Transparenz auf nicht verwaltete Geräte auszuweiten und die Erkennung sowie Untersuchung mit KI-Geschwindigkeit zu operationalisieren. Zusammen stärken diese Funktionen die Verteidigungsebene nach einem Sicherheitsvorfall, deren Prüfung und Verbesserung die EZB von den Instituten verlangt.
Der 31. Oktober ist ein sinnvoller Stichtag. Die Bedrohung wird weiterbestehen.
KI wird die Aufdeckung von Schwachstellen und die Durchführung von Angriffen weiter beschleunigen. Sicherheitsverantwortliche müssen darauf vertrauen können, dass das Unternehmen auch dann, wenn ein Angriff durchkommt, den Angreifer erkennen, den Verlauf des Angriffs nachvollziehen und Maßnahmen ergreifen kann, bevor dieser kritische Unternehmensressourcen erreicht.
Für Institutionen, die derzeit ihre EZB-Aktionspläne ausarbeiten, ist es nun an der Zeit zu prüfen, wo Angriffe mit KI-Geschwindigkeit bestehende Kontrollmechanismen überflügeln könnten und wo stärkere Angriffssignale, eine umfassendere Transparenz und schnellere Untersuchungen diese Lücke schließen können.
Erfahren Sie, inwiefern „ Vectra AI “ mit dem Aktionsplan der EZB übereinstimmt und wie wir Sie dabei unterstützen können, Ihre Abwehrmaßnahmen zu stärken: Lesen Sie die Zusammenfassung des Aktionsplans der EZB.
Erfahren Sie, wie „ Vectra AI Pro“ Ihnen hilft, sich mit KI-Geschwindigkeit zu verteidigen: Lesen Sie den Blogbeitrag.
Erfahren Sie, wie wir Sie bei der Erstellung Ihres Aktionsplans gegen KI-gestützte Cyberbedrohungen unterstützen können: Kontaktieren Sie uns.