


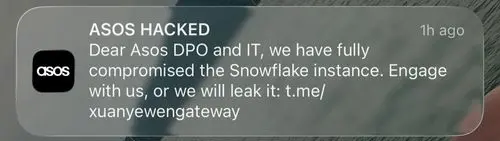
Am Morgen des 6. Oktober 2026 erhielten Nutzer der ASOS-App in Großbritannien und einigen anderen Ländern eine Push-Benachrichtigung. Gegen 10:00 Uhr BST lautete diese: „Sehr geehrte Datenschutzbeauftragte und IT-Abteilung von ASOS, wir haben die Snowflake-Instanz vollständig kompromittiert. Nehmt Kontakt mit uns auf, sonst werden wir die Daten veröffentlichen.“ Die Nachricht war mit „xuanyewengateway“ unterzeichnet und enthielt einen Link zu einem Telegram-Kanal.
Die Nachricht war an den Datenschutzbeauftragten und das IT-Team von ASOS gerichtet. Sie wurde den Kunden über die ASOS-eigene App übermittelt.
Später am selben Tag bestätigte ASOS in einer Börsenmitteilung einen Angriff. Snowflake wurde dabei nicht erwähnt.
Zwei Tage später teilte ASOS seinen Kunden mit, wie es dazu gekommen war: Jemand gab sich als vertrauenswürdiger Kontakt aus, verschaffte sich die Anmeldedaten eines Mitarbeiters und nutzte diese, um an Informationen auf bestimmten Plattformen von Drittanbietern zu gelangen, die ASOS nutzt. Laut BBC bestätigte ASOS zudem, dass Datenprofile entwendet wurden, was über die ursprünglich gemachten Angaben hinausgeht.
Was ASOS bestätigt hat
In seiner Börsenmitteilung vom 6. Oktober erklärte ASOS: „Wir untersuchen derzeit unbefugte Aktivitäten im Zusammenhang mit Plattformen von Drittanbietern, die wir für die Kommunikation mit unseren Kunden nutzen. Wir haben umgehend Maßnahmen ergriffen, um den Zugriff auf die Benachrichtigungsplattformen zu beschränken, und arbeiten mit unseren internen und externen Fachberatern sowie allen zuständigen Behörden zusammen.“ Das Unternehmen fügte hinzu, dass „möglicherweise auf grundlegende personenbezogene Daten wie Namen und Kontaktdaten zugegriffen wurde“ und dass es nicht davon ausgehe, dass Zahlungskartendaten oder Kontopasswörter betroffen seien. Am selben Abend versandte das Unternehmen eine E-Mail an seine Kunden, um sich für die unbefugte Benachrichtigung zu entschuldigen und sie zu bitten, diese zu ignorieren. Das britische National Cyber Security Centre hat ASOS seine Unterstützung angeboten.
Am Donnerstag, dem 8. Oktober, verschickte ASOS erneut eine E-Mail an seine Kunden. Laut dem „Infosecurity Magazine“ hieß es in der E-Mail, ein Angreifer habe sich Zugang zu einem Mitarbeiterkonto verschafft, „indem er sich als vertrauenswürdiger Kontakt ausgab, um Anmeldedaten zu erlangen“, und diese Daten genutzt, um „auf Informationen auf bestimmten von ASOS genutzten Plattformen von Drittanbietern zuzugreifen“. Die BBC berichtet, dass in der E-Mail außerdem mitgeteilt wurde, dass zwar Datenprofile entwendet wurden, jedoch kein Zugriff auf Bankdaten oder Passwörter erfolgte, und dass ASOS zusätzliche Maßnahmen ergriffen hat, um seine Sicherheitsvorkehrungen zu verstärken. Laut Bloomberg teilte das britische Information Commissioner’s Office mit, dass ASOS es über einen Datenschutzverstoß informiert habe und dass es die Situation derzeit prüfe.
Laut AFP fielen die ASOS-Aktien am 6. Oktober früh um fast 15 Prozent und lagen am Nachmittag bei einem Minus von etwa 10 Prozent.
In dieser Mitteilung vom Donnerstag, dem 8. Oktober, erklärte ASOS, dass die Angreifer, die sich selbst als „Xuanye Group“ bezeichnen, die Anmeldedaten eines Mitarbeiters genutzt hätten, um an Informationen auf bestimmten von ASOS genutzten Drittanbieterplattformen zu gelangen. ASOS hat die betroffenen Plattformen gesperrt, eine umfassende Untersuchung eingeleitet und versichert, dass die Nutzung der Website und der App weiterhin sicher sei. Das Unternehmen bekräftigte, dass zwar auf Namen und Kontaktdaten zugegriffen worden sei, Zahlungskartendaten und Kontopasswörter jedoch nicht betroffen seien. Das britische Information Commissioner’s Office teilte mit, dass ASOS es über einen Datenverstoß informiert habe und dass es die Situation derzeit prüfe. Die ASOS-Aktie legte aufgrund dieser Nachricht um bis zu 5,3 Prozent zu.
Was niemand bestätigt hat
Die Behauptung bezüglich Snowflake stammt vom Angreifer und ist unbestätigt. Die Benachrichtigung zeigt, dass der Absender Zugang zum Kundenbenachrichtigungssystem von ASOS hatte. Sie belegt jedoch nicht, dass der Absender Zugriff auf die Snowflake-Daten von ASOS hatte. Snowflake teilte AFP mit, man habe „keine Kompromittierung der Snowflake-Plattform festgestellt“, und die Untersuchungen dauerten an. Diese Aussage bezieht sich auf die Snowflake-Plattform. Sie gibt keinen Aufschluss darüber, ob die Konten oder Zugangsdaten einzelner Kunden betroffen waren, und auch bei den Snowflake-Kampagnen im Jahr 2024 wurde die Plattform selbst nicht kompromittiert.
Die Gruppe teilte der BBC mit, sie habe sich über „Simon AI“, eine auf Snowflake basierende Marketingplattform, Zugang verschafft. „Simon AI“ wurde um eine Stellungnahme gebeten, und der BBC-Cyberkorrespondent Joe Tidy erklärte auf LinkedIn, die BBC warte auf eine Bestätigung. ASOS hat die betroffenen Plattformen nicht namentlich genannt und gibt an, noch zu untersuchen, wie es zu dem Hackerangriff gekommen ist.
Auch die Gruppe ist unbekannt. Der Forescout-Forscher Daniel dos Santos erklärte in einem von IT Security Guru veröffentlichten Kommentar, dass der Telegram-Kanal am selben Tag eingerichtet wurde und bereits mehr als 150 Abonnenten hatte, und dass der Name „Xuanye“ chinesischen Ursprungs ist, was auf einen chinesischsprachigen Akteur hindeuten oder eine „False-Flag“-Aktion sein könnte. Ich habe keinen Zusammenhang zu ShinyHunters, Scattered Spider oder einer früheren Kampagne festgestellt und würde heute auch keinen herstellen.
Anastasia Tikhonova von Group-IB erklärte gegenüber dem „Infosecurity Magazine“, dass der hinter dem Kanal stehende Account zuvor unter anderen Namen auftrat, vor allem im Handel mit Gaming-Gegenständen, was darauf hindeutet, dass die Identität im Zusammenhang mit diesem Vorfall neu eingerichtet oder umstrukturiert wurde. Sie sagte, dies gebe keinen Aufschluss darüber, wer den Account kontrolliere oder wie der Zugriff erlangt worden sei.
Was die Gruppe in ihrem eigenen Kanal sagt
Die Gruppe hat inzwischen in ihrem Telegram-Kanal Beiträge veröffentlicht. Es handelt sich hierbei um die eigenen Worte des Angreifers, und ich konnte keine davon überprüfen.
In einem Beitrag heißt es: „Was ASOS betrifft, sind die Zahlungsdaten nicht betroffen.“ Im nächsten: „Das ist vorerst alles.“ Ein späterer Beitrag mit der Überschrift „ABSCHLIESSENDE ERKLÄRUNG“ lautet: „Der Vorfall betrifft Kundendaten, diese sind auf unserem Server sicher und werden für einen festgelegten Zeitraum nicht angerührt.“ Im selben Beitrag werden die Leser aufgefordert: „Sie können uns für unsere großzügige Klarheit in Bezug auf diesen Vorfall danken.“
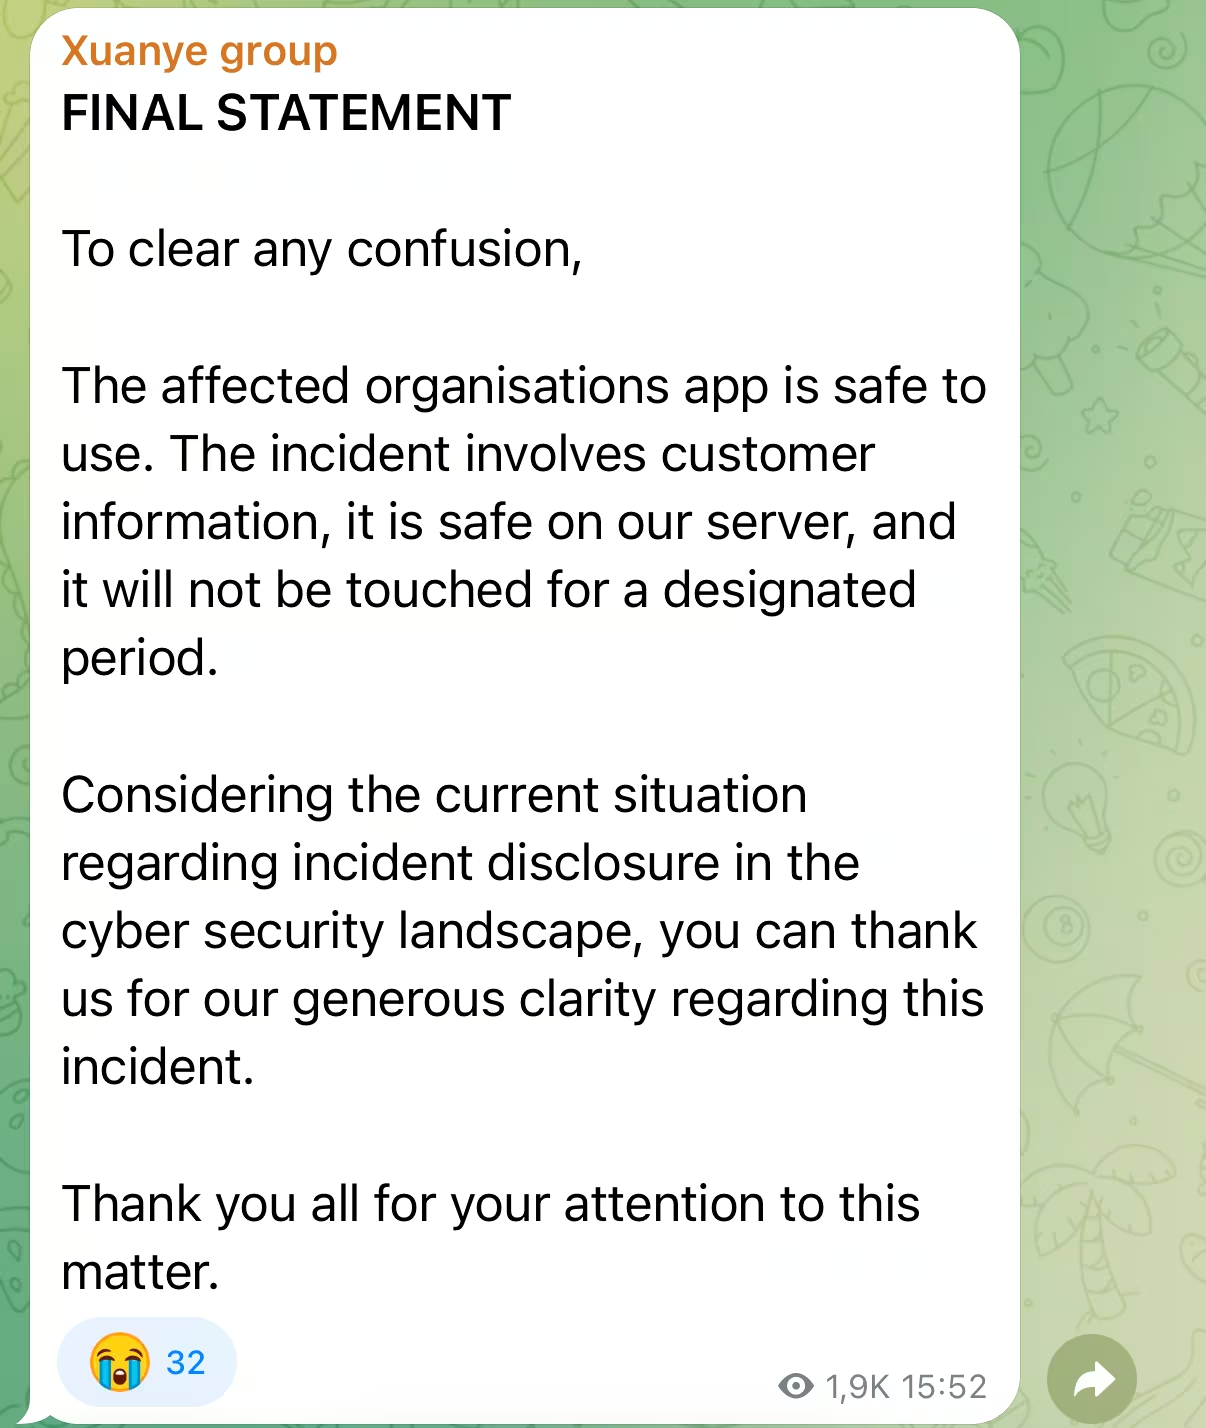
Drei Dinge fallen besonders auf: Die Beschreibung der Daten durch die Gruppe – Kundeninformationen und keine Zahlungsdaten – stimmt mit dem überein, was ASOS später bestätigte. Die Stichprobe, die die Gruppe der BBC übermittelte, deutet darauf hin, dass die „Kundeninformationen“ über „grundlegende Kontaktdaten“ hinausgehen und laut BBC auch Kundennummern und Suchbegriffe auf der Website umfassen; die BBC gab jedoch nicht an, ob Experten dies überprüft hatten. Und „abschließende Stellungnahme“ bedeutete nicht, dass die Gruppe sich zurückhielt: Sie kontaktierte anschließend direkt die BBC, was den Eindruck einer Gruppe vermittelt, die Aufmerksamkeit sucht. Als ich am8. Oktober nachschaute, hatte der Kanal 1.439 Abonnenten, ein Anstieg gegenüber den rund 150, die am Tag seiner Gründung gemeldet wurden.
Die Erpressungsnachricht wurde vor der Stellungnahme zum Vorfall verschickt.
Die meisten Erpressungsfälle beginnen im Verborgenen. Der Angreifer kontaktiert das Unternehmen, nennt einen Preis und setzt eine Frist. In diesem Fall nutzte der Angreifer die Stimme des Unternehmens selbst, um die Kunden zu informieren, noch bevor ASOS sich äußerte, und der Aktienkurs brach ein, noch bevor ASOS eine Stellungnahme veröffentlichte. Wie Charlotte Wilson von Check Point in einem von IT Security Guru veröffentlichten Kommentar erklärte, scheinen die Kunden von den mutmaßlichen Angreifern gehört zu haben, bevor sie vom Unternehmen selbst informiert wurden.
Push-Benachrichtigungen funktionieren, weil die Menschen ihnen vertrauen. Eine Nachricht von der App auf Ihrem Smartphone ist naturgemäß eine Nachricht des Unternehmens. Sobald ein Angreifer eine solche Nachricht versenden kann, fällt es schwerer, jede spätere echte Nachricht der Marke zu glauben.
Das gesamte Ausmaß wurde den Kunden erst bekannt, nachdem ein Journalist Fragen gestellt hatte. Laut BBC veröffentlichte ASOS seine Aktualisierung, nachdem die BBC dem Unternehmen mitgeteilt hatte, dass die Angreifer eine Stichprobe verschickt hatten, die über die von ASOS beschriebenen „grundlegenden Kontaktdaten“ hinausging. Die BBC hielt ihren Bericht zurück, damit ASOS zunächst die Kunden informieren konnte.
Eine Anmeldung über das Firmenkonto auf einer Drittanbieter-Plattform reicht aus
Aus den eigenen Formulierungen von ASOS geht hervor, dass das Unternehmen Dienste nutzt, die von anderen Firmen betrieben werden, um mit Kunden zu kommunizieren. Solche Dienste verfügen in der Regel über einen Schlüssel, mit dem sie sich gegenüber den Systemen des Unternehmens authentifizieren, und manchmal auch über einen Schlüssel, der ihnen Zugriff auf die dahinterstehenden Daten gewährt. Ich weiß nicht, wie die Systeme bei ASOS aufgebaut sind. Sollte ein Angreifer jedoch einen dieser Schlüssel erlangen, muss er keine Sicherheitsbarrieren überwinden. Der Dienst meldet sich dann einfach in seinem eigenen Namen an.
Diese Form haben wir schon einmal gesehen, jedes Mal mit anderen Details:
- Im April 2026 wurden gestohlene Token eines Analyseanbieters namens Anodot genutzt, um auf Kundendaten in Snowflake zuzugreifen. Ich habe darüber in dem Artikel „Lieferkettenbedingter Datendiebstahl bei SaaS“ berichtet.
- Im Juni 2026 ermöglichte ein Service-Account bei Klue, dessen Zugangsdaten nie aktualisiert worden waren, Angreifern, ein bösartiges Code-Update zu installieren, das OAuth-Token abgriff (Schlüssel, die es einem cloud -Dienst ermöglichen, innerhalb eines anderen zu agieren). Die Token wurden anschließend für den massiven Diebstahl aus den Salesforce-Konten von Kunden genutzt. Dieser Fall ist in „ShinyHunters“ dokumentiert – es handelt sich nicht um eine Gruppe, sondern um ein Muster.
ASOS hat uns nun einen Teil des Ablaufs mitgeteilt: Jemand gab sich als vertrauenswürdiger Kontakt aus, ein Mitarbeiter händigte einen Arbeitszugang aus, und mit diesem Zugang wurden Plattformen von Drittanbietern geöffnet. Um welche Plattformen es sich dabei handelt und ob Simon AI dazu gehörte, ist nicht bestätigt. Es handelt sich um einen anderen Zugang als bei Anodot und Klue, wo der Schlüssel von einem Anbieter entwendet wurde, doch das Ergebnis ist dasselbe: Der Angreifer verfügt über etwas Echtes, und die Aufzeichnung darüber, wer was getan hat, zeigt eine normale Anmeldung. Das ist Lücke 2 im E-Book „Mind Your Attack Gaps“: Die Authentifizierung gelingt. Das Hardening-Playbook 2024 ist nach wie vor korrekt, deckt diesen Zugriffspfad jedoch nicht ab.
Was Verteidiger diese Woche beachten sollten
Sie müssen nicht jedes Detail darüber kennen, wie ASOS zu diesem Ergebnis gekommen ist, um sich diese Fragen in Bezug auf Ihr eigenes Unternehmen zu stellen:
- Welche externen Dienste können in Ihrem Namen mit Ihren Kunden oder Mitarbeitern kommunizieren? E-Mail, SMS, Push-Benachrichtigungen und Marketingplattformen sind die naheliegendsten Beispiele. Wer kann eine Nachricht versenden, und welche Schlüssel ermöglichen dies?
- Welche Schlüssel und Tokens verwalten diese Dienste, und wann wurden sie zuletzt ausgetauscht? Im Fall „Klue“ ging es um eine Zugangsberechtigung, die niemand ausgetauscht hatte. Widerrufen, nicht nur zurücksetzen: Ein Token, das nie widerrufen wird, funktioniert weiterhin.
- Wie sieht der Normalzustand bei jeder dieser Integrationen aus? Ein Massenversand, eine umfangreiche Abfrage oder ein neuer API-Schlüssel, der außerhalb der üblichen Geschäftszeiten erstellt wurde, lässt sich nur im Vergleich zu einer Basislinie erkennen.
- Wer informiert die Kunden als Erstes, und wie vollständig ist die erste Stellungnahme? Die Kunden von ASOS scheinen zunächst vom Angreifer selbst informiert worden zu sein, und erst nachdem ein Journalist Fragen gestellt hatte, erfuhren sie den vollen Umfang des Vorfalls. Eine vorläufige Stellungnahme, ein verifizierter Kommunikationskanal und ein Plan für die erste Stunde lassen sich mit geringem Aufwand vorbereiten. Das Gleiche gilt für die Gewohnheit, zu sagen, was man weiß und was noch geprüft wird.
- Wie überprüft Ihr Team, ob es sich um einen vertrauenswürdigen Kontakt handelt? ASOS berichtet, dass jemand, der sich als solcher ausgab, an die Zugangsdaten eines Mitarbeiters gelangt ist. Ein Rückruf an eine Nummer, die Sie bereits gespeichert haben, und die Regel, dass niemand seine Zugangsdaten aufgrund einer Nachricht weitergibt, kosten fast nichts.
- Wird MFA bei jeder Anmeldung auf diesen Plattformen erzwungen? Bei einigen muss diese Funktion vom Administrator erst aktiviert werden. Überprüfen Sie jede einzelne Plattform.
Für Kunden besteht die unmittelbare Gefahr in Folgebetrug. Rechnen Sie mit gefälschten E-Mails und SMS mit dem Betreff „ASOS-Konto kompromittiert“. Klicken Sie nicht auf den Link in der ursprünglichen Benachrichtigung, sondern rufen Sie die App oder die Website direkt auf.
Wo Vectra AI
Vectra AI Erkennt das Verhalten von Angreifern nach erfolgreicher Authentifizierung – über Identitäts-, SaaS- cloud- und Netzwerkbereiche hinweg. Die Frage, die dabei gestellt wird, lautet: Entsprechen die Aktionen einer Identität ihrem eigenen Verlauf, unabhängig davon, was der Einstiegspunkt war – sei es ein gestohlenes Passwort, ein Anruf beim Helpdesk oder das Token eines Anbieters. Im Fall von ASOS war der Einstiegspunkt ein durch Identitätsbetrug erlangter Arbeitszugang, weshalb das Signal im Verhalten nach der Anmeldung auftritt. Dies umfasst sowohl Identitäten, die zu Integrationen gehören, als auch solche, die zu Personen gehören.
Ich werde diesen Beitrag aktualisieren, sobald ASOS oder die beteiligten Plattformen weitere Informationen bekannt geben. Eine vollständige Anleitung zu „Gap 2“ finden Sie im E-Book „Mind Your Attack Gaps“.