Früher glaubte man, dass die in der Fertigung, im Transportwesen, bei Versorgungsunternehmen, im Energiesektor und bei kritischen Infrastrukturen eingesetzten ICS unempfindlich gegenüber Cyberangriffen seien, weil die für ihren Betrieb verwendeten Computer keinen Zugang zum Internet hatten und vom Unternehmensnetz getrennt waren. Das stimmt heute nicht mehr. Das Risiko staatlicher Bedrohungen, Spionage und interner Angriffe nimmt zu.
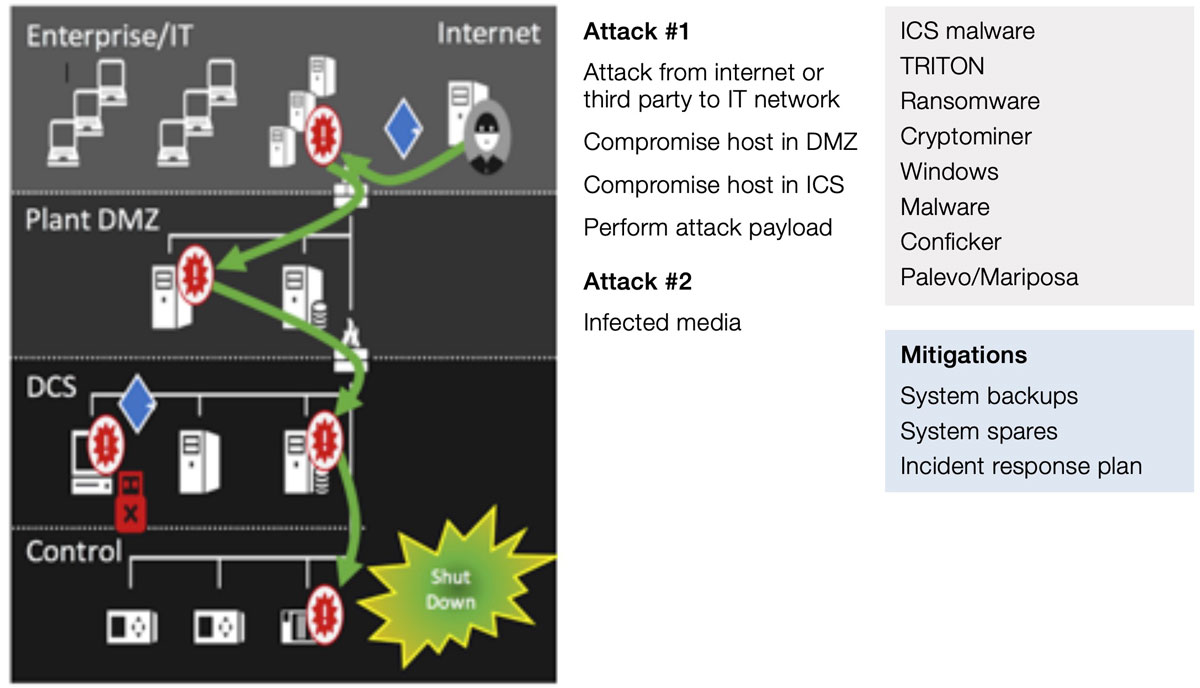
System- und Netzadministratoren, Drittanbieter, Entwickler und Integratoren von Industriesystemen haben auf unterschiedlichen Ebenen Zugang zum Internet und zur ICS-Verwaltung. Dieser breitere Zugang hat Angreifern unwissentlich einen Weg ins Innere eröffnet. So kann beispielsweise ein infizierter Laptop von einem Auftragnehmer mitgebracht werden, eine Verbindung zum Netzwerk herstellen und der Angriff kann sich auf die kontrollierte ICS-Umgebung ausbreiten.
Die zunehmende Verbreitung von IoT-verbundenen Industriegeräten hat die Angriffsfläche für ICS drastisch vergrößert. Laut der Studie Project SHINE (SHodan INtelligence Extraction) waren zwischen 2012 und 2014 mehr als eine Million ICS-Geräte aus der Ferne über das Internet zugänglich.
Abgesehen von den Risiken der Internetkonnektivität laufen auf immer mehr ICS-Geräten kommerzielle Betriebssysteme, wodurch das ICS einer größeren Anzahl bekannter Schwachstellen ausgesetzt ist.
Die Konnektivität und Integration der traditionellen Informationstechnologie mit der Betriebstechnologie - IT/OT-Konvergenz - nimmt exponentiell zu. Die Einführung des IoT und die IT/OT-Konvergenz werden durch ein sich schnell veränderndes Geschäftsumfeld und den Einsatz von KI zur Steuerung von Entscheidungen und Maßnahmen in IKS-Umgebungen beschleunigt.
Stärken Sie Ihre bestehende Sicherheitsinfrastruktur mit Nozomi und Vectra AI
Ob es darum geht, die notwendigen Informationen bereitzustellen, um eine neue Art von Bedrohungen mithilfe von Firewalls, „ endpoint “-Sicherheitsmaßnahmen, NAC und anderen Kontrollpunkten abzuwehren, oder einen klaren Ausgangspunkt für eine umfassendere Untersuchung mit SIEMs und forensischen Tools zu schaffen – „ Vectra AI “ und „Nozomi“ helfen Ihnen dabei, den Nutzen Ihrer bestehenden Sicherheitstechnologien zu maximieren.
Robuste APIs in Cognito und Nozomi automatisieren die Reaktion und Durchsetzung mit praktisch jeder Sicherheitslösung. Beide generieren Syslog-Nachrichten und CEF-Protokolle für alle Erkennungen sowie priorisierte Host-Bewertungen. Damit sind Cognito und Nozomi viel mehr als nur eine weitere Quelle für Protokolle und bieten einen idealen Auslöser für Untersuchungen und Workflows innerhalb Ihres SIEM.
Die wichtigsten Vorteile der Integration
Gemeinsam senken Nozomi und „ Vectra AI “ die Cyberrisiken für ICS-Systeme
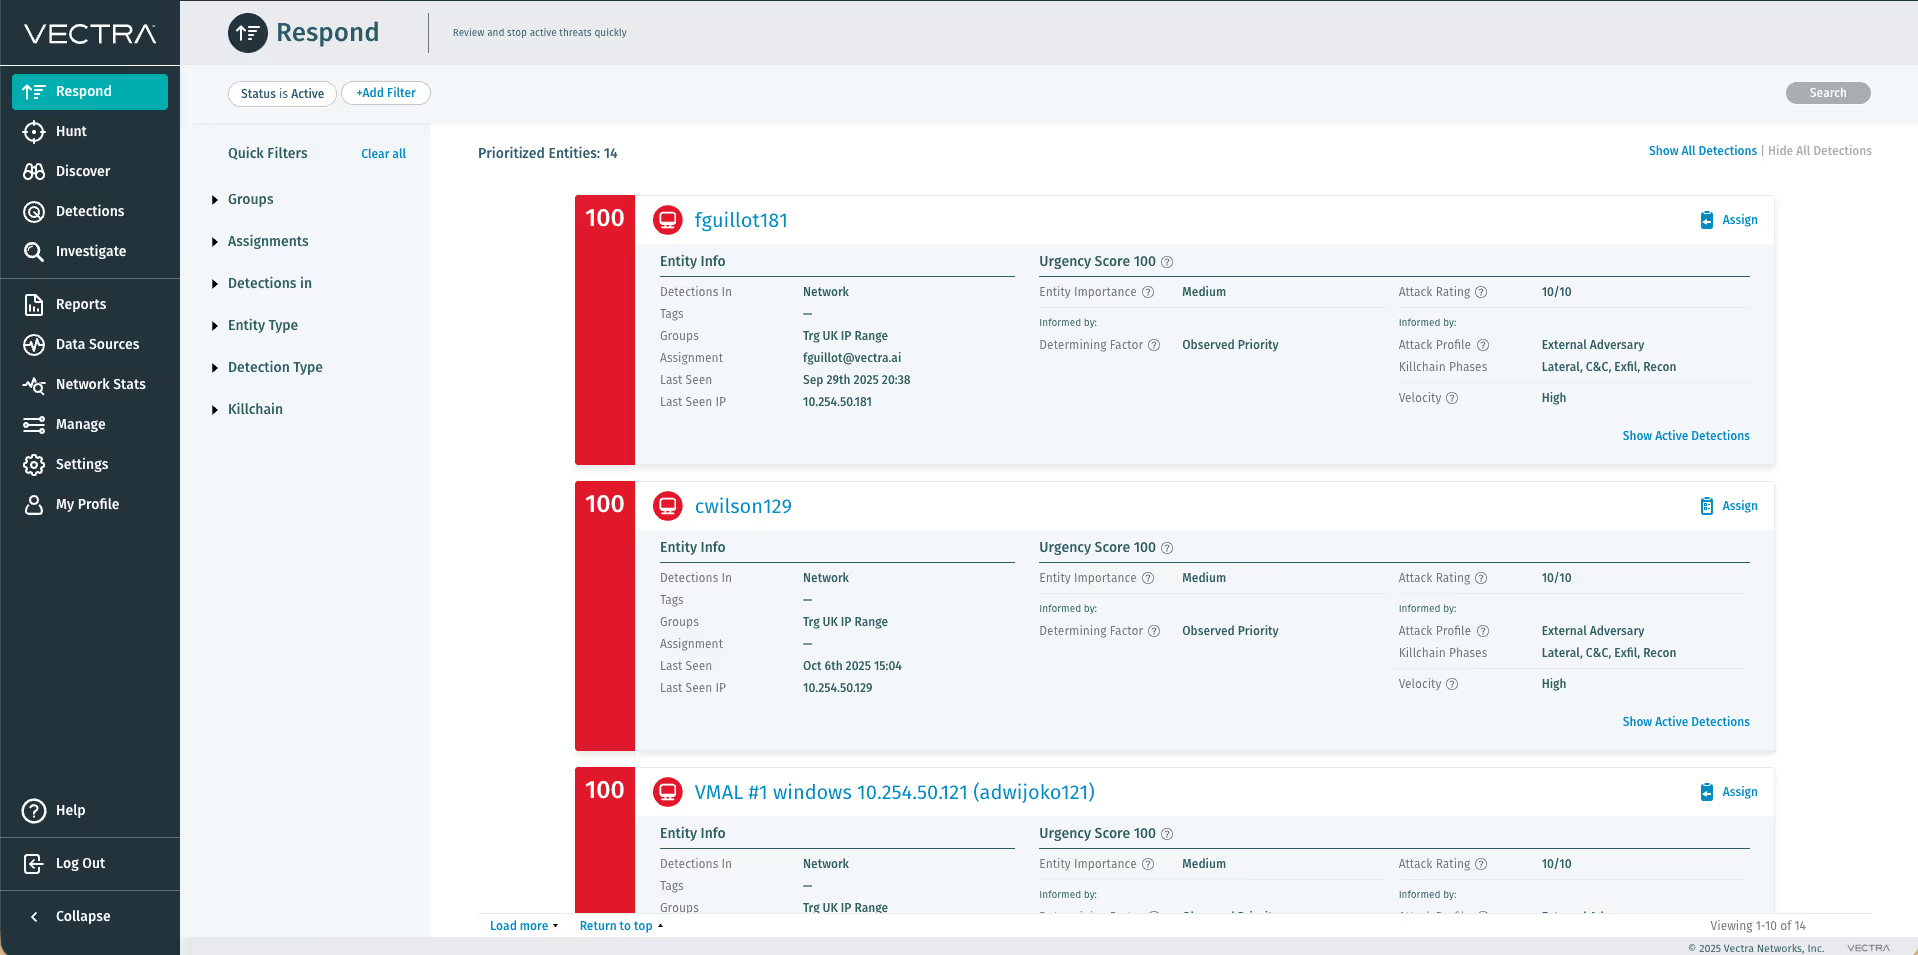
Vollständiger Einblick in die Bedrohungen über den gesamten Lebenszyklus der Angriffe - Die Integration von Cognito und Nozomi bietet wichtige Einblicke in spezifische Bedrohungen sowie in den Verlauf der Angriffe über den gesamten Lebenszyklus der Angriffe. Dank dieser Transparenz können Sicherheitsteams schnell zwischen opportunistischem Botnet-Verhalten und ernsthafteren gezielten Bedrohungen unterscheiden und Maßnahmen ergreifen, bevor Daten gestohlen oder beschädigt werden.
Ermitteln Sie die Hosts mit dem höchsten Risiko für das Netzwerk - Cognito und Nozomi assoziieren automatisch alle bösartigen Verhaltensweisen mit dem physischen Netzwerk und den Hosts in der gesamten IT und OT, um einen umfassenden Überblick über das gesamte Unternehmensrisiko zu erhalten.
Automatisierte Zuordnung von Cognito und Nozomi-Erkennungen zu SIEMs - Cognito und Nozomi-Erkennungen können in Ihrem SIEM korreliert werden, so dass Sicherheitsanalysten Cognito und Nozomi-Ereignisse sofort sehen können. Jetzt können Sicherheitsteams alle Verhaltensweisen und Ereignisse sowohl auf IT- als auch aufOT-Geräten korrekt korrelieren und verfolgen.
Hersteller, Transportunternehmen, Versorgungsbetriebe, Energieversorger und Betreiber kritischer Infrastrukturen können mit Nozomi und „ Vectra AI “ die blinden Flecken in ihren industriellen Netzwerken beseitigen. Unternehmen können so den ständig zunehmenden Bedrohungen durch „ malware “ einen Schritt voraus sein, die sowohl IT- als auch OT-Geräte betreffen, und das Risiko von Betriebsstörungen, Datendiebstahl oder anderen Schäden durch Cyberangriffe mindern.
Mangelnde Sichtbarkeit von Bedrohungen
Mangelnde Transparenz ist ein Haupthindernis für die Sicherung von ICS. Um kritische Infrastrukturen erfolgreich zu schützen, benötigen Sicherheitsteams umfassende Kenntnisse über alle angeschlossenen und vernetzten Anlagen, Konfigurationen und die Integrität der Kommunikation.Die manuelle Überwachung von ICS, Netzwerkgeräten und Systemadministratoren stellt für Unternehmen mit begrenzten Ressourcen eine große Herausforderung dar. Große Teams von Sicherheitsanalysten müssen zeitaufwändige manuelle Analysen durchführen, um Angriffe oder unzulässige Verhaltensweisen in einer ICS-regulierten Umgebung zu erkennen. Ein manueller Ansatz ist einfach kein skalierbarer, effizienter oder effektiver Weg nach vorn.
Sichtbarkeit innerhalb von IT- und OT-Netzwerken, die sich an die Dynamik von Wachstum und Veränderung anpasst, ist entscheidend. Unternehmen benötigen Technologien, die die Echtzeitanalyse von Kommunikation, Geräten, Administratoren und menschlichem Verhalten in einem konvergierten IT/OT-Netzwerk automatisieren, um beabsichtigte Angriffe oder unbeabsichtigte Folgen zu erkennen.
Echtzeit-Transparenz und threat hunting für industrielle Netzwerke
Aufgrund des spezialisierten Charakters von ICS und der unterschiedlichen Funktionsweisen von IT- und OT-Netzwerken ist die richtige Lösung für vollständige Transparenz in einer IT/OT-Umgebung eine erstklassige Technologie, die die inneren Abläufe jeder Umgebung versteht – und nicht eine generische Lösung, die für den Einsatz in beiden Bereichen angepasst wurde. Aus diesem Grund arbeiten „ Vectra AI “ und „Nozomi“ zusammen, um Unternehmen vollständige Transparenz über alle ihre Ressourcen zu bieten und so eine umfassende „ threat hunting “ über IT- und OT-Ressourcen hinweg zu ermöglichen.Gemeinsam liefern Nozomi und Cognito Echtzeit-Bedrohungsinformationen zum Verhalten jedes einzelnen Geräts in einem IT/OT-Netzwerk und bieten die Möglichkeit, diese Informationen an einer zentralen Stelle zusammenzuführen, sodass Netzwerkverhalten korreliert werden kann, um ein vollständiges Bild des Angriffslebenszyklus zu erhalten. Ein gemeinsames Dashboard bietet ein umfassendes Spektrum an Informationen und ermöglicht es Sicherheitsteams, Informationen sowohl aus IT- als auch aus OT-Netzwerken zu überwachen, um schneller auf Bedrohungen reagieren zu können.
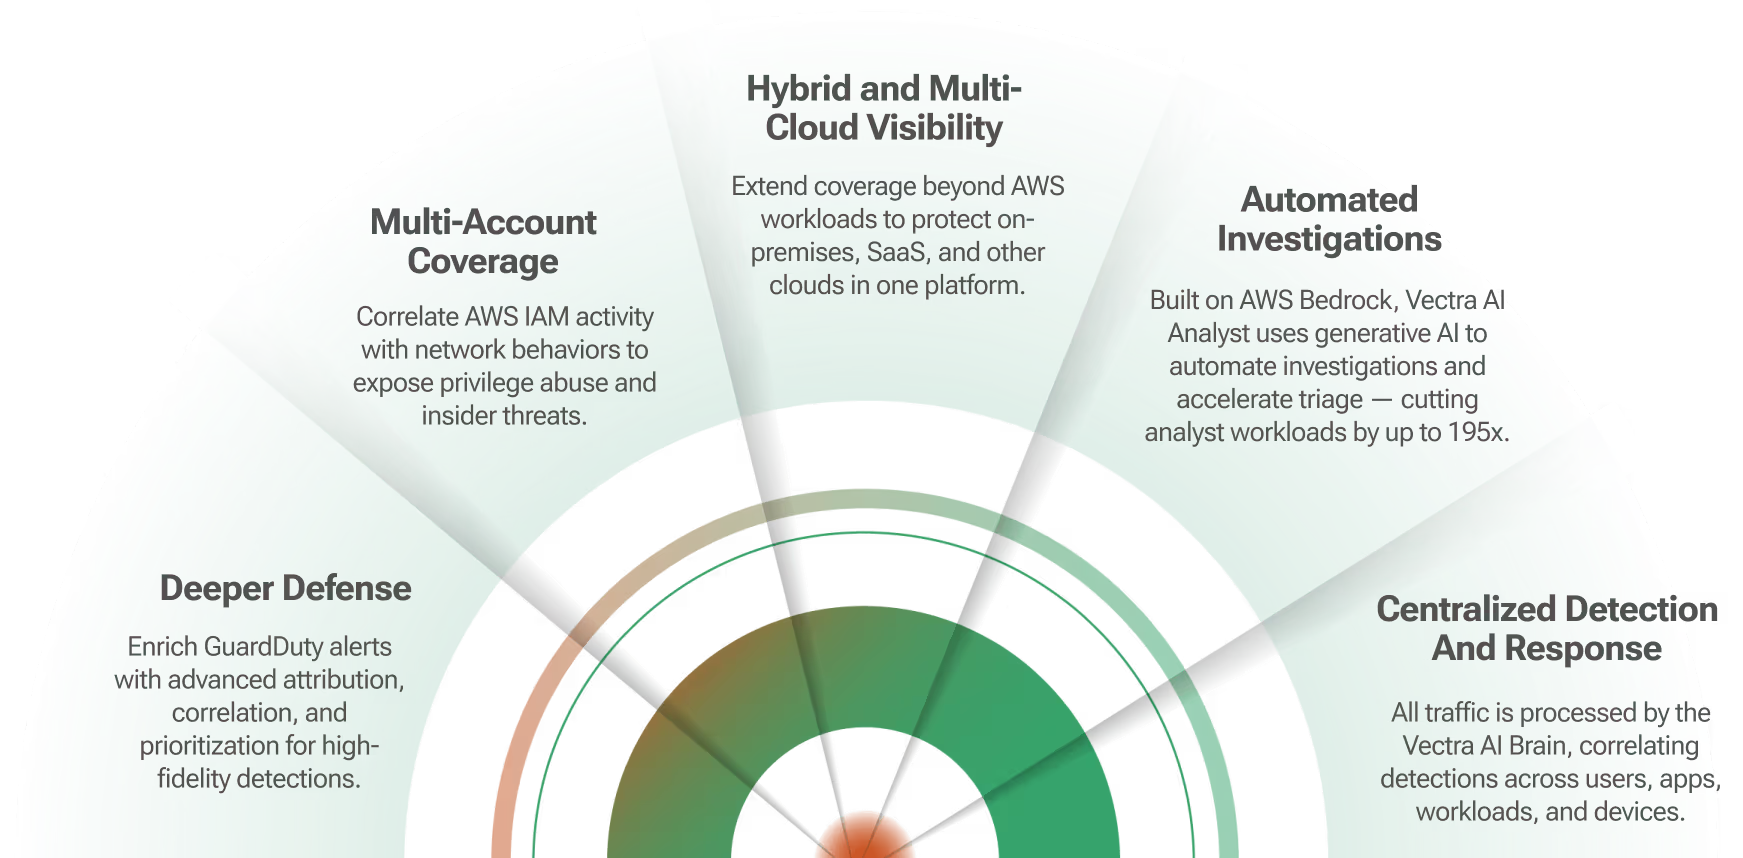
AWS-Services schützen Konfigurationen, kontrollieren den Zugriff und überwachen Aktivitäten. Fortgeschrittene Angreifer wissen jedoch, wie sie blinde Flecken nach der Authentifizierung ausnutzen können. Und sie nutzen sie, um IAM-Rollen zu kompromittieren, sich seitlich zwischen Konten zu bewegen und Daten zu exfiltrieren. VectraVectra AI stattet Sie mit der einzigen KI-gesteuerten cloud und Reaktionslösung der Branche aus, die speziell für AWS entwickelt wurde. Sie läuft nativ auf AWS und lässt sich nahtlos mit Services wie Amazon GuardDuty, AWS CloudTrail, AWS Security Lake und AWS Bedrock integrieren. So können Sie fortschrittliche Hybrid- und cloud stoppen, bevor sie eskalieren.
Beseitigen Sie blinde Flecken in Ihrem gesamten modernen Netzwerk
FÄHIGKEITEN
Wie Vectra AI und AWS eine vollständige Abdeckung bieten
Gemeinsam schließen Vectra AI und AWS die Lücke in der Post-Authentifizierung.
Angriffe zur Umgehung nativer Kontrollen aufdecken
Erkennen Sie IAM-Missbrauch, laterale Bewegungen und Datenexfiltration nach der Authentifizierung
Erkennen Sie heimliche Angreifer, die sich in die normale AWS-Aktivität einfügen
Überblick über hybride und Multi-Account-Umgebungen
Korrelieren Sie Erkennungen über VPCs, Regionen und Identitäten hinweg
Vereinheitlichung der AWS-nativen Ergebnisse mit Netzwerk- und Identitätssignalen für eine einzige Ansicht
Beschleunigung der SOC-Effizienz
Beschleunigen Sie Untersuchungen um 50 % mit umfangreichen Metadaten, Entity-Attribution und KI-gesteuerter Triage
Finden Sie die Angriffe, die AWS-eigene Tools nicht können
Die Vectra AI erkennt und korreliert Verhaltensweisen in der cloud, im Netzwerk und in der Identität, um Bedrohungen zu stoppen, bevor sie sich ausbreiten.
Die Echtzeit-Dateneingabe-Engine von Vectra AI:
Überwacht täglich 13,3 Millionen IPs
Verarbeitet 10 Milliarden Sitzungen pro Stunde
Verarbeitet 9,4 Billionen Bits pro Sekunde
Dieser moderne Ansatz für die Erkennung von und Reaktion auf Netzwerke:
Deckt > 90% der MITRE ATT&CK ab
Macht Vectra AI zum meistreferenzierten MITRE D3FEND
Zum Schutz moderner cloud
Mit KI-gesteuerten Erkennungsfunktionen für cloud, Netzwerk und Identität erhalten Sie volle Transparenz und schnellere Untersuchungen - ohne zusätzliche Komplexität.
Bemerkenswerte Auszeichnungen
Erfahren Sie, warum 2.000 Sicherheitsteams die Vectra AI Platform nutzen, um Angriffe zu stoppen
"In nur wenigen Tagen sind unsere Kunden in der Lage, eine größere Transparenz und Erkennungseffizienz zu erreichen und die Reaktionszeiten auf Vorfälle zu verkürzen."
"Vectra AI verbessert unsere Sicherheitslage erheblich, vor allem in unseren AWS- und cloud , wo die einfache Konfiguration und kuratierte Erkennungen es uns ermöglichen, Bedrohungen vom ersten Tag an zu bekämpfen."
Vectra AI erkennt Verhaltensweisen von Angreifern, die nach der Authentifizierung auftreten, und reichert die AWS-Ergebnisse mit Kontext aus Netzwerk- und Identitätsaktivitäten an.
Ersetzt dies die AWS-eigene Sicherheit?
Nein. Vectra AI ergänzt die AWS-Services durch die Erkennung von aktivem Angreiferverhalten, das native Tools allein möglicherweise nicht erkennen.
Wird meine AWS-Umgebung dadurch noch komplexer?
Nein. Vectra AI lässt sich nahtlos in Services wie Amazon GuardDuty, AWS CloudTrail, AWS Security Lake und AWS Bedrock integrieren, um Abdeckung, Klarheit und Kontrolle gegen fortschrittliche cloud zu bieten - und das alles ohne zusätzlichen betrieblichen Aufwand.
Welche Umgebungen werden abgedeckt?
Vectra AI erweitert die Erkennung auf AWS-Workloads, IAM, SaaS, On-Premises und cloud für eine einheitliche Sichtbarkeit. Erfahren Sie mehr über unsere AWS-Integrationen unter: https://support.vectra.ai/vectra/knowledge
Sehen Sie, wie Vectra AI Ihre AWS-Workloads stärkt
Erkennen Sie versteckte Bedrohungen, reduzieren Sie Rauschen und beschleunigen Sie Untersuchungen in Ihrer AWS-Umgebung.
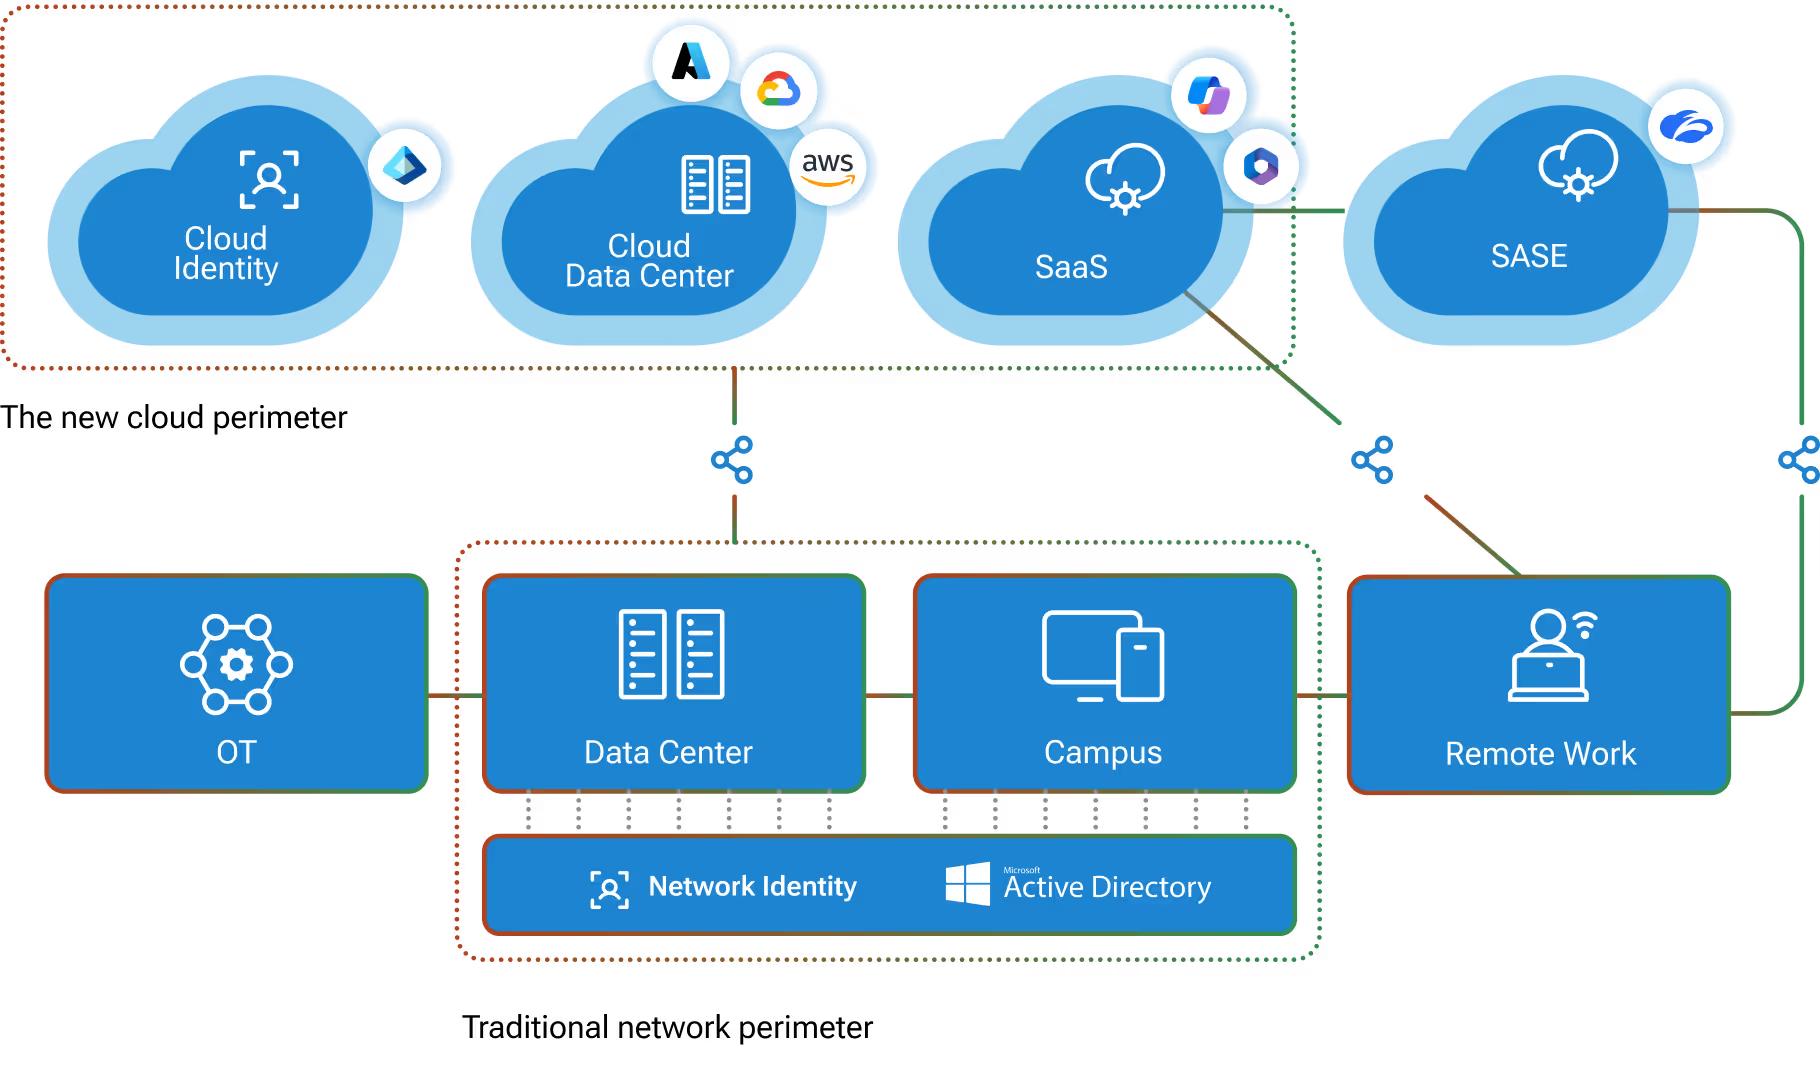
Zscaler Internet Access (ZIA) und Zscaler Private Access (ZPA) bieten die grundlegende SASE-Architektur, die Sie für sicheres Remote- und Hybrid-Arbeiten benötigen. Aber Angreifer finden immer noch blinde Flecken. Und sie nutzen sie, um an den Präventionskontrollen vorbeizukommen und für SASE allein unsichtbar zu bleiben.
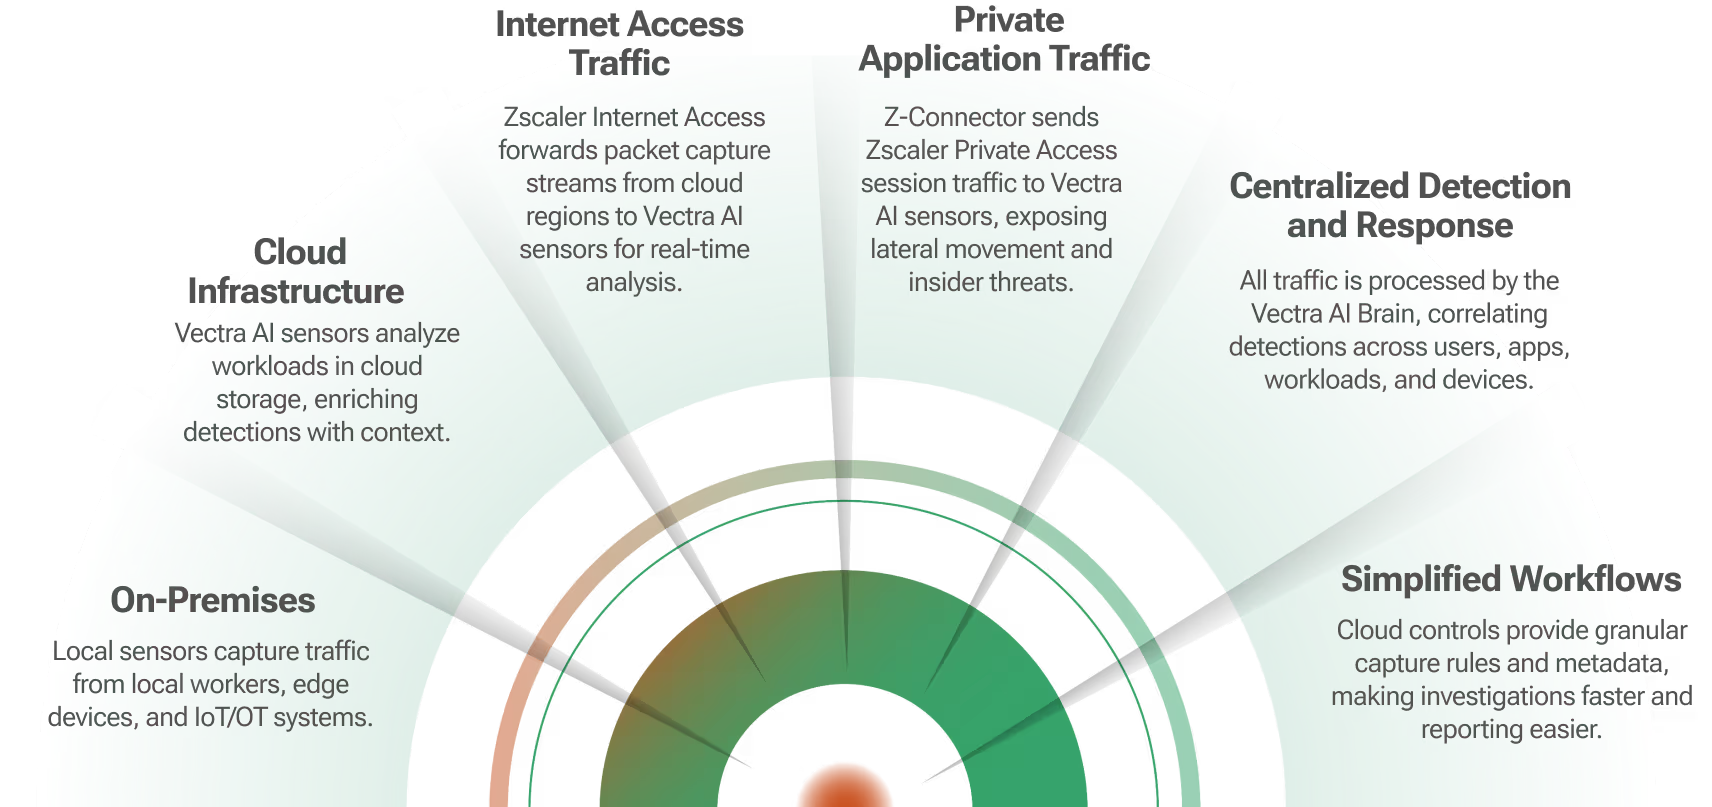
Die Vectra AI nimmt den Datenverkehr von Zscaler auf, um versteckte Angreiferverhaltensweisen im Internet, im privaten Zugang, in cloud und im IoT/OT zu erkennen. Das Ergebnis ist vollständige Transparenz und schnellere Untersuchungen - ohne zusätzliche Komplexität.
Beseitigen Sie blinde Flecken in Ihrem gesamten modernen Netzwerk
FÄHIGKEITEN
Wie Vectra AI und Zscaler einen ganzheitlichen Blick auf den Netzwerkverkehr ermöglichen
Gemeinsam schließen Vectra AI und Zscaler die Lücke zwischen Erkennung und Schutz für eine vollständige Abdeckung von SASE-Umgebungen.
Neue Angriffe aufdecken
Erkennen Sie ausweichende C2- und Exfiltrationsversuche, die den Präventionskontrollen entgehen.
37 % weniger Zeit für die Identifizierung neuer Angriffsfälle aufwenden
52 % mehr potenzielle Bedrohungen zu erkennen
Überblick über Benutzer, Anwendungen und Geräte
Korrelieren Sie Erkennungen in cloud, vor Ort, aus der Ferne und im IoT/OT-Verkehr für vollständige Transparenz.
Vereinheitlichung der Sichtbarkeit über hybride Umgebungen hinweg in einer einzigen zentralen Lösung
Steigerung der Effizienz des Sicherheitsteams um 40%
Beschleunigung der Ermittlungen
Erweitern Sie die Zscaler-Telemetrie mit KI-gesteuertem Kontext und optimieren Sie so die SOC-Sichtung und die threat hunting.
Verkürzung der Triagezeit um 60 % mit KI-gesteuertem Kontext
Reduzierung der manuellen Untersuchungsaufgaben um 50
Die Angriffe finden, die andere nicht finden können
Herkömmliche Lösungen verhindern und kontrollieren den Zugang, aber fortgeschrittene Angreifer finden immer noch Wege hinein. Die Vectra AI erkennt und stoppt versteckte Angriffe auf dem Weg vom Netzwerk zur Identität und zur cloud.
Die Echtzeit-Dateneingabe-Engine von Vectra AI:
Überwacht täglich 13,3 Millionen IPs
Verarbeitet 10 Milliarden Sitzungen pro Stunde
Verarbeitet 9,4 Billionen Bits pro Sekunde
Dieser moderne Ansatz für die Erkennung von und Reaktion auf Netzwerke:
Deckt > 90% der MITRE ATT&CK ab
Macht Vectra AI zum meistreferenzierten MITRE D3FEND
So schließen Sie Sicherheitslücken in Ihrem modernen Netzwerk
Korrelieren Sie Signale über SASE, cloud, Identität und IoT hinweg, um hybride Angriffe mit mehreren Vektoren aufzudecken, bevor sie sich ausbreiten.
Bemerkenswerte Auszeichnungen
Erfahren Sie, warum 2.000 Sicherheitsteams die Vectra AI Platform nutzen, um Angriffe zu stoppen
"In nur wenigen Tagen sind unsere Kunden in der Lage, eine größere Transparenz und Erkennungseffizienz zu erreichen und die Reaktionszeiten auf Vorfälle zu verkürzen."
"Vectra AI erfasst in großem Umfang Metadaten aus dem gesamten Netzwerkverkehr und reichert diese mit einer Vielzahl nützlicher Sicherheitsinformationen an. Durch den Kontext im Vorfeld wissen wir, wo und was wir untersuchen müssen.
Eric Weakland
Direktor für Informationssicherheit, Amerikanische Universität
"Mit der Vectra AI Platform wurden innovative KI- und Machine-Learning-Funktionen eingeführt, die unsere Fähigkeit, Cyberangriffe zu erkennen und darauf zu reagieren, erheblich verbessern."
"Die Integration von Zscaler und Vectra AI gibt uns die Möglichkeit, Bedrohungen präzise zu analysieren, zu erkennen und darauf zu reagieren - sei es bei der Identifizierung von Ost-West-Bewegungen innerhalb unserer Umgebung oder bei der Entschärfung von verschlüsselten Netzwerkanomalien in Echtzeit."
Wie stärkt Vectra AI AI die Durchsetzung von Zero Trust ?
Durch die Aufnahme des Datenverkehrs von Zscaler Internet Access (ZIA) und Zscaler Private Access (ZPA) ermöglicht Vectra AI AI die Erkennung von verstecktem Angreiferverhalten über alle Benutzer, Workloads und Geräte hinweg. So erhalten SOC-Teams die Transparenz, die sie benötigen, um zero trust zuverlässig durchzusetzen.
Welche Arten von Erkennungen ermöglicht die Integration?
Durch die Integration der Vectra AI Platform mit ZIA und ZPA kann Ihr Sicherheitsteam ausweichende Befehls- und Kontrollversuche, seitliche Bewegungen, Aufklärungsversuche und Versuche der Datenexfiltration erkennen, die von herkömmlichen Lösungen und NGFW-Kontrollen häufig übersehen werden.
Erhöht die Lösung die Komplexität der bestehenden Zscaler-Implementierungen?
Die Integration nutzt bestehende ZIA- und ZPA-Verkehrsströme und reichert Telemetrie mit KI-gesteuerter Erkennung an, um SOC-Workflows zu vereinfachen und nicht zu belasten.
Welche Umgebungen werden abgedeckt?
Die Integration deckt cloud, On-Premises-, Remote-Arbeits- und IoT/OT-Umgebungen ab und gewährleistet eine durchgängige Sichtbarkeit der Angriffsfläche im Unternehmen.
Sehen Sie, wie Vectra AI Ihre SASE-Abdeckung erweitert
Stärken Sie zero trust mit KI-gesteuerter Erkennung, Untersuchung und Reaktion.