


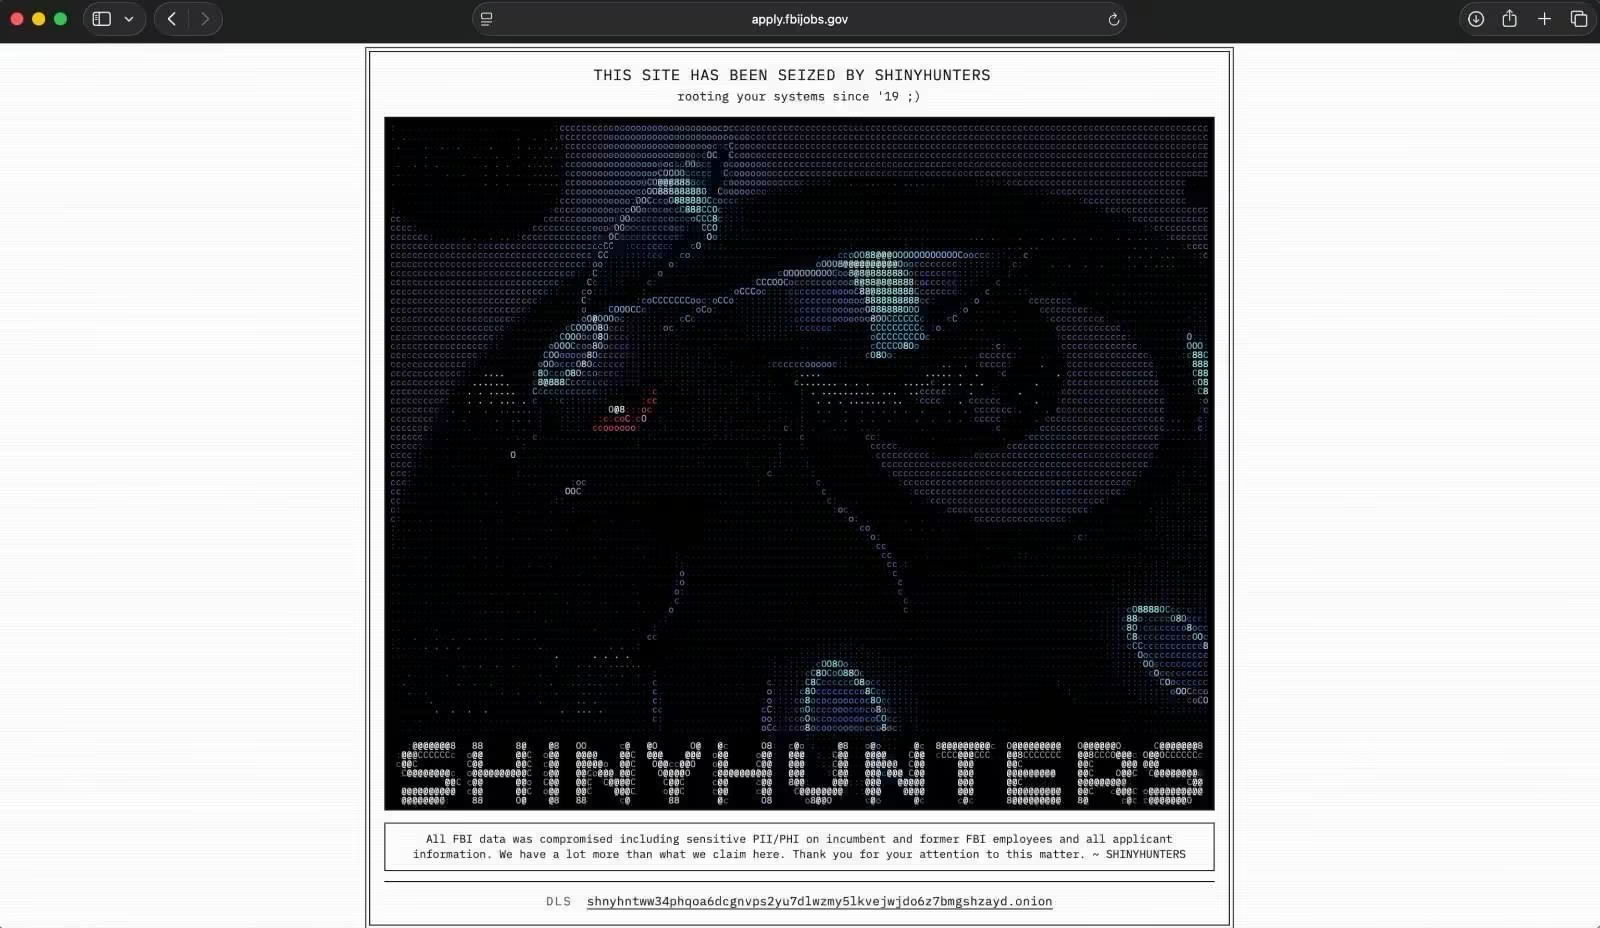
Am 22. September 2026 gab die Gruppe „ShinyHunters“ an, in das Stellenportal des FBI eingedrungen zu sein und Namen, Privatadressen sowie Telefonnummern von Tausenden von Agenten und deren Ehepartnern gestohlen zu haben. 404 Media überprüfte einen Teil der Stichprobe anhand öffentlich zugänglicher Unterlagen. Das FBI bestätigte, dass es Ermittlungen aufgenommen habe. Die Jobbörse wurde offline genommen. Dieser Teil sorgte für Schlagzeilen. Weniger Beachtung fand hingegen die Frage, wie die Hacker in das System eingedrungen waren.
Der Fix war verfügbar. Nicht jeder hat ihn installiert.
Im Juni 2026 berichtete Mandiant, dass ShinyHunters eine kritische Sicherheitslücke in Oracle PeopleSoft – der weltweit von großen Arbeitgebern und Behörden genutzten HR- und Gehaltsabrechnungsplattform – im Rahmen eines „ zero-day “-Angriffs auf Universitäten ausgenutzt hatte. Oracle veröffentlichte am 10. Juni einen Patch. Sicherheitsteams wurde empfohlen, diesen zu installieren und, falls dies nicht sofort möglich war, den Zugriff auf die anfällige Komponente am Netzwerkrand mithilfe einer Firewall-Regel zu blockieren.
Einige Organisationen haben das Problem behoben. Andere haben die Firewall-Regel eingerichtet und sich dann anderen Aufgaben zugewandt.
Bis September hatten die ShinyHunters einen Weg gefunden, die Firewall-Regel zu umgehen. Der am 25. September veröffentlichte Folgebericht von Mandiant erläutert, wie dies gelang: Eine einzige Zeichenersetzung in der Webanfrage reichte aus, damit die Firewall-Regel den Angriff völlig übersah, während der PeopleSoft-Server ihn normal verarbeitete. Unternehmen, die den Patch installiert hatten, waren geschützt, diejenigen jedoch, die sich allein auf die Firewall-Regel verlassen hatten, waren es nicht.
Das Stellenportal des FBI läuft auf Oracle PeopleSoft. Laut Berichten von 404 Media nutzte die Gruppe dieselbe Sicherheitslücke, um sich Zugang zum Portal zu verschaffen, und drang anschließend in weitere, vom FBI verwaltete Speicherbereiche vor, die auf Amazons Regierungs cloud gehostet werden. ShinyHunters gibt an, zwischen 2 und 3 Terabyte an Daten erbeutet zu haben. Diese Zahlen stammen aus den eigenen Angaben der Gruppe; das FBI hat lediglich bestätigt, dass es Ermittlungen durchführt.
Zwischen dem Patch und dem Bypass lagen drei Monate. Das ist ein kurzes Zeitfenster für eine Anpassung, die speziell darauf ausgelegt ist, veröffentlichte Richtlinien zu umgehen.
Ein anderer Ansatz als bei ihren bisherigen Kampagnen
Im Mai habe ich eine Reihe von ShinyHunters-Kampagnen verfolgt, bei denen der Zugriffsweg stets identitätsbasiert war: gestohlene Passwörter, ein Anruf beim Helpdesk zur Zurücksetzung einer Zwei-Faktor-Authentifizierung, von einem kompromittierten Softwareanbieter ausgeliehene Tokens. In jedem Fall gelingt die Anmeldung. Das System protokolliert eine legitime Anmeldung. Nichts scheint ungewöhnlich zu sein.
Der Anodot-Vorfall im April folgte derselben Logik: Von einem SaaS-Integrationsanbieter gestohlene Authentifizierungstoken wurden genutzt, um auf nachgelagerte Kundendaten in mehr als einem Dutzend Umgebungen zuzugreifen. Die in den Schlagzeilen genannte Plattform Snowflake war die letzte Station, nicht der Ort, an dem der Zugriff erlangt wurde.
Der Hackerangriff auf das FBI verlief anders. Es war kein Passwort erforderlich. Der Angriff erfolgte direkt über eine Sicherheitslücke in einer öffentlich zugänglichen Webanwendung, verschaffte sich so Zugang zum Server und breitete sich von dort aus weiter aus.
Diese Unterscheidung ist entscheidend dafür, wie man darauf reagiert. Bei den früheren Kampagnen ging es darum, zu beobachten, was nach einer erfolgreichen Anmeldung passiert. Bei dieser Kampagne ging es darum, eine bekannte Sicherheitslücke zu schließen, bevor überhaupt eine Anmeldung stattfindet. Behandelt man beide als dasselbe Problem, sucht man am falschen Ort.
Über alle dokumentierten Aktivitäten hinweg verfügt ShinyHunters mittlerweile über mehrere bestätigte Vorgehensweisen: gestohlene Zugangsdaten, Social Engineering bei Helpdesks, entwendete Software-Token und die Ausnutzung von ungepatchter Unternehmenssoftware.
Die Nachfrage ist Neuland
Frühere Kampagnen der ShinyHunters endeten alle auf dieselbe Weise: mit einer Lösegeldforderung, untermauert durch die Drohung, gestohlene Daten zu veröffentlichen. Zahlt, sonst werden die Daten veröffentlicht.
Der Hackerangriff auf das FBI ist anders. Die Gruppe erklärt, der Angriff sei „nicht finanziell motiviert“.
Am23. September veröffentlichten sie einen eigenen öffentlichen Aufruf, der sich direkt an FBI-Direktor Kash Patel und den stellvertretenden Direktor der Cyberabteilung, Brett Leatherman, richtete.
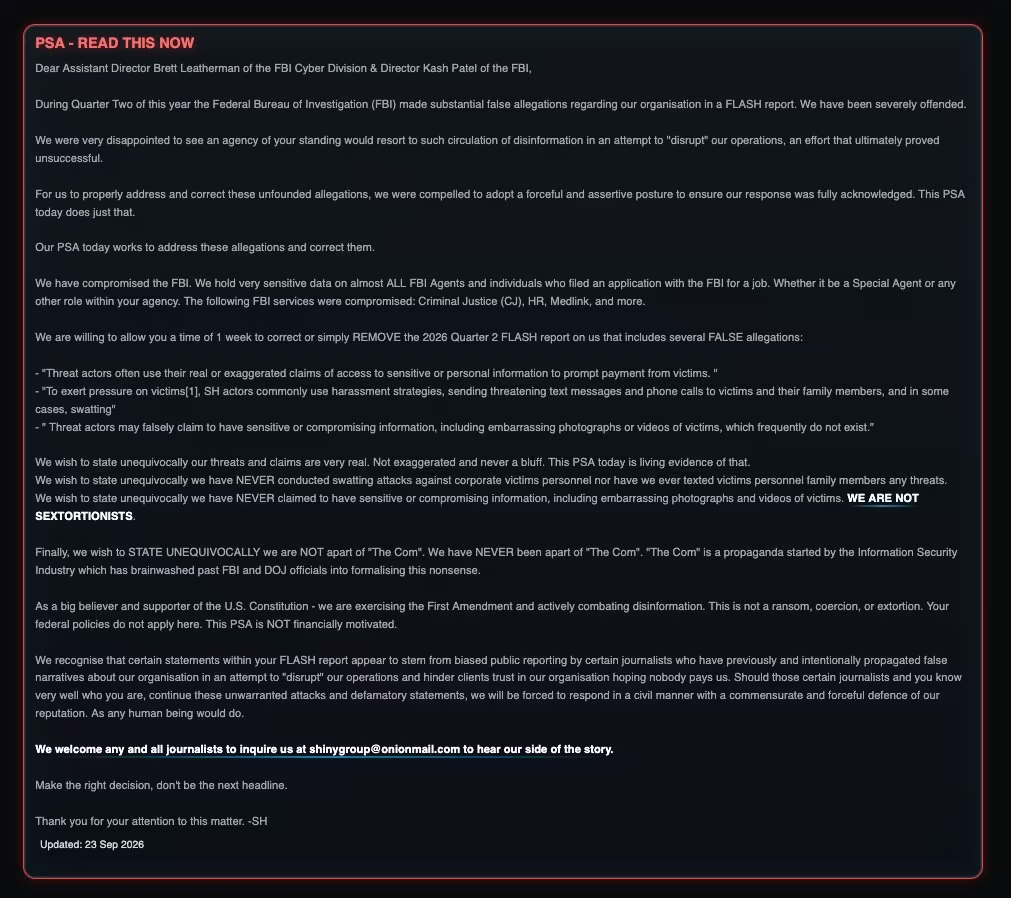
Darin bestreiten sie drei konkrete Behauptungen aus der Warnmeldung des FBI vom Mai 2026: dass sie Belästigungsstrategien anwenden, darunter bedrohliche SMS und Anrufe an die Opfer und deren Familien; dass sie „Swatting“-Angriffe durchgeführt haben; und dass sie fälschlicherweise behaupten, kompromittierende Fotos oder Videos der Opfer zu besitzen. Sie schreiben mit ihren eigenen Worten: „WIR SIND KEINE SEXTORTIONISTEN“.
Sie fordern die Entfernung dieser Warnmeldung. Sie haben dem FBI eine Woche ab dem 23. September (Frist: 30. September) gesetzt, um diese zu „korrigieren oder einfach zu ENTFERNEN“. Zum Zeitpunkt der Veröffentlichung ist die Warnmeldung noch immer online.
Das Dokument basiert auf eigenen Angaben, wurde auf ihrer Dark-Web-Leak-Seite veröffentlicht und sollte auch als solches betrachtet werden. Es handelt sich um ihre Darstellung ihrer eigenen Beweggründe, nicht um eine unabhängig überprüfte Erklärung. Allerdings stellt die Nutzung gestohlener Personaldaten der Regierung, um eine Strafverfolgungsbehörde dazu zu zwingen, ihre eigenen öffentlichen Unterlagen zurückzuziehen, eine andere Art von Druckmittel dar als eine gewöhnliche Lösegeldforderung.
Was tun, wenn Sie Oracle PeopleSoft einsetzen?
Installieren Sie den seit dem 10. Juni verfügbaren Oracle-Patch für CVE-2026-35273. Firewall-Regeln, die die anfällige URL endpoint blockieren, sind kein Ersatz. Die vollständigen Abhilfemaßnahmen von Mandiant beschreiben, worauf Sie bei Systemen achten müssen, die möglicherweise bereits kompromittiert sind.
Der Hackerangriff auf das FBI ist nur ein Vorfall innerhalb einer umfassenderen Welle von Angriffen im September. Mandiant stellte weltweit kompromittierte PeopleSoft-Systeme in den Bereichen Hochschulwesen, Technologie, Gesundheitswesen, Landwirtschaft, Verkehr und Behörden fest. Der Fall des FBI sorgte für Schlagzeilen. Die anderen Fälle werden still und leise abgearbeitet.
Beobachten Sie das Verhalten, nicht die Marke
Mandiant verfolgt diese Aktivitäten unter der Bezeichnung UNC6240. „ShinyHunters“ ist der Name, der auf der Leak-Seite und in der Erpressungsnachricht verwendet wird. Es handelt sich dabei nicht um dieselbe Bezeichnung, und wenn man sie als austauschbar betrachtet , wird es schwieriger nachzuvollziehen, welche Akteure welche Kampagnen zu welchem Zeitpunkt durchführen.
Als im vergangenen September „Scattered Spider “, „Lapsus$“ und „ShinyHunters“ bekannt gaben, dass sie ihre Aktivitäten einstellen würden, verschwanden die Infrastruktur und die Techniken nicht einfach mit ihnen. Die Betreiber wechseln, die Zugriffsmethoden bleiben bestehen.
Die Analyse vom Mai gilt nach wie vor für Kampagnen, die auf Anmeldedaten und Tokens basieren. Der Hackerangriff auf das FBI liefert einen bestätigten Fall , bei dem der Angriffspunkt nicht eine kompromittierte Identität, sondern ungepatchte Software war.
Falls Sie sich fragen, welche Lücke Sie vorrangig schließen sollten: das E-Book „Mind Your Attack Gaps“ beschreibt, wie die Transparenz aussieht, bevor die in der Überschrift genannte Datenplattform zum Einsatz kommt.