Bedrohungen sind heimlich und können über lange Zeiträume verborgen bleiben, während sie Daten innerhalb zulässiger Datenverkehrskanäle exfiltrieren. Angesichts immer raffinierterer Bedrohungen benötigen Sicherheitsteams eine genaue und kontinuierliche Überwachung der Bedrohungsaktivitäten in allen Umgebungen.
Der Erfolg oder Misserfolg eines Sicherheitsteams hängt oft von der Reaktionszeit ab. Sobald Bedrohungen identifiziert sind, müssen sie sofort eingedämmt und bösartige Aktivitäten blockiert werden.
Selbst nach der Entdeckung kann die Reaktion Stunden oder Tage der Untersuchung durch hochqualifizierte Sicherheitsanalytiker erfordern, um den Schaden zu stoppen und den normalen Betrieb wiederherzustellen.
Die Integration zwischen der automatisierten Plattform zur Netzwerkerkennung und -reaktion „ Vectra AI “ und den Next-Generation-Firewalls von Check Point ermöglicht es dem Sicherheitspersonal, versteckte Angreiferaktivitäten schnell aufzudecken, bestimmte Hosts zu identifizieren, die an einem Cyberangriff beteiligt sind, und Bedrohungen einzudämmen, bevor Daten verloren gehen.
Eine rechtzeitige Reaktion auf Bedrohungen beginnt mit Check Point SandBlast Zero-day Protection. Check Point SandBlast Zero-Day Protection ist eine cloud Sandboxing-Technologie, bei der Dateien schnell unter Quarantäne gestellt und in einer virtuellen Sandbox untersucht werden, um bösartiges Verhalten zu erkennen, bevor sie in das Netzwerk gelangen. SandBlast erkennt malware bereits in der Exploit-Phase, noch bevor Angreifer Umgehungstechniken anwenden können, um die Sandbox zu umgehen.
Zu den wichtigsten Vorteilen der Integration gehören:
Analysten in die Lage versetzen, Angriffe zu stoppen
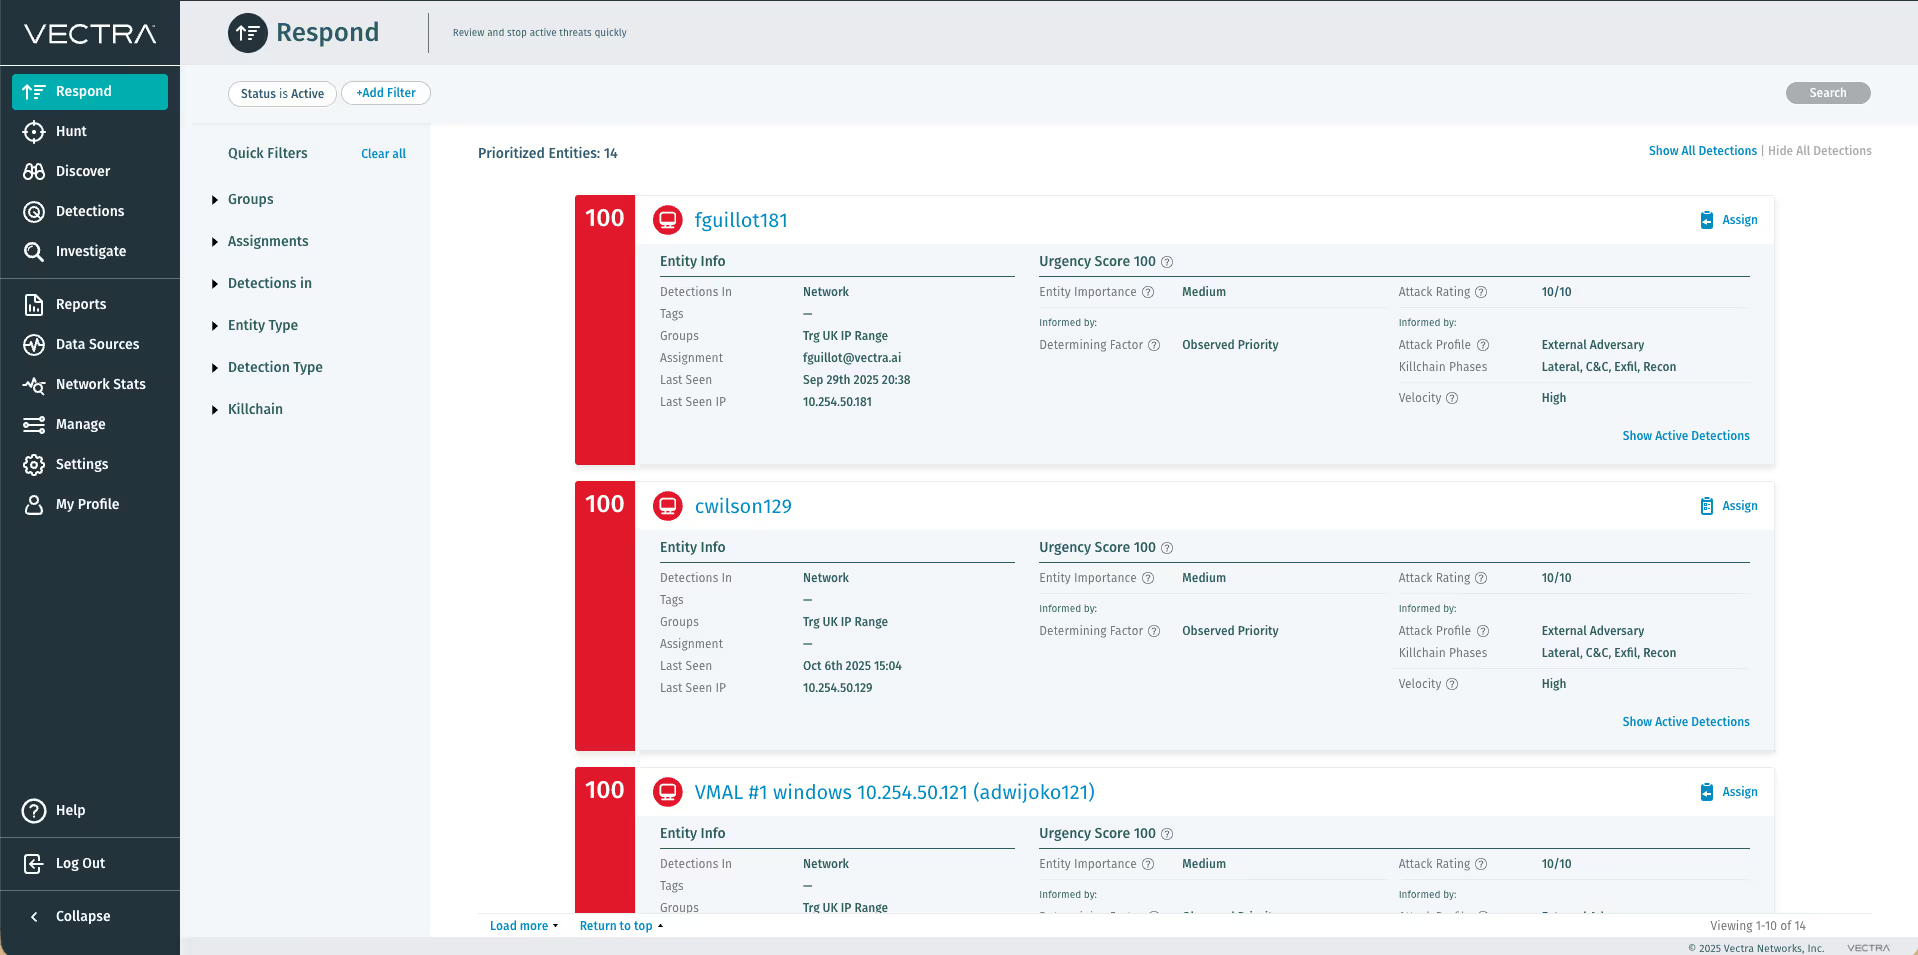
Die Suche nach qualifiziertem Sicherheitspersonal und dessen Bindung stellt für die meisten Unternehmen eine Herausforderung dar. Selbst im besten Fall generieren die meisten Netzwerke mehr Sicherheitswarnungen, als das Personal in der Lage ist, zu analysieren. Die leistungsstarke Kombination aus der Erkennung und Bekämpfung von Bedrohungen durch „ Vectra AI “ und dem „Prevent-First“-Ansatz der Check Point Next Generation Firewall sorgt für eine optimale Nutzung von Zeit und Fachwissen. Sicherheitsteams können die von einem aktiven Cyberangriff betroffenen Hosts schnell lokalisieren, die Bedrohung mithilfe von On-Demand-Forensik überprüfen und eine dynamische Isolierung der betroffenen Geräte auslösen – alles über die intuitive Benutzeroberfläche von „ Vectra AI “. Durch die Automatisierung sind die Mitarbeiter in der Lage, Probleme schnell zu erkennen und zu beheben, was Zeit und Geld spart.
Automatisierte Eindämmung auf der Grundlage von Risiko und Gewissheit
Viele Lösungen zur Verhaltensanalyse kennzeichnen Anomalien lediglich, was anschließend umfangreiche Analysen und Nachverfolgungsmaßnahmen erfordert, um eine angemessene Reaktion zu bestimmen. Dies führt zu einem Engpass durch manuelle Analysen und zu einer „Alarmmüdigkeit“ beim Sicherheitspersonal. Letztendlich können verzögerte Reaktionen und übersehene Warnmeldungen dazu führen, dass Angreifer Unternehmensdaten erfolgreich abziehen. Neben der Automatisierung der Bedrohungssuche bewertet die „ Vectra AI “-Plattform automatisch jede Erkennung und jeden betroffenen Host hinsichtlich des Risikos für das Netzwerk und der Wahrscheinlichkeit eines Angriffs. Diese Bewertungen behalten den Kontext über einen längeren Zeitraum bei und korrelieren den Verlauf eines Angriffs, sodass Mitarbeiter die dringendsten Probleme zuerst angehen können. Sicherheitsmitarbeiter können die von „ Vectra AI “ ermittelten Bewertungen zum Bedrohungsgrad und zur Wahrscheinlichkeit nutzen, um dynamische Blockierungsregeln zu steuern, die auf das Risikoprofil des Unternehmens abgestimmt sind.
Die wichtigsten Vorteile sind:
- Verhindern Sie zero-day durch den Einsatz von Sicherheitsmaßnahmen, die Bedrohungen zuerst erkennen und verhindern.
- Automatisieren Sie die Reaktion auf Bedrohungen, indem Sie verhaltensbasierte Bedrohungserkennung mit Echtzeit-Durchsetzung kombinieren.
- Befähigung von Sicherheitsanalysten, mit einfachen Ereignis-Tags auf Bedrohungen zu reagieren
- Ergreifen Sie gezielte Blockierungsmaßnahmen, z. B. Blockierung nach Art der Bedrohung, Risiko und Sicherheit.
Intelligente Erkennung von Bedrohungen
Unternehmen können die „Prevent-First“-Sicherheit von Check Point mit „ Vectra AI “ ergänzen. Die „ Vectra AI “-Plattform beschleunigt die Erkennung und Untersuchung von Bedrohungen durch den Einsatz ausgefeilter künstlicher Intelligenz, um Netzwerkmetadaten zu erfassen, zu speichern und mit aussagekräftigen Kontextinformationen anzureichern, um bekannte und unbekannte Bedrohungen in Echtzeit zu erkennen, aufzuspüren und zu untersuchen. „ Vectra AI “ lässt sich nahtlos in die Next-Generation-Firewalls von Check Point integrieren und blockiert dynamisch bösartigen Datenverkehr. Die Blockierung kann je nach Art der Bedrohung sowie anhand von Bedrohungs- und Sicherheitsbewertungen bestimmter Hosts – beispielsweise solcher, die den Vorschriften der Payment Card Industry (PCI) unterliegen – vollständig automatisiert werden. Mit den „Prevent-First“-Next-Generation-Firewalls von Check Point, ergänzt durch die automatisierte Erkennung und Reaktion auf Bedrohungen von „ Vectra AI “, können Sicherheitsteams wochenlange Arbeit auf Sekunden verkürzen und Maßnahmen ergreifen, bevor Schaden entsteht.