Vectra und cPacket Networks liefern NDR mit schneller Forensik

cPacket
cPacket

Erfahren Sie alles über unsere Partnerschaft.

Integrationsübersicht herunterladen

Moderne Cyberkriminelle setzen heute KI mit maschinellem Lernen (ML) ein, um Transparenz- und Sicherheitslücken zu erkennen und auszunutzen. KI wird auch eingesetzt, um tiefe Fälschungen zu erstellen, die Menschen und Systeme dazu bringen, ihnen bei der Ausführung ihrer Missionen zu helfen. Wenn der Ruf eines Unternehmens auf dem Spiel steht, ist es von entscheidender Bedeutung, den Datenschutz, sichere Erfahrungen und betriebliche Kontinuität zu gewährleisten und gleichzeitig Diebstahl und Betrug zu vermeiden. Und dies erfordert den Einsatz von KI mit ML, um versteckte Angreifer zu stoppen.

Gemeinsam identifizieren und abwehren die „ Vectra AI “-Plattform und die Transparenzlösung von cPacket Networks Cyberangriffe in cloud, Rechenzentren, IoT- und Unternehmensnetzwerken. Die Sicherheit dieser integrierten Lösung wird maximiert, da die „ Vectra AI “-NDR-Plattform Metadaten aus dem gesamten Netzwerkverkehr in großem Umfang erfasst, analysiert und speichert und diese mit Sicherheitserkenntnissen zu jeder Bedrohung anreichert. Diese umfassenden Erkenntnisse mit detaillierten Kontextinformationen zu jedem Angriff ermöglichen es Sicherheitsteams, fundiertere Untersuchungen von Vorfällen durchzuführen und eine schnellere, KI-gestützte Reaktion zu erzielen threat hunting. Die Informationen, die Sie benötigen, um einen Angriff zu stoppen, stehen Ihnen jederzeit zur Verfügung. Um die Reaktionszeit zu verkürzen, integriert die NDR-Plattform „ Vectra AI “ denselben Kontext und dieselben Erkenntnisse und teilt diese mit Sicherheitslösungen von Drittanbietern – darunter cPacket Networks sowie EDR-, SIEM- und SOAR-Tools –, um ein durchgängiges Bedrohungsmanagement, Transparenz und automatisierte Reaktionen zu gewährleisten.

Nahtlose Integration und Interoperabilität

Die Integration der cPacket-Netzwerktransparenz und der NDR-Plattform „ Vectra AI “ von Vectra AI erfolgt unkompliziert und nahtlos. cVu empfängt Pakete von cTap-Geräten und SPAN-Ports, während cCu-V gespiegelte Pakete in virtualisierten und „ cloud “-Umgebungen empfängt. In beiden Fällen werden die Pakete von cVu/cVu-V an die NDR-Plattform „ Vectra AI “ weitergeleitet.

Die wichtigsten Vorteile sind:

  • Operative Kontinuität - Stoppen Sie Angriffe mit tiefem Einblick in Netzwerke und zuverlässiger Erkennung von Angreiferverhalten.
  • Robuste Cybersicherheit - Robuste, umfassende Bedrohungserkennung und Netzwerkintelligenz schützen Geschäftswerte und Kundendaten.
  • Reputationsschutz - Verhindern Sie die Abwanderung von Kunden aufgrund von Reputations- und Erfahrungsverlusten, die durch eine Datenschutzverletzung verursacht werden.
  • Zuverlässige Sicherheit – Verlustfreie Echtzeit-Paketdatenvermittlung an die „ Vectra AI “-Plattform über „ cloud “, Rechenzentren, IoT- und Unternehmensnetzwerke hinweg.
  • Umfangreiche und schnelle Forensik - Historische Paketabfragen für forensische Untersuchungen sind jetzt für jedes Segment des Netzwerks möglich.
  • Vollständige hybride Transparenz - Zugriff auf Paketdaten mit konsistenten Workflows in der gesamten hybriden Umgebung für effiziente Sicherheitsabläufe.

Daten treiben Bedrohungsanalyse mit cPacket und Vectra AI voran

Die verlustfreie Erfassung von Daten, die Analyse dieser Daten auf Bedrohungen und die Einleitung von Abwehrmaßnahmen bilden eine Sicherheitsübermittlungskette, die nur so stark ist wie ihr schwächstes Glied. Diese Sicherheitskette, die zuverlässig, konsistent, vollständig, verlustfrei und genau ist, muss mit NDR-Plattformen für Echtzeitschutz und historische Forensik integriert werden. Der Network Packet Broker+ (NPB) der cPacket cVu®/cVu-V®-Serie erfüllt diese Anforderungen aufgrund seiner skalierbaren und verteilten Architektur.

Diese Sicherheitskette - eine zuverlässige, konsistente, vollständige, verlustfreie und genaue Kette - muss mit NDR-Plattformen für Echtzeitschutz und historische Forensik integriert werden.

Die NDR-Plattform „ Vectra AI “ nutzt auf KI basierende Machine-Learning-Algorithmen, um laufende Angriffsaktivitäten, die das höchste Geschäftsrisiko darstellen, automatisch zu erkennen, zu priorisieren und darauf zu reagieren – sowohl in „ cloud “-Umgebungen als auch in Rechenzentren, im IoT und in Unternehmensnetzwerken. Durch die Automatisierung manueller und routinemäßiger Sicherheitsaufgaben der Stufen 1 und 2 reduziert die Vectra-NDR-Plattform die Arbeitsbelastung in Security Operations Centers erheblich, sodass Analysten mehr Zeit für die Untersuchung von Vorfällen und die Suche nach Bedrohungen haben. Die kombinierten Techniken und die Integration von „ Vectra AI “ und cPacket sorgen für robuste Sicherheit in großem Maßstab. Der Datenschutz ist gewährleistet, da die Vectra-NDR-Plattform ausschließlich Metadaten aus Paketen analysiert – nicht die Nutzdaten.

Integration von cPacket mit „ Vectra AI “ zur Erkennung bösartiger Spuren

Malware wird geschickt so implementiert, dass es in Zeiten hohen Netzwerkverkehrs ausgeführt wird, um inmitten von Rauschen und der zu erwartenden Paketverluste der Erkennung zu entgehen, in der bewussten Hoffnung, dass die Spuren nicht entdeckt werden und für immer verloren gehen. Da das Netzwerk alles sieht und die Wahrheit kennt, lassen sich Quelle, Ziel und Methode des Angriffs – egal wie ausgeklügelt, getarnt, langsam oder schnell dieser auch sein mag – durch die Analyse von Netzwerkpaketen aufdecken. Die Unfähigkeit, auf 100 % der Pakete zuzugreifen und diese zu analysieren, setzt Unternehmen einem erheblichen Risiko aus. Böswillige Aktivitäten hinterlassen Spuren in Netzwerkpaketen, da alle Daten, die über ein Netzwerk auf Layer 3 und darüber ausgetauscht werden, in Pakete unterteilt sind. Aus diesem Grund sind Netzwerkpaketdaten für die Netzwerk- und Sicherheitsanalyse äußerst wichtig – um Spuren schnell und genau zu erkennen und Abhilfemaßnahmen einzuleiten. Die „ Vectra AI Recall™“-Untersuchungsumgebung, die auf der NDR-Plattform „ Vectra AI “ läuft, bietet zusätzliche Spurenerkennung mittels forensischer Analyse, die historische Daten abfragt, um kompromittierte Hosts, Geräte, Berechtigungen und Konten zu identifizieren, die an einem Angriff beteiligt waren, sowie zur retrospektiven Bedrohungssuche. Daten können zudem an die physischen cStor®- und virtuellen cStor-V®-Appliances von cPacket weitergeleitet werden, um dort dauerhaft gespeichert, zusätzlich forensisch analysiert und zur Einhaltung von Compliance-Vorgaben aufbewahrt zu werden.

Da der Draht alles sieht und die Wahrheit enthält, können die Quelle, das Ziel und die Methode des Angriffs - egal wie raffiniert, getarnt, langsam oder schnell - durch die Analyse von Netzwerkpaketen gefunden werden.

‍

Mehr Mehrwert aus der Vectra AI Plattform

Erfahren Sie, wer und was sich gerade in Ihrem Netzwerk befindet
Erkennen Sie, wann Sie angegriffen werden
Reduzieren Sie Ihre Angriffsfläche, erfüllen Sie Compliance-Anforderungen und stärken Sie Ihre Sicherheitslage

Schließen Sie Sicherheitslücken und überlisten Sie Angreifer

mit KI-gestützter Erkennung für die cloud

Führend imGartner® MagicQuadrant™ für NDR 2026

39

AI-Patente

150+

AI-Modelle

12

MITRE-Referenzen

cPacket
+
Vectra
ÜBERBLICK

Warum AWS und Vectra AI AI integrieren?

AWS-Services schützen Konfigurationen, kontrollieren den Zugriff und überwachen Aktivitäten. Fortgeschrittene Angreifer wissen jedoch, wie sie blinde Flecken nach der Authentifizierung ausnutzen können. Und sie nutzen sie, um IAM-Rollen zu kompromittieren, sich seitlich zwischen Konten zu bewegen und Daten zu exfiltrieren.
‍
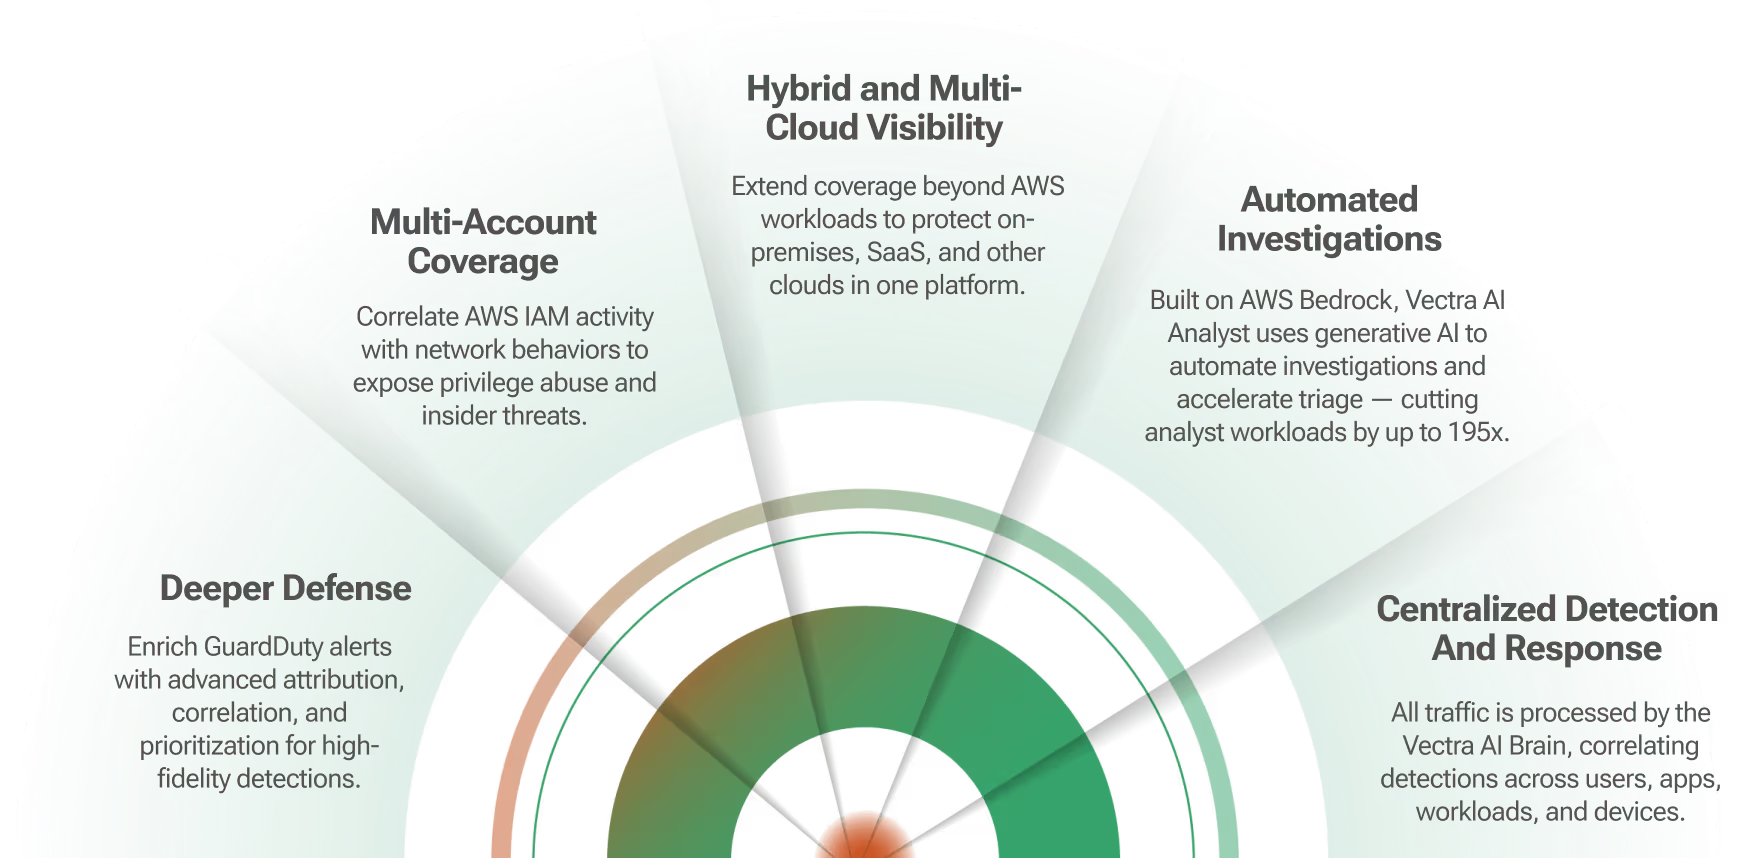
VectraVectra AI stattet Sie mit der einzigen KI-gesteuerten cloud und Reaktionslösung der Branche aus, die speziell für AWS entwickelt wurde. Sie läuft nativ auf AWS und lässt sich nahtlos mit Services wie Amazon GuardDuty, AWS CloudTrail, AWS Security Lake und AWS Bedrock integrieren. So können Sie fortschrittliche Hybrid- und cloud stoppen, bevor sie eskalieren.

Beseitigen Sie blinde Flecken in Ihrem gesamten modernen Netzwerk
FÄHIGKEITEN

Wie Vectra AI und AWS eine vollständige Abdeckung bieten

Gemeinsam schließen Vectra AI und AWS die Lücke in der Post-Authentifizierung.

Angriffe zur Umgehung nativer Kontrollen aufdecken

  • Erkennen Sie IAM-Missbrauch, laterale Bewegungen und Datenexfiltration nach der Authentifizierung

  • Erkennen Sie heimliche Angreifer, die sich in die normale AWS-Aktivität einfügen

Überblick über hybride und Multi-Account-Umgebungen

  • Korrelieren Sie Erkennungen über VPCs, Regionen und Identitäten hinweg

  • Vereinheitlichung der AWS-nativen Ergebnisse mit Netzwerk- und Identitätssignalen für eine einzige Ansicht

Beschleunigung der SOC-Effizienz

  • Beschleunigen Sie Untersuchungen um 50 % mit umfangreichen Metadaten, Entity-Attribution und KI-gesteuerter Triage

  • 52 % mehr potenzielle Bedrohungen zu erkennen

WARUM VECTRA AI

Finden Sie die Angriffe, die AWS-eigene Tools nicht können 

Die Vectra AI erkennt und korreliert Verhaltensweisen in der cloud, im Netzwerk und in der Identität, um Bedrohungen zu stoppen, bevor sie sich ausbreiten.

Die Echtzeit-Dateneingabe-Engine von Vectra AI:

  • Überwacht täglich 13,3 Millionen IPs

  • Verarbeitet 10 Milliarden Sitzungen pro Stunde

  • Verarbeitet 9,4 Billionen Bits pro Sekunde

Die Echtzeit-Dateneingabe-Engine von Vectra AI
Moderner Ansatz für die Erkennung von und Reaktion auf Netzwerke

Dieser moderne Ansatz für die Erkennung von und Reaktion auf Netzwerke:

  • Deckt > 90% der MITRE ATT&CK ab

  • Macht Vectra AI zum meistreferenzierten MITRE D3FEND

Zum Schutz moderner cloud

Mit KI-gesteuerten Erkennungsfunktionen für cloud, Netzwerk und Identität erhalten Sie volle Transparenz und schnellere Untersuchungen - ohne zusätzliche Komplexität.

Bemerkenswerte Auszeichnungen

Erfahren Sie, warum 2.000 Sicherheitsteams die Vectra AI Platform nutzen, um Angriffe zu stoppen

Sehen Sie, was Kunden sagen

cPacket

"In nur wenigen Tagen sind unsere Kunden in der Lage, eine größere Transparenz und Erkennungseffizienz zu erreichen und die Reaktionszeiten auf Vorfälle zu verkürzen."

Henrik Smit
Direktor, CyberOps, KPMG
Mehr erfahren
cPacket

"Vectra AI verbessert unsere Sicherheitslage erheblich, vor allem in unseren AWS- und cloud , wo die einfache Konfiguration und kuratierte Erkennungen es uns ermöglichen, Bedrohungen vom ersten Tag an zu bekämpfen."

CISO
Unternehmen für Luxusgüter
cPacket

"Wir sind ein AWS-Geschäft ... Die blinde Seite, die wir vor Vectra hatten, war die seitliche Bewegung innerhalb der Organisation."

Mirza Baig
IT-Sicherheitsmanager, MPAC
Mehr erfahren
FAQ

Was Sie mit Vectra AI und AWS erwarten können

Was bringt Vectra AI den AWS-Sicherheitsservices?

Ersetzt dies die AWS-eigene Sicherheit?

Wird meine AWS-Umgebung dadurch noch komplexer?

Welche Umgebungen werden abgedeckt?

VECTRA AI und ZSCALER

Erreichen einer durchgängigen Sichtbarkeit - Nord-Süd und Ost-West

Stoppen Sie Angriffe über verschlüsselte Kanäle, privaten Zugang und hybride Umgebungen

Führend imGartner® MagicQuadrant™ für NDR 2026

39

AI-Patente

150+

AI-Modelle

12

MITRE-Referenzen

cPacket
+
Vectra
ÜBERBLICK

Warum Zscaler mit Vectra AI AI integrieren?

Zscaler Internet Access (ZIA) und Zscaler Private Access (ZPA) bieten die grundlegende SASE-Architektur, die Sie für sicheres Remote- und Hybrid-Arbeiten benötigen. Aber Angreifer finden immer noch blinde Flecken. Und sie nutzen sie, um an den Präventionskontrollen vorbeizukommen und für SASE allein unsichtbar zu bleiben.

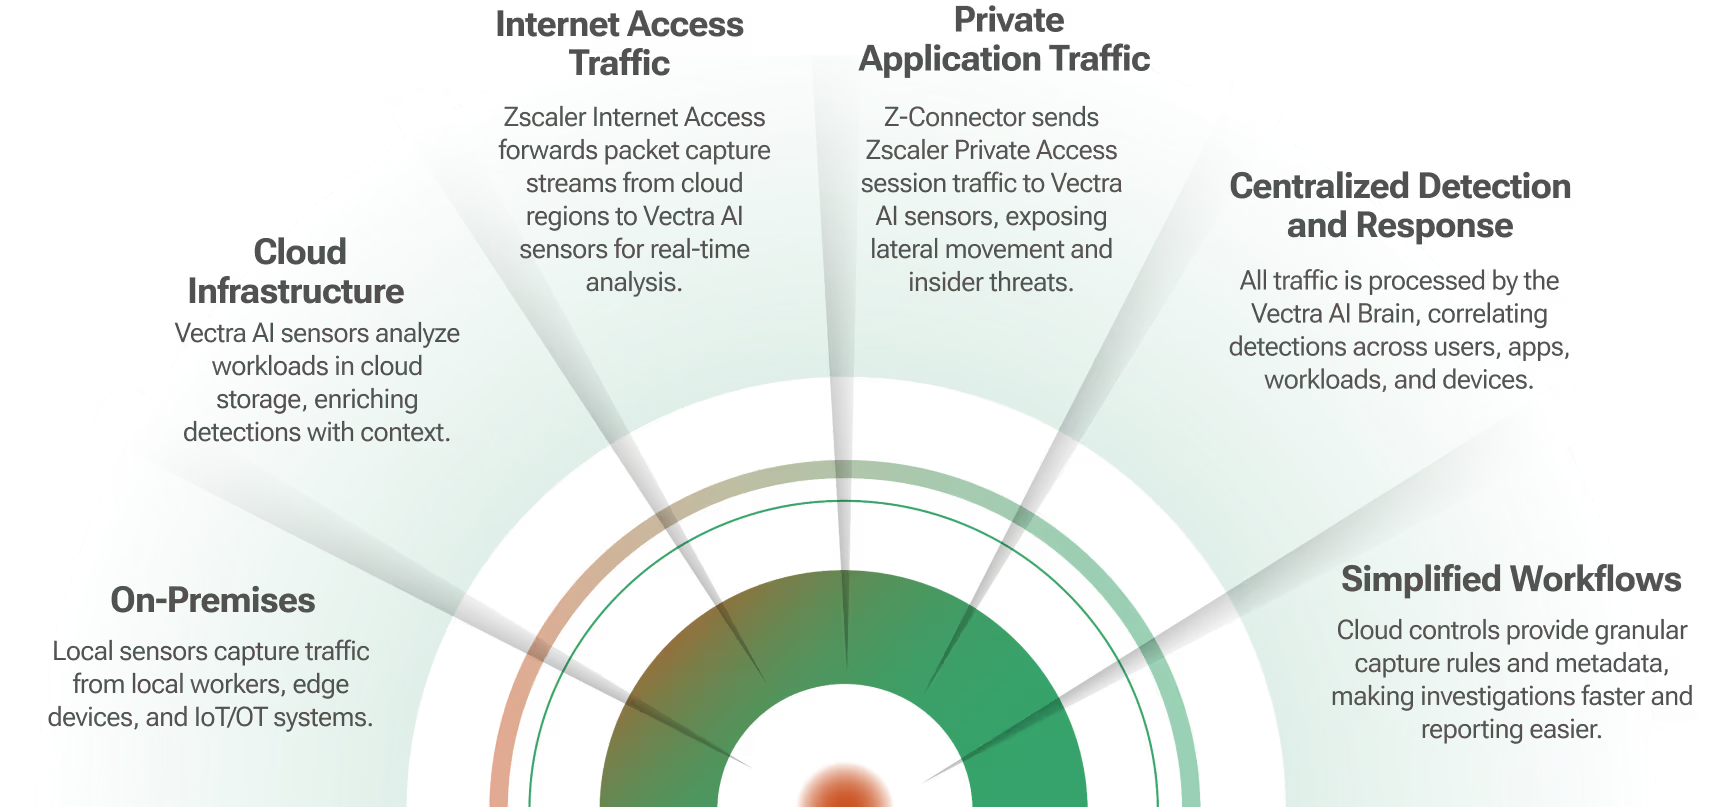
Die Vectra AI nimmt den Datenverkehr von Zscaler auf, um versteckte Angreiferverhaltensweisen im Internet, im privaten Zugang, in cloud und im IoT/OT zu erkennen. Das Ergebnis ist vollständige Transparenz und schnellere Untersuchungen - ohne zusätzliche Komplexität.

Beseitigen Sie blinde Flecken in Ihrem gesamten modernen Netzwerk
Warum Zscaler und Vectra
FÄHIGKEITEN

Wie Vectra AI und Zscaler einen ganzheitlichen Blick auf den Netzwerkverkehr ermöglichen

Gemeinsam schließen Vectra AI und Zscaler die Lücke zwischen Erkennung und Schutz für eine vollständige Abdeckung von SASE-Umgebungen.

Neue Angriffe aufdecken

Erkennen Sie ausweichende C2- und Exfiltrationsversuche, die den Präventionskontrollen entgehen.

  • 37 % weniger Zeit für die Identifizierung neuer Angriffsfälle aufwenden

  • 52 % mehr potenzielle Bedrohungen zu erkennen

Überblick über Benutzer, Anwendungen und Geräte

Korrelieren Sie Erkennungen in cloud, vor Ort, aus der Ferne und im IoT/OT-Verkehr für vollständige Transparenz.

  • Vereinheitlichung der Sichtbarkeit über hybride Umgebungen hinweg in einer einzigen zentralen Lösung

  • Steigerung der Effizienz des Sicherheitsteams um 40%

Beschleunigung der Ermittlungen

Erweitern Sie die Zscaler-Telemetrie mit KI-gesteuertem Kontext und optimieren Sie so die SOC-Sichtung und die threat hunting.

  • Verkürzung der Triagezeit um 60 % mit KI-gesteuertem Kontext

  • Reduzierung der manuellen Untersuchungsaufgaben um 50

WARUM VECTRA AI

Die Angriffe finden, die andere nicht finden können

Herkömmliche Lösungen verhindern und kontrollieren den Zugang, aber fortgeschrittene Angreifer finden immer noch Wege hinein. Die Vectra AI erkennt und stoppt versteckte Angriffe auf dem Weg vom Netzwerk zur Identität und zur cloud.

Die Echtzeit-Dateneingabe-Engine von Vectra AI:

  • Überwacht täglich 13,3 Millionen IPs

  • Verarbeitet 10 Milliarden Sitzungen pro Stunde

  • Verarbeitet 9,4 Billionen Bits pro Sekunde

Die Echtzeit-Dateneingabe-Engine von Vectra AI
Moderner Ansatz für die Erkennung von und Reaktion auf Netzwerke

Dieser moderne Ansatz für die Erkennung von und Reaktion auf Netzwerke:

  • Deckt > 90% der MITRE ATT&CK ab

  • Macht Vectra AI zum meistreferenzierten MITRE D3FEND

So schließen Sie Sicherheitslücken in Ihrem modernen Netzwerk

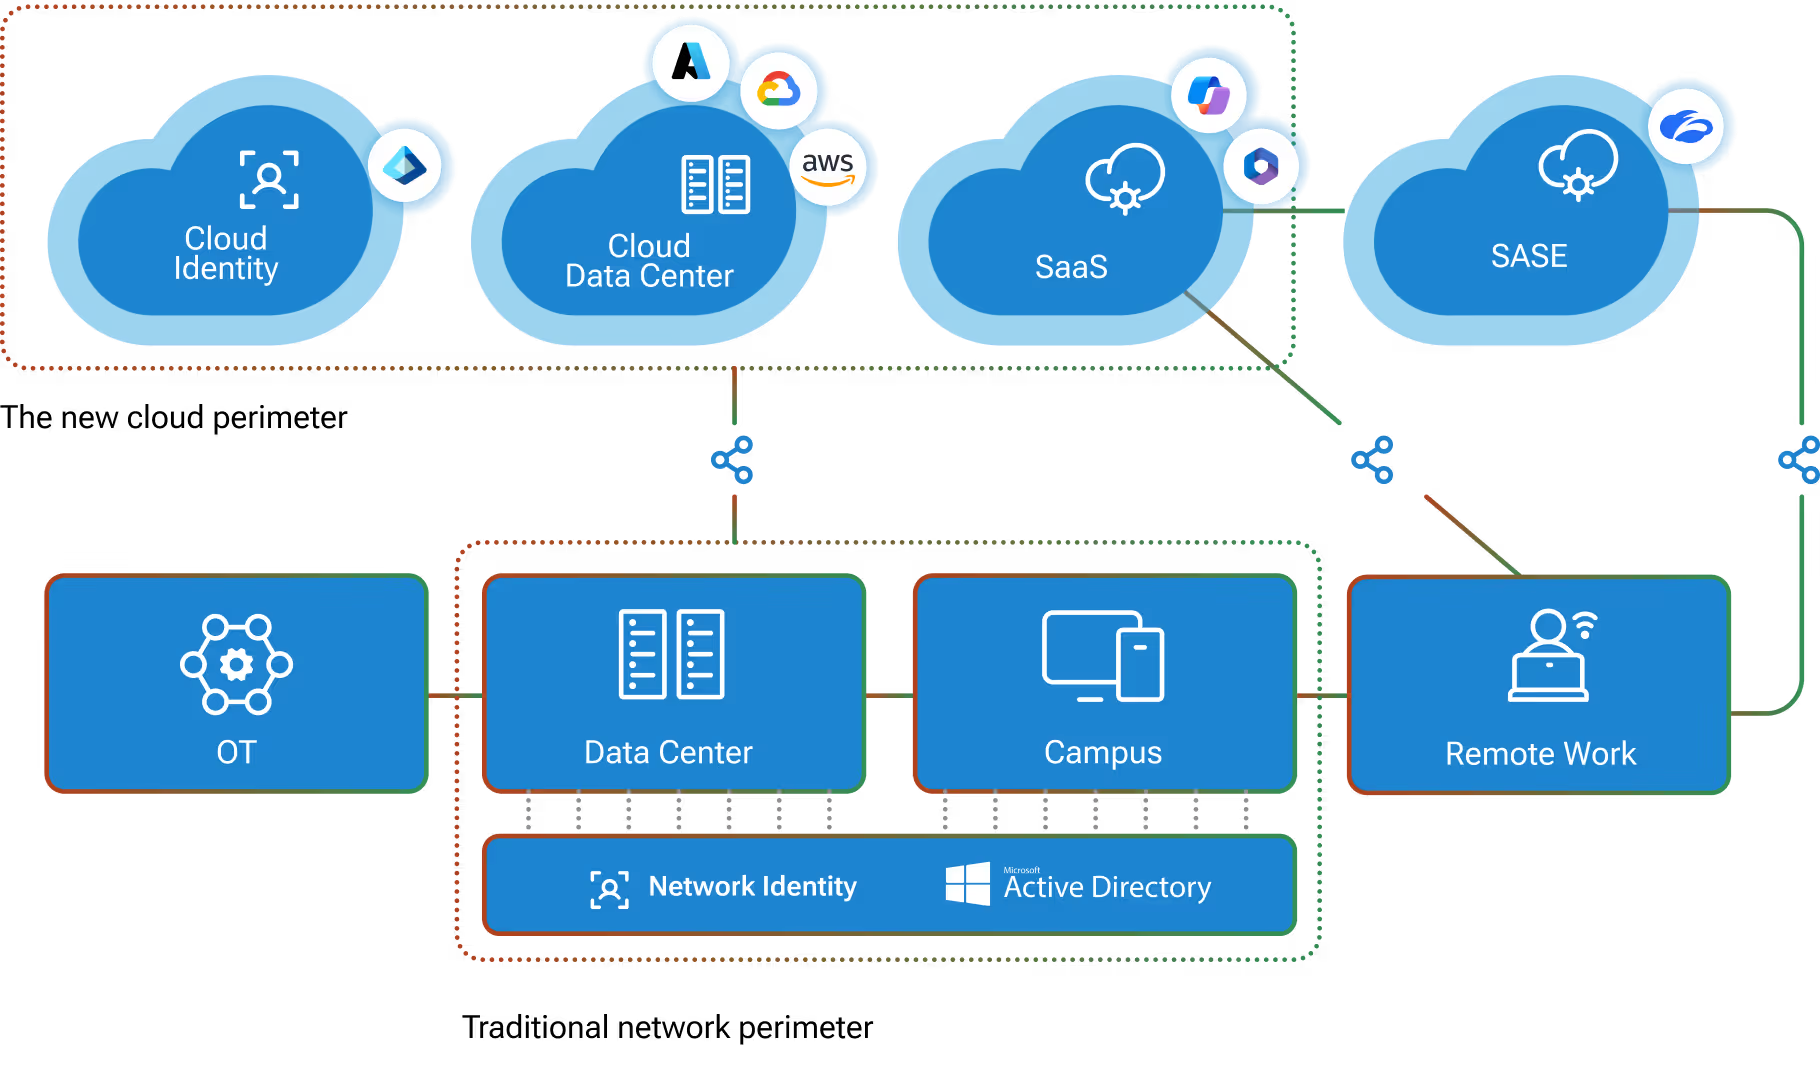
Korrelieren Sie Signale über SASE, cloud, Identität und IoT hinweg, um hybride Angriffe mit mehreren Vektoren aufzudecken, bevor sie sich ausbreiten.

Diagramm, das den Datenfluss von den Bereichen Cloud , Cloud Center“, „SaaS“ und „SASE-Clouds“ zu den Blöcken „OT“, „Data Center“, „Campus“ und „Remote Work“ darstellt, die mit „Network Identity“ und „Active Directory“ verbunden sind.
Bemerkenswerte Auszeichnungen

Erfahren Sie, warum 2.000 Sicherheitsteams die Vectra AI Platform nutzen, um Angriffe zu stoppen

Sehen Sie, was Kunden sagen

cPacket

"In nur wenigen Tagen sind unsere Kunden in der Lage, eine größere Transparenz und Erkennungseffizienz zu erreichen und die Reaktionszeiten auf Vorfälle zu verkürzen."

Henrik Smit
Direktor, CyberOps, KPMG
Mehr erfahren
cPacket

"Vectra AI erfasst in großem Umfang Metadaten aus dem gesamten Netzwerkverkehr und reichert diese mit einer Vielzahl nützlicher Sicherheitsinformationen an. Durch den Kontext im Vorfeld wissen wir, wo und was wir untersuchen müssen.

Eric Weakland
Direktor für Informationssicherheit, Amerikanische Universität
Mehr erfahren
cPacket

"Mit der Vectra AI Platform wurden innovative KI- und Machine-Learning-Funktionen eingeführt, die unsere Fähigkeit, Cyberangriffe zu erkennen und darauf zu reagieren, erheblich verbessern."

Andrea Licciardi
Cybersecurity Manager, MAIRE
cPacket

"Die Integration von Zscaler und Vectra AI gibt uns die Möglichkeit, Bedrohungen präzise zu analysieren, zu erkennen und darauf zu reagieren - sei es bei der Identifizierung von Ost-West-Bewegungen innerhalb unserer Umgebung oder bei der Entschärfung von verschlüsselten Netzwerkanomalien in Echtzeit."

John Opala
Vizepräsident und CISO, HanesBrands Inc.
Mehr erfahren
FAQ

Was Sie mit Vectra AI und Zscaler erwarten können

Wie stärkt Vectra AI AI die Durchsetzung von Zero Trust ?

Welche Arten von Erkennungen ermöglicht die Integration?

Erhöht die Lösung die Komplexität der bestehenden Zscaler-Implementierungen?

Welche Umgebungen werden abgedeckt?