Die „ Vectra AI “-Plattform lässt sich in die Cybereason Defense Platform integrieren, um komplexe Cyberangriffe zu erkennen, zu verhindern und darauf zu reagieren. Die nativen Netzwerküberwachungsfunktionen von „ Vectra AI“ ( cloud) ermöglichen in Kombination mit dem umfassenden Schutz vor „ endpoint “ von Cybereason den Sicherheitsteams eine einfache Korrelation von Daten und sorgen so für durchgängige Transparenz vom „ endpoint “ über das gesamte Netzwerk hinweg. Gemeinsam beschleunigen die beiden Lösungen Sicherheitsuntersuchungen und ermöglichen eine schnelle Reaktion auf Vorfälle.
Vectra AI Cybereason und Cybereason lassen sich über eine API integrieren, um Netzwerk- und „ endpoint “-Daten auszutauschen. Dadurch erhalten Sicherheitsexperten direkt über die „ Vectra AI “-Plattform Einblick in erweiterte Attribute. Teams können Angriffe, die sich über das „ cloud “, Unternehmensumgebungen, Endbenutzerrechner und IoT-Geräte erstrecken, problemlos miteinander in Zusammenhang bringen. Die gemeinsame Lösung liefert zudem zusätzlichen Kontext mit entsprechenden Informationen aus dem Cybereason Malicious Operation – Malop™ –, sodass Ermittler einen vollständigen zeitlichen Ablauf der Angriffe erhalten, alle betroffenen Benutzer und Rechner einsehen, die Grundursache ermitteln und jegliche böswillige ein- oder ausgehende Kommunikation aufdecken können. Benutzer können zudem problemlos von der Vectra-KI-Plattform zu den betroffenen Hosts wechseln, um weitere Untersuchungen durchzuführen.
Warum Cybereason mit Vectra AI integrieren?
Unternehmenstauglich und skalierbar
Die gemeinsame Integration von „ Vectra AI “ und „Cybereason“ bietet Transparenz über alle Unternehmensumgebungen und unterstützt problemlos hybride, Multi-cloud- oder On-Premises-Bereitstellungen. Die „ cloud “-native Plattform von „ Vectra AI“ bildet in Kombination mit dem schlanken Agenten von „Cybereason“ eine moderne Lösung zur Abwehr der heutigen Cyberangriffe.
Die Integration schützt Unternehmen zudem vom ersten Tag an. Die fortschrittlichen Machine-Learning-Techniken und die sich ständig weiterentwickelnden Verhaltensmodelle von Vectra AIsorgen vom ersten Tag an für eine präzise Erkennung und hochpräzise Ergebnisse. Im Gegensatz zu anderen Netzwerk-Erkennungstools benötigt Vectra AI Cognito keine Einarbeitungsphase. In Kombination mit der in Cybereason integrierten „ threat hunting “ müssen Sicherheitsteams somit keine aufwendigen Konfigurationen vornehmen oder Zeit mit der Feinabstimmung komplexer und statischer Regeln verschwenden.
Durch die Abdeckung von Netzwerk und Endgeräten zum Schutz vor einem möglichst breiten Spektrum an Bedrohungen können Sicherheitsteams die gemeinsame Lösung von „ Vectra AI “ und „Cybereason“ nutzen, um einen vollständigen Überblick über Bedrohungen zu erhalten und schneller auf Cyberangriffe zu reagieren.
Die gemeinsame Integration von „ Vectra AI “ und „Cybereason“ bietet Transparenz über alle Unternehmensumgebungen und unterstützt problemlos hybride, Multi-cloud- oder On-Premises-Bereitstellungen.
Handeln Sie mit Lockdown
Vectra AI und Cybereason verkürzen nicht nur die Zeit für die Untersuchung von Bedrohungen, sondern ermöglichen es Sicherheitsteams auch, schnell und entschlossen zu handeln. Dank der Informationen aus dem Netzwerk und der „ endpoint “ können Sicherheitsteams kompromittierte Host-Geräte rasch vom Netzwerk isolieren, um Cyberangriffe zu stoppen und Datenverluste zu vermeiden.
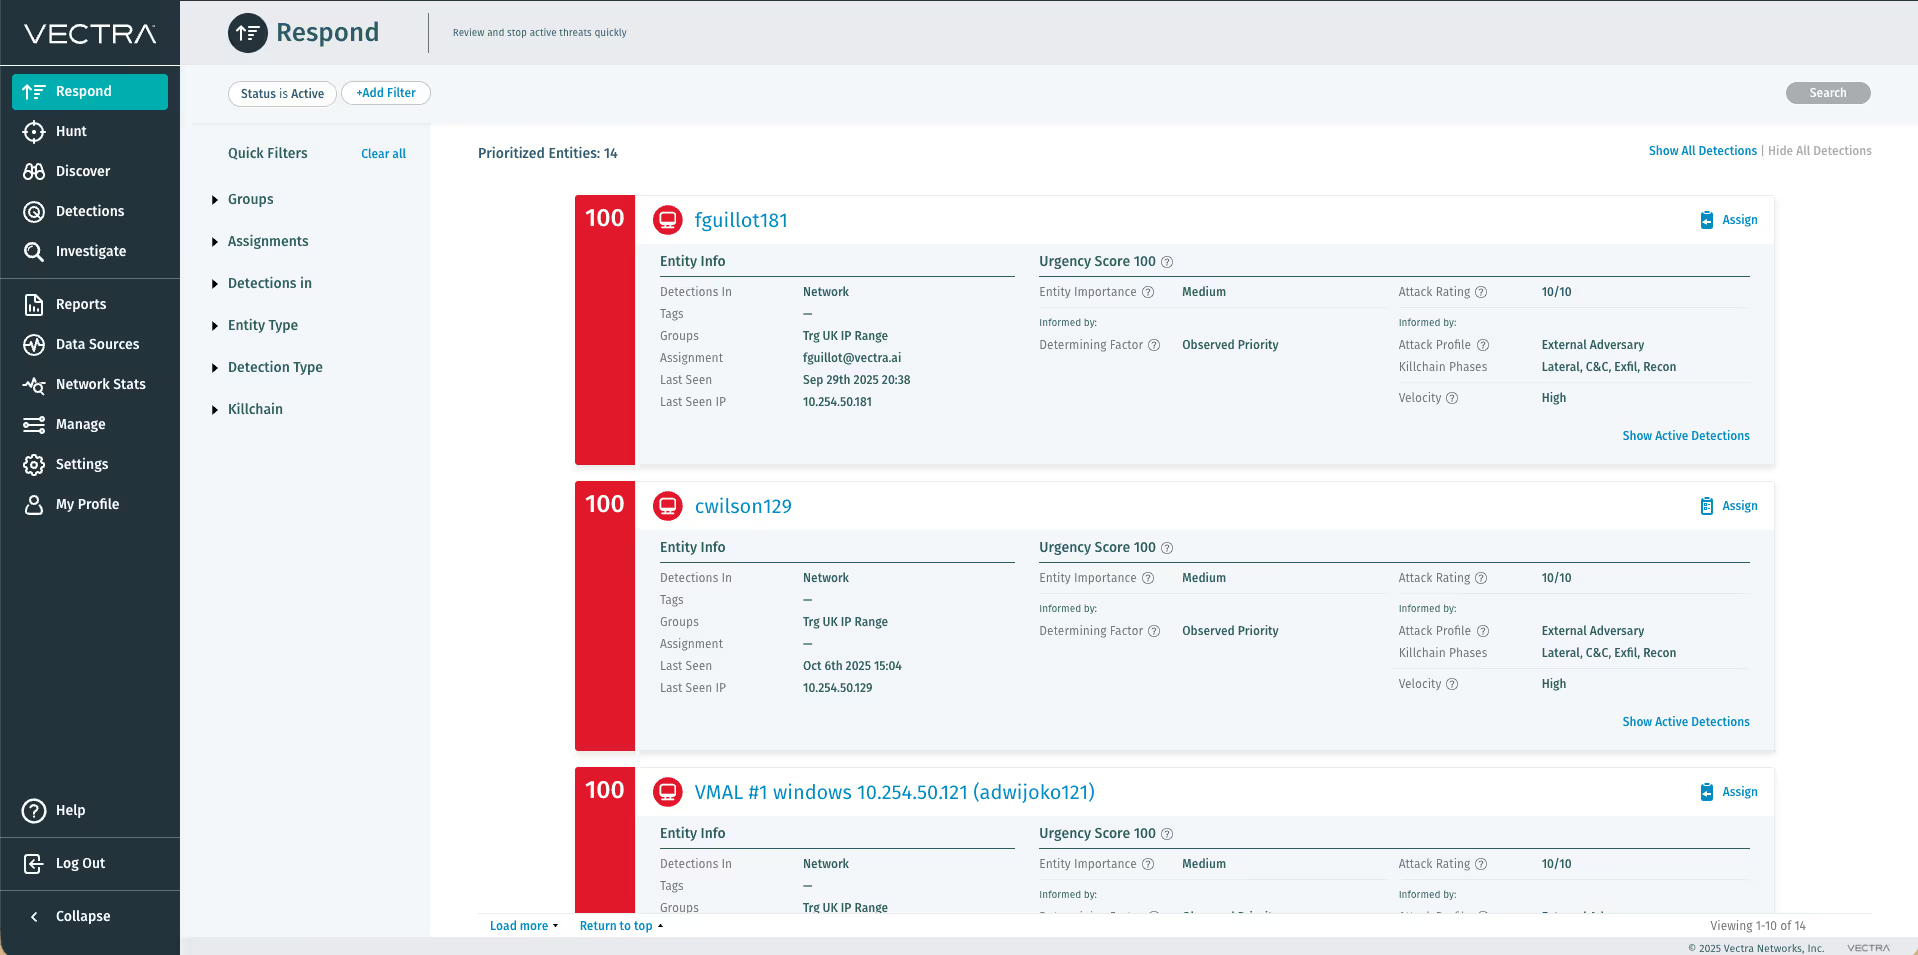
Die Funktion „Host Lockdown“ ermöglicht es der „ Vectra AI “ Cognito-Plattform, Hosts, die verdächtige Aktivitäten auf endpoint oder über cloud -Apps zeigen, automatisch zu deaktivieren. Falls Analysten die Angelegenheit selbst in die Hand nehmen müssen, haben sie die Möglichkeit, Hosts im Rahmen einer Sicherheitsuntersuchung manuell zu deaktivieren. Die Deaktivierung eines Hosts verlangsamt einen aktiven Angriff erheblich, indem sie den Zugriff des Angreifers auf weitere Ressourcen einschränkt. Dies schränkt die Reichweite des Angriffs drastisch ein und verschafft dem Security Operations Center (SOC) mehr Zeit, um Angriffe zu untersuchen und Abhilfe zu schaffen.
„Host Lockdown“ sorgt dafür, dass die Automatisierung so wenig Störungen wie möglich verursacht und gibt Ihnen gleichzeitig mehr Sicherheit, dass Angreifer sofort gestoppt werden. Gemeinsam schaffen „ Vectra AI “ und „Cybereason“ einen effizienten Workflow für den Sicherheitsbetrieb, der die Reaktions- und Untersuchungszeiten verkürzt und es Sicherheitsteams ermöglicht, hochriskante Bedrohungen schnell zu entschärfen.
Wichtigste Vorteile
Sparen Sie Zeit und Sicherheitsressourcen durch eine durchgängige Netzwerk- und endpoint .
Mit priorisierten Warnmeldungen, automatisch korrelierten Daten und vollständigem Angriffskontext können Sicherheitsteams Vorfälle schnell und effizient untersuchen und beheben.
Beschleunigung von Ermittlungen und Reaktionen mit Cybereason und Vectra AI
Da zusätzliche Attribute und Kontextinformationen sofort zur Verfügung stehen, reduziert die Integration von „ Vectra AI “ und Cybereason den Arbeitsaufwand im Sicherheitsbetrieb erheblich und ermöglicht schnellere Reaktionszeiten.
Durch die Kombination von Data Science, modernen Techniken des maschinellen Lernens und verhaltensbasierter Analyse auf Basis künstlicher Intelligenz führt „ Vectra AI “ rund um die Uhr automatisierte „ threat hunting “ durch. Vorfälle werden mithilfe vorgefertigter Forensik-Tools automatisch priorisiert, wodurch die Untersuchungen so einfach wie möglich gestaltet werden. Tatsächlich hat sich gezeigt, dass die Plattform „ Vectra AI “ den Zeitaufwand für die Untersuchung von Bedrohungen um bis zu 90 % reduziert. Die für die Vorfallbearbeitung zuständigen Mitarbeiter können dann je nach Art der Bedrohung, Risikostufe und Sicherheit der Erkenntnisse geeignete Maßnahmen einleiten.
Die Integration mit Cybereason ermöglicht darüber hinaus eine integrierte endpoint , -erkennung und -behebung. Das Sicherheitspersonal kann Prozesse beenden, Dateien unter Quarantäne stellen, die Ausführung von Dateien verhindern oder Rechner isolieren, um Cyberangriffe effektiv zu stoppen und Querbewegungen im Unternehmen zu verhindern.
Vectra AI reduziert nachweislich den Zeitaufwand für die Untersuchung von Bedrohungen um bis zu 90 %.
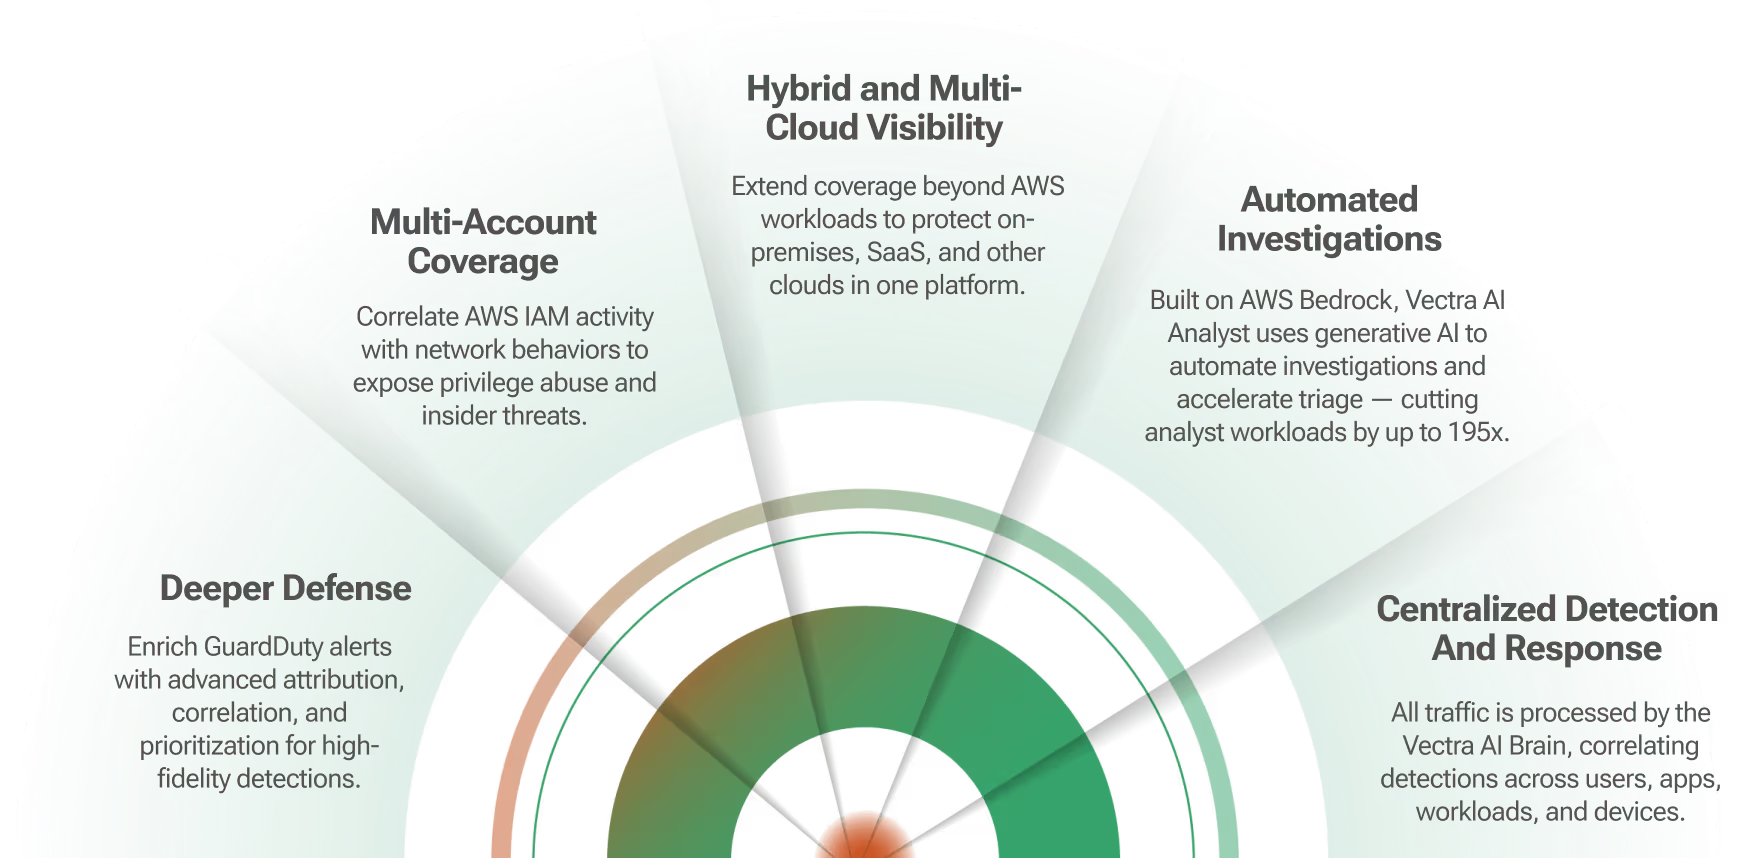
AWS-Services schützen Konfigurationen, kontrollieren den Zugriff und überwachen Aktivitäten. Fortgeschrittene Angreifer wissen jedoch, wie sie blinde Flecken nach der Authentifizierung ausnutzen können. Und sie nutzen sie, um IAM-Rollen zu kompromittieren, sich seitlich zwischen Konten zu bewegen und Daten zu exfiltrieren. VectraVectra AI stattet Sie mit der einzigen KI-gesteuerten cloud und Reaktionslösung der Branche aus, die speziell für AWS entwickelt wurde. Sie läuft nativ auf AWS und lässt sich nahtlos mit Services wie Amazon GuardDuty, AWS CloudTrail, AWS Security Lake und AWS Bedrock integrieren. So können Sie fortschrittliche Hybrid- und cloud stoppen, bevor sie eskalieren.
Beseitigen Sie blinde Flecken in Ihrem gesamten modernen Netzwerk
FÄHIGKEITEN
Wie Vectra AI und AWS eine vollständige Abdeckung bieten
Gemeinsam schließen Vectra AI und AWS die Lücke in der Post-Authentifizierung.
Angriffe zur Umgehung nativer Kontrollen aufdecken
Erkennen Sie IAM-Missbrauch, laterale Bewegungen und Datenexfiltration nach der Authentifizierung
Erkennen Sie heimliche Angreifer, die sich in die normale AWS-Aktivität einfügen
Überblick über hybride und Multi-Account-Umgebungen
Korrelieren Sie Erkennungen über VPCs, Regionen und Identitäten hinweg
Vereinheitlichung der AWS-nativen Ergebnisse mit Netzwerk- und Identitätssignalen für eine einzige Ansicht
Beschleunigung der SOC-Effizienz
Beschleunigen Sie Untersuchungen um 50 % mit umfangreichen Metadaten, Entity-Attribution und KI-gesteuerter Triage
Finden Sie die Angriffe, die AWS-eigene Tools nicht können
Die Vectra AI erkennt und korreliert Verhaltensweisen in der cloud, im Netzwerk und in der Identität, um Bedrohungen zu stoppen, bevor sie sich ausbreiten.
Die Echtzeit-Dateneingabe-Engine von Vectra AI:
Überwacht täglich 13,3 Millionen IPs
Verarbeitet 10 Milliarden Sitzungen pro Stunde
Verarbeitet 9,4 Billionen Bits pro Sekunde
Dieser moderne Ansatz für die Erkennung von und Reaktion auf Netzwerke:
Deckt > 90% der MITRE ATT&CK ab
Macht Vectra AI zum meistreferenzierten MITRE D3FEND
Zum Schutz moderner cloud
Mit KI-gesteuerten Erkennungsfunktionen für cloud, Netzwerk und Identität erhalten Sie volle Transparenz und schnellere Untersuchungen - ohne zusätzliche Komplexität.
Bemerkenswerte Auszeichnungen
Erfahren Sie, warum 2.000 Sicherheitsteams die Vectra AI Platform nutzen, um Angriffe zu stoppen
"In nur wenigen Tagen sind unsere Kunden in der Lage, eine größere Transparenz und Erkennungseffizienz zu erreichen und die Reaktionszeiten auf Vorfälle zu verkürzen."
"Vectra AI verbessert unsere Sicherheitslage erheblich, vor allem in unseren AWS- und cloud , wo die einfache Konfiguration und kuratierte Erkennungen es uns ermöglichen, Bedrohungen vom ersten Tag an zu bekämpfen."
Vectra AI erkennt Verhaltensweisen von Angreifern, die nach der Authentifizierung auftreten, und reichert die AWS-Ergebnisse mit Kontext aus Netzwerk- und Identitätsaktivitäten an.
Ersetzt dies die AWS-eigene Sicherheit?
Nein. Vectra AI ergänzt die AWS-Services durch die Erkennung von aktivem Angreiferverhalten, das native Tools allein möglicherweise nicht erkennen.
Wird meine AWS-Umgebung dadurch noch komplexer?
Nein. Vectra AI lässt sich nahtlos in Services wie Amazon GuardDuty, AWS CloudTrail, AWS Security Lake und AWS Bedrock integrieren, um Abdeckung, Klarheit und Kontrolle gegen fortschrittliche cloud zu bieten - und das alles ohne zusätzlichen betrieblichen Aufwand.
Welche Umgebungen werden abgedeckt?
Vectra AI erweitert die Erkennung auf AWS-Workloads, IAM, SaaS, On-Premises und cloud für eine einheitliche Sichtbarkeit. Erfahren Sie mehr über unsere AWS-Integrationen unter: https://support.vectra.ai/vectra/knowledge
Sehen Sie, wie Vectra AI Ihre AWS-Workloads stärkt
Erkennen Sie versteckte Bedrohungen, reduzieren Sie Rauschen und beschleunigen Sie Untersuchungen in Ihrer AWS-Umgebung.
Zscaler Internet Access (ZIA) und Zscaler Private Access (ZPA) bieten die grundlegende SASE-Architektur, die Sie für sicheres Remote- und Hybrid-Arbeiten benötigen. Aber Angreifer finden immer noch blinde Flecken. Und sie nutzen sie, um an den Präventionskontrollen vorbeizukommen und für SASE allein unsichtbar zu bleiben.
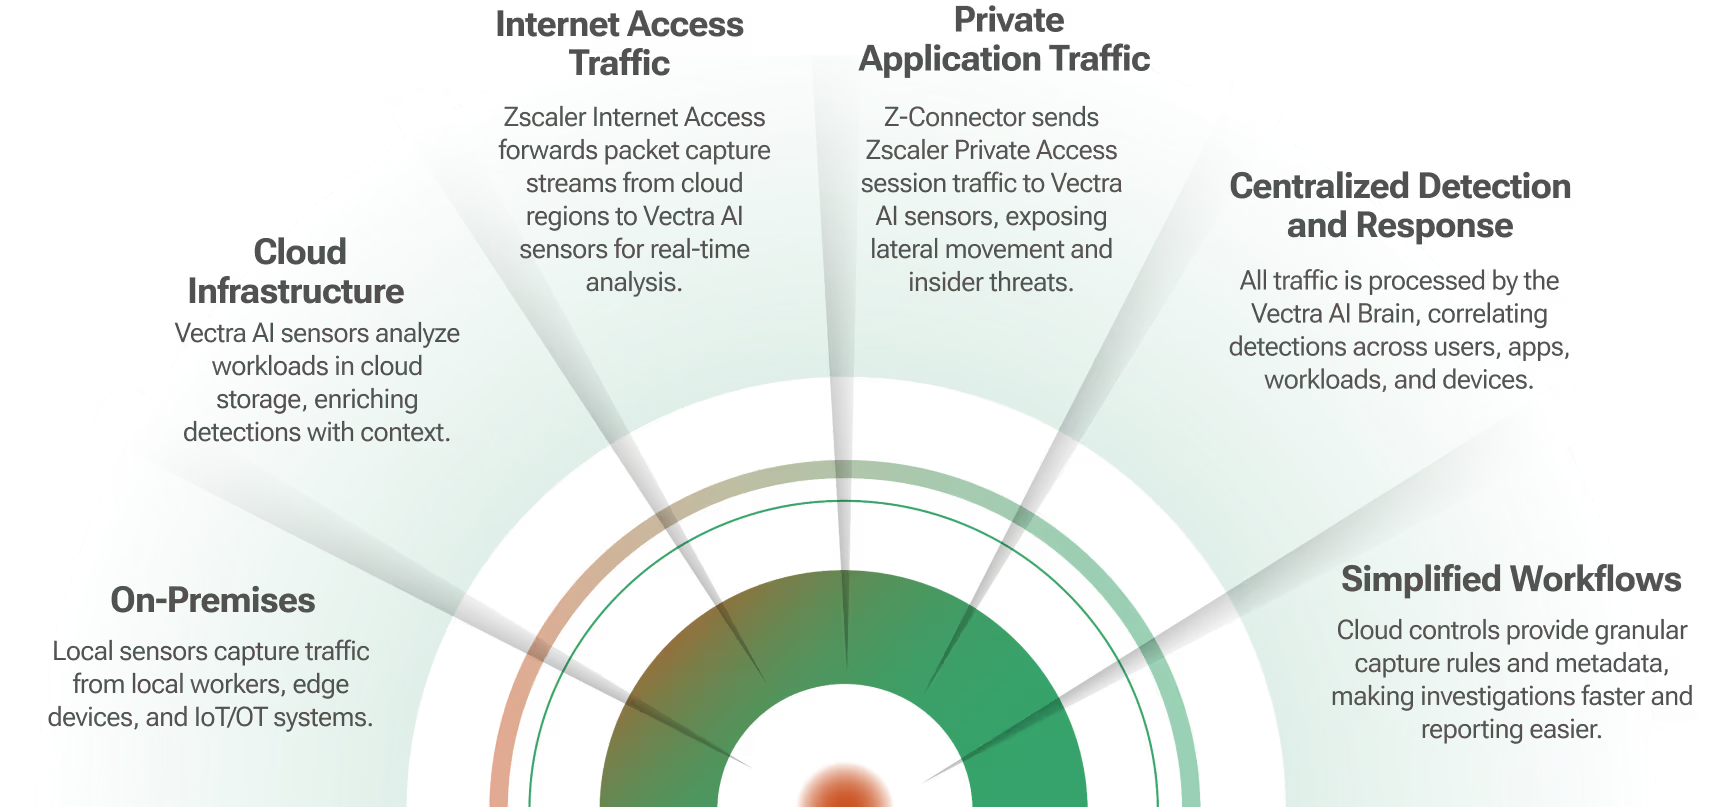
Die Vectra AI nimmt den Datenverkehr von Zscaler auf, um versteckte Angreiferverhaltensweisen im Internet, im privaten Zugang, in cloud und im IoT/OT zu erkennen. Das Ergebnis ist vollständige Transparenz und schnellere Untersuchungen - ohne zusätzliche Komplexität.
Beseitigen Sie blinde Flecken in Ihrem gesamten modernen Netzwerk
FÄHIGKEITEN
Wie Vectra AI und Zscaler einen ganzheitlichen Blick auf den Netzwerkverkehr ermöglichen
Gemeinsam schließen Vectra AI und Zscaler die Lücke zwischen Erkennung und Schutz für eine vollständige Abdeckung von SASE-Umgebungen.
Neue Angriffe aufdecken
Erkennen Sie ausweichende C2- und Exfiltrationsversuche, die den Präventionskontrollen entgehen.
37 % weniger Zeit für die Identifizierung neuer Angriffsfälle aufwenden
52 % mehr potenzielle Bedrohungen zu erkennen
Überblick über Benutzer, Anwendungen und Geräte
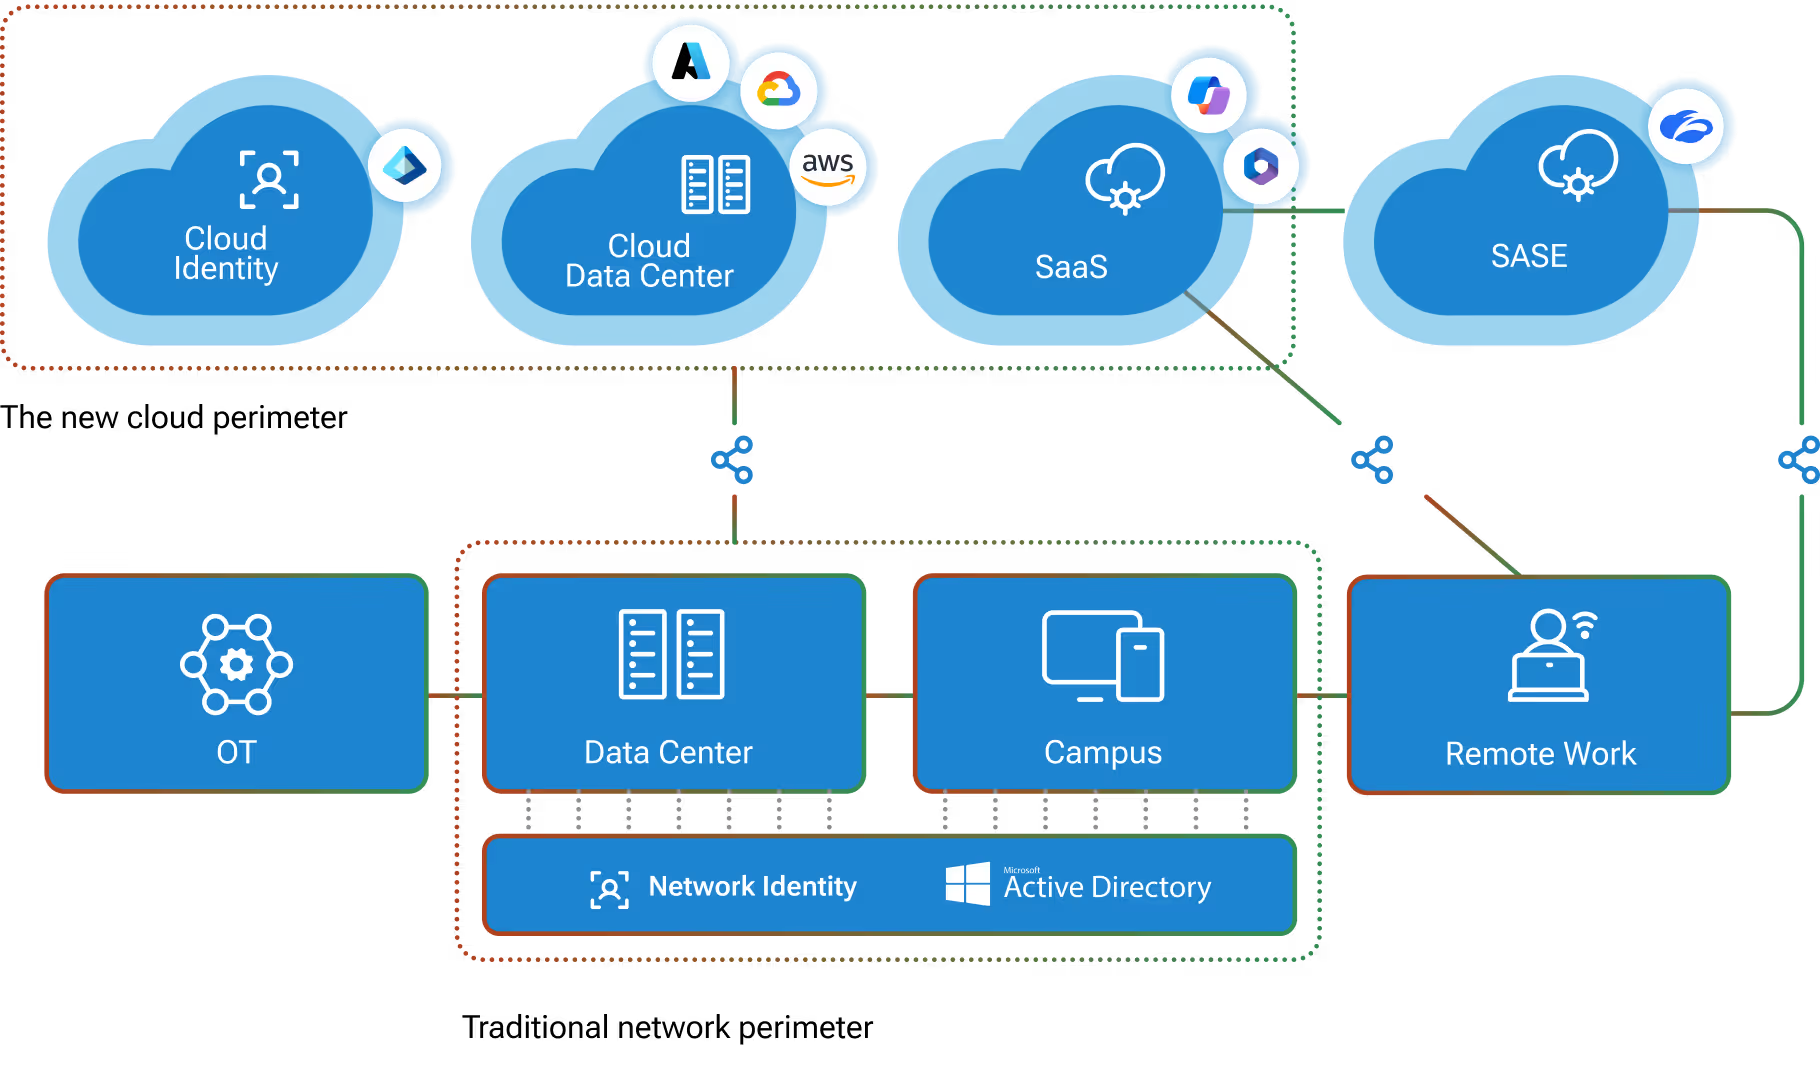
Korrelieren Sie Erkennungen in cloud, vor Ort, aus der Ferne und im IoT/OT-Verkehr für vollständige Transparenz.
Vereinheitlichung der Sichtbarkeit über hybride Umgebungen hinweg in einer einzigen zentralen Lösung
Steigerung der Effizienz des Sicherheitsteams um 40%
Beschleunigung der Ermittlungen
Erweitern Sie die Zscaler-Telemetrie mit KI-gesteuertem Kontext und optimieren Sie so die SOC-Sichtung und die threat hunting.
Verkürzung der Triagezeit um 60 % mit KI-gesteuertem Kontext
Reduzierung der manuellen Untersuchungsaufgaben um 50
Die Angriffe finden, die andere nicht finden können
Herkömmliche Lösungen verhindern und kontrollieren den Zugang, aber fortgeschrittene Angreifer finden immer noch Wege hinein. Die Vectra AI erkennt und stoppt versteckte Angriffe auf dem Weg vom Netzwerk zur Identität und zur cloud.
Die Echtzeit-Dateneingabe-Engine von Vectra AI:
Überwacht täglich 13,3 Millionen IPs
Verarbeitet 10 Milliarden Sitzungen pro Stunde
Verarbeitet 9,4 Billionen Bits pro Sekunde
Dieser moderne Ansatz für die Erkennung von und Reaktion auf Netzwerke:
Deckt > 90% der MITRE ATT&CK ab
Macht Vectra AI zum meistreferenzierten MITRE D3FEND
So schließen Sie Sicherheitslücken in Ihrem modernen Netzwerk
Korrelieren Sie Signale über SASE, cloud, Identität und IoT hinweg, um hybride Angriffe mit mehreren Vektoren aufzudecken, bevor sie sich ausbreiten.
Bemerkenswerte Auszeichnungen
Erfahren Sie, warum 2.000 Sicherheitsteams die Vectra AI Platform nutzen, um Angriffe zu stoppen
"In nur wenigen Tagen sind unsere Kunden in der Lage, eine größere Transparenz und Erkennungseffizienz zu erreichen und die Reaktionszeiten auf Vorfälle zu verkürzen."
"Vectra AI erfasst in großem Umfang Metadaten aus dem gesamten Netzwerkverkehr und reichert diese mit einer Vielzahl nützlicher Sicherheitsinformationen an. Durch den Kontext im Vorfeld wissen wir, wo und was wir untersuchen müssen.
Eric Weakland
Direktor für Informationssicherheit, Amerikanische Universität
"Mit der Vectra AI Platform wurden innovative KI- und Machine-Learning-Funktionen eingeführt, die unsere Fähigkeit, Cyberangriffe zu erkennen und darauf zu reagieren, erheblich verbessern."
"Die Integration von Zscaler und Vectra AI gibt uns die Möglichkeit, Bedrohungen präzise zu analysieren, zu erkennen und darauf zu reagieren - sei es bei der Identifizierung von Ost-West-Bewegungen innerhalb unserer Umgebung oder bei der Entschärfung von verschlüsselten Netzwerkanomalien in Echtzeit."
Wie stärkt Vectra AI AI die Durchsetzung von Zero Trust ?
Durch die Aufnahme des Datenverkehrs von Zscaler Internet Access (ZIA) und Zscaler Private Access (ZPA) ermöglicht Vectra AI AI die Erkennung von verstecktem Angreiferverhalten über alle Benutzer, Workloads und Geräte hinweg. So erhalten SOC-Teams die Transparenz, die sie benötigen, um zero trust zuverlässig durchzusetzen.
Welche Arten von Erkennungen ermöglicht die Integration?
Durch die Integration der Vectra AI Platform mit ZIA und ZPA kann Ihr Sicherheitsteam ausweichende Befehls- und Kontrollversuche, seitliche Bewegungen, Aufklärungsversuche und Versuche der Datenexfiltration erkennen, die von herkömmlichen Lösungen und NGFW-Kontrollen häufig übersehen werden.
Erhöht die Lösung die Komplexität der bestehenden Zscaler-Implementierungen?
Die Integration nutzt bestehende ZIA- und ZPA-Verkehrsströme und reichert Telemetrie mit KI-gesteuerter Erkennung an, um SOC-Workflows zu vereinfachen und nicht zu belasten.
Welche Umgebungen werden abgedeckt?
Die Integration deckt cloud, On-Premises-, Remote-Arbeits- und IoT/OT-Umgebungen ab und gewährleistet eine durchgängige Sichtbarkeit der Angriffsfläche im Unternehmen.
Sehen Sie, wie Vectra AI Ihre SASE-Abdeckung erweitert
Stärken Sie zero trust mit KI-gesteuerter Erkennung, Untersuchung und Reaktion.