


Singapurs „Cybersecurity Code of Practice for Critical Information Infrastructure 2026“ markiert einen wichtigen Wandel in der Art und Weise, wie Betreiber kritischer Informationsinfrastrukturen (CII) über Sicherheit nachdenken müssen.
Der Schwerpunkt liegt nicht mehr ausschließlich auf dem Schutz der als kritische Infrastruktur (CII) ausgewiesenen Umgebung selbst. CCoP 2026 legt größeren Wert auf die Rechenschaftspflicht des Vorstands und der Geschäftsleitung, die Transparenz in Bezug auf mit der CII verbundene Systeme, die kontinuierliche Überwachung, die Erfassung von Verhaltensmustern, die „ threat hunting “ sowie den Nachweis, dass die Sicherheitskontrollen wie vorgesehen funktionieren.
Für Sicherheitsverantwortliche ist die Herausforderung klar: Angreifer machen keinen Halt vor Unternehmens- oder Netzwerkgrenzen.
Der Angriffspfad erstreckt sich über die CII-Umgebung hinaus
Ein Angreifer könnte zunächst ein Benutzerkonto, ein Fernzugriffssystem, einen Entwicklungsarbeitsplatz oder einen Verwaltungsserver kompromittieren, bevor er sich den Systemen zuwendet, die wesentliche Dienste bereitstellen.
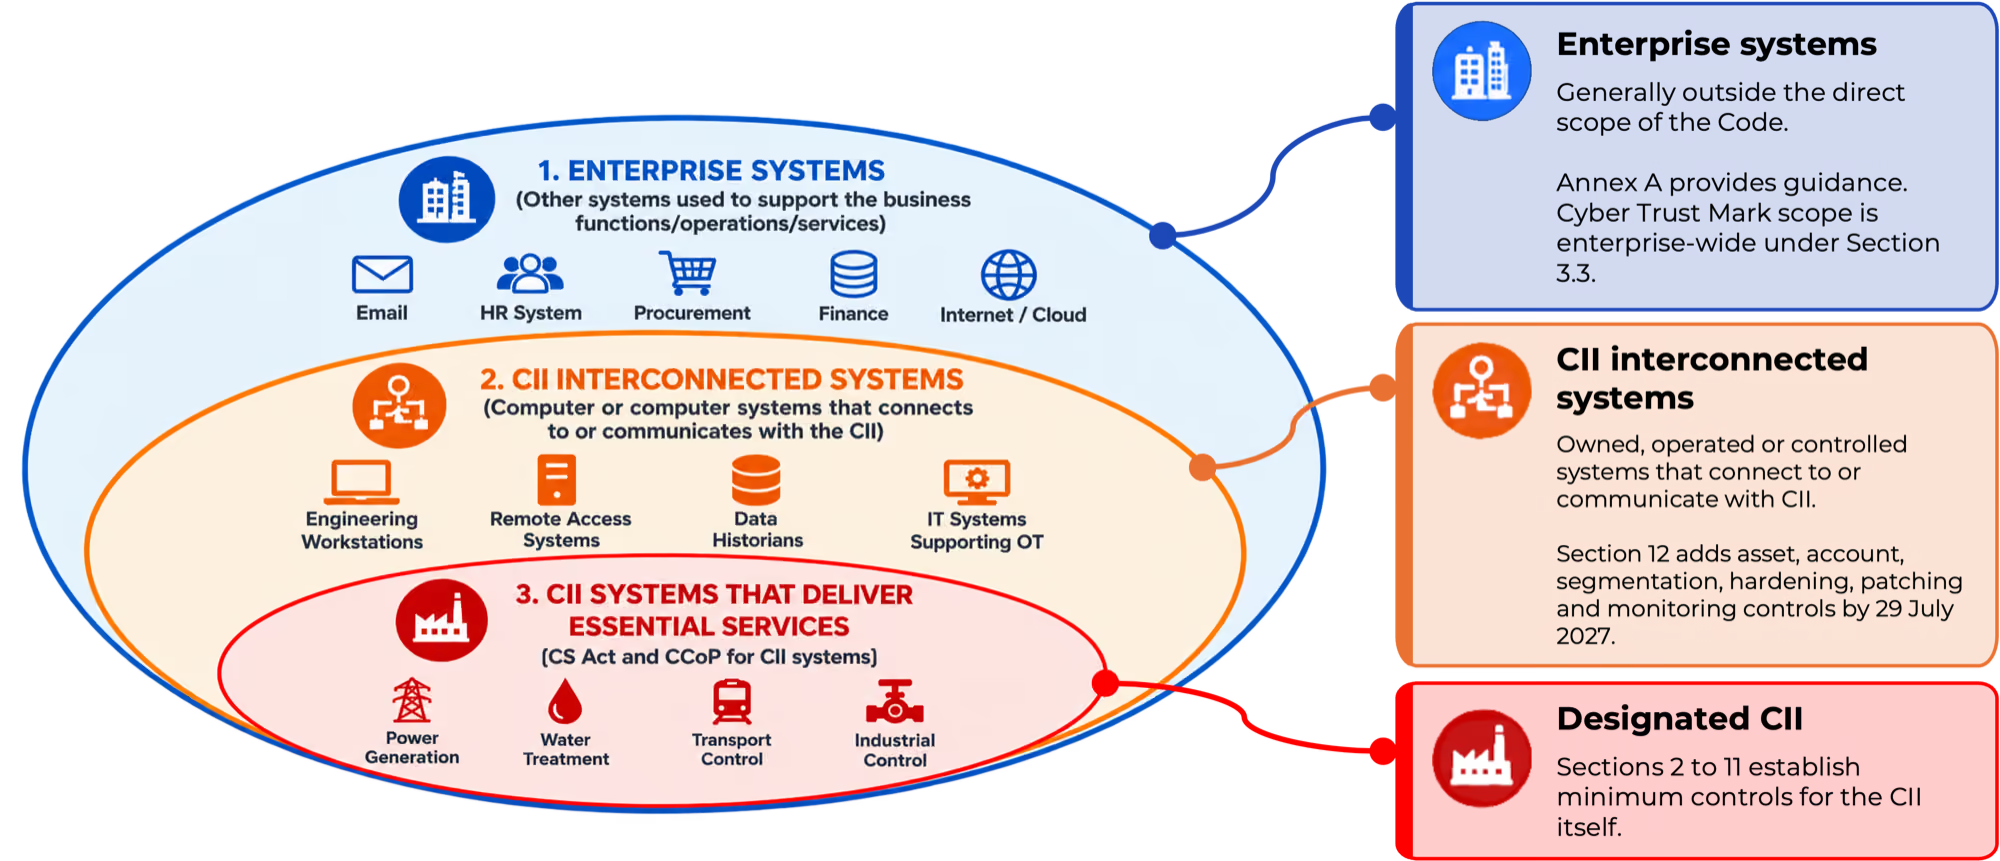
Der CCoP 2026 trägt dieser Realität Rechnung, indem er die Sicherheitsanforderungen über die ausgewiesene CII selbst hinaus ausweitet. Der Kodex unterscheidet zwischen Unternehmenssystemen, mit der CII vernetzten Systemen und den CII-Systemen, die wesentliche Dienste bereitstellen, wobei sich die neuen Anforderungen in Abschnitt 12 speziell auf Systeme beziehen, die mit der CII verbunden sind oder mit ihr kommunizieren.
Das bedeutet, dass CII-Organisationen mehr benötigen als nur eine statische Sichtweise darauf, was vorhanden sein sollte. Sie müssen verstehen, welche Kommunikationsvorgänge stattfinden, wie sich Identitäten und Systeme verhalten und ob verdächtige Aktivitäten in Richtung kritischer Infrastrukturen voranschreiten.
In welchen Bereichen kann „ Vectra AI “ die Vorbereitung auf das CCoP unterstützen?
Vectra AI unterstützt CII-Organisationen in den Bereichen, in denen Sichtbarkeit, Erkennung, Untersuchung und Reaktion am wichtigsten sind.
„CCoP 2026 spiegelt die sich heute ständig weiterentwickelnden Bedrohungen für kritische Infrastrukturen wider. ‚ Vectra AI ‘ erfüllt 31 der 38 für seine Fähigkeiten relevanten Klauseln der insgesamt 53 Klauseln des Kodex und hilft Organisationen dabei, Bedrohungen früher zu erkennen und zu reagieren, bevor kritische Betriebsabläufe gestört werden.“
— Hock Leng, Vizepräsident für Vertrieb, APJ, Vectra AI
Sehen Sie, was mit CII kommuniziert
Basierend auf unserer Klausel-für-Klausel-Bewertung des CCoP 2026 steht „ Vectra AI “ in direktem oder unterstützendem Einklang mit 31 der 53 Klauseln des Kodex. Am stärksten ist dieser Einklang in den Bereichen Transparenz, Überwachung und Erkennung, threat hunting, Reaktion auf Vorfälle, OT-Überwachung und Sicherheit vernetzter Systeme. Dieser Einklang bedeutet nicht, dass „ Vectra AI “ allein jede Klausel erfüllt, sondern dass seine Funktionen die erforderlichen Kontrollmaßnahmen direkt unterstützen oder verstärken können.
Anormales Verhalten früher erkennen
Abschnitt 6.2 verpflichtet CIIOs dazu, den normalen Betriebs- und Netzwerkbetrieb zu definieren, Abweichungen zu überwachen, Cybersicherheitsvorfälle miteinander in Zusammenhang zu bringen und Warnmeldungen zur Untersuchung auszulösen. Der Kodex berücksichtigt zudem, dass Angreifer weniger überwachte Bereiche als Sprungbrett für Angriffe auf kritische Informationsinfrastrukturen nutzen können.
Dies deckt sich weitgehend mit den Kernkompetenzen von „ Vectra AI“. Die Plattform analysiert Aktivitäten in Netzwerk-, Identitäts- und „ cloud “-Umgebungen, um auffälliges Verhalten zu erkennen, zusammenhängende Ereignisse miteinander in Beziehung zu setzen und diejenigen Entitäten zu priorisieren, die das größte Risiko darstellen.
Anstatt Analysten isolierte Warnmeldungen zu präsentieren, hilft „ Vectra AI “ dabei, den Verlauf eines Angriffs darzustellen und aufzuzeigen, was sofortige Maßnahmen erfordert.
Unterstützung bei der „ threat hunting “, bei Ermittlungen und bei der Reaktion darauf
CCoP legt zudem größeren Wert auf proaktives „ threat hunting “ und die Vorbereitung auf Zwischenfälle.
Vectra AI bietet angereicherte Metadaten, Verhaltenskontexte und Untersuchungsabläufe, die Analysten dabei unterstützen, verborgene Aktivitäten aufzuspüren, Angriffspfade zu rekonstruieren und festzustellen, ob gerade ein Cybersicherheitsvorfall stattfindet.
Wenn eine Reaktion erforderlich ist, können Integrationen native Maßnahmen unterstützen, wie beispielsweise die Isolierung eines Hosts, die Einschränkung eines kompromittierten Kontos oder die Blockierung böswilligen Datenverkehrs. Diese Funktionen stärken die technische Umsetzung der Reaktion auf Vorfälle, während der CIIO weiterhin die Verantwortung für seinen Reaktionsplan, die behördliche Berichterstattung, die forensische Untersuchung und die Wiederherstellungsprozesse behält.
Unterstützung von OT und vernetzten Umgebungen
In vielen CII-Umgebungen kommen OT-Systeme, Altsysteme und Geräte zum Einsatz, die keine „ endpoint “-Agenten unterstützen.
Vectra AI kann den sichtbaren Datenverkehr in diesen Umgebungen passiv überwachen, ohne dass Agenten auf sensiblen Systemen erforderlich sind. Dies ist insbesondere im Hinblick auf die Anforderung in Abschnitt 10.2 relevant, Datenflüsse zwischen OT- und Unternehmenssystemen auf Anomalien zu überwachen, sowie auf die Anforderungen in Abschnitt 12.7, verdächtige Aktivitäten über miteinander verbundene Systeme hinweg zu untersuchen.
In Bereichen wie den Protokollen der „ endpoint “, der Virtualisierungsinfrastruktur, der Patch-Verwaltung und der formellen Berichterstattung an die CSA sind zwar weiterhin zusätzliche Kontrollmaßnahmen erforderlich, doch die „ Vectra AI “ kann eine wichtige Ebene der Verhaltenstransparenz über die Kommunikationswege hinweg bieten, die Angreifer möglicherweise nutzen.
Beginnen Sie mit der Sichtbarkeitslücke
Für CII-Organisationen, die sich auf die CCoP 2026 vorbereiten, ist es ein praktischer Ausgangspunkt, sich folgende Frage zu stellen:
- Kennen wir jedes System, das mit der CII kommuniziert?
- Können wir erkennen, wenn sich eine gültige Identität oder ein vertrauenswürdiges System plötzlich ungewöhnlich verhält?
- Können wir zeigen, was das Sicherheitsteam beobachtet, untersucht und als Reaktion darauf unternommen hat?
Vectra AI ersetzt nicht die von CCoP geforderten Kontrollmaßnahmen in den Bereichen Governance, Zertifizierung, IAM, Patching, Datensicherung oder aufsichtsrechtliche Berichterstattung. Seine Aufgabe besteht darin, CII-Organisationen dabei zu unterstützen, das Verhalten von Angreifern früher zu erkennen, Untersuchungen schneller durchzuführen und stichhaltigere operative Nachweise dafür zu erbringen, dass ihre Kontrollmaßnahmen zur Erkennung und Reaktion funktionieren.
Erfahren Sie in dieser Infografik mehr darüber, wie „ Vectra AI “ die CCoP-Anforderungen unterstützen kann.